

Գրացի տեխնոլոգիական համալսարանի (Ավստրիա) հետազոտողները բացահայտել են մի շարք կողմնակի ալիքային հարձակումներ (PDF), որոնք իրականացվում են ֆայլային համակարգի փոփոխությունների մոնիթորինգի մեխանիզմների միջոցով: Հարձակումները թույլ են տալիս մոնիթորինգ անել այլ օգտատերերի գործունեությունը՝ վերլուծելով ֆայլերին և գրացուցակներին մուտք գործելու իրադարձությունները API-ների միջոցով, ինչպիսին է inotify-ը: Linux, FileObserver-ը Android, ReadDirectoryChangesW-ում Windows և ֆայլային համակարգի իրադարձություններ macOSՍտացված տեղեկատվությունը կարող է օգտագործվել օգտատիրոջ ստեղնաշարի մուտքագրումը վերակառուցելու, բացված կայքերը որոշելու կամ սեղմումից անմիջապես առաջ ակտիվ պատուհանի վրա բովանդակությունը վերադրող clickjacking հարձակումներ իրականացնելու համար: Հարձակման մեթոդներն իրականացնող կոդը հրապարակված է MIT լիցենզիայի ներքո:
Առաջին հարձակման մեթոդը ներկայացված է Linux Սա պայմանավորված է այն հնարավորությամբ, որ հնարավոր լինի որոշել այն ֆայլերի մուտքը, որոնք ուղղակիորեն չեն կարդացվում կամ վերահսկվում: Inotifywatch ֆունկցիան օգտագործելով՝ դուք կարող եք անուղղակիորեն հետևել ֆայլերի փոփոխություններին գրացուցակում՝ վերահսկելով հենց գրացուցակը:
Արտոնություններ չունեցող օգտատերը չունի ստեղնաշարի մուտքագրման իրադարձությունները գրանցող /dev/input/event4 սարքի բովանդակությունը կարդալու կամ գործունեությունը վերահսկելու անմիջական մուտք։ Այնուամենայնիվ, /dev/input/event4 ֆայլի հետ տեղի ունեցող իրադարձությունները ազդում են մայր գրացուցակի վիճակի վրա և կարող են վերահսկվել /dev/input գրացուցակի մետատվյալների փոփոխությունները վերահսկելու միջոցով։ /dev/input/event4 ֆայլի վիճակի փոփոխությունները տեղի են ունենում տվյալների մուտքագրման ժամանակ, և inotify-ի միջոցով գրանցված իրադարձությունների միջև ընկած ուշացումները համապատասխանում են ստեղնաշարի վրա ստեղների սեղմումների միջև ընկած ուշացումներին։
Վիճակագրական վերլուծության մեթոդների կիրառմամբ և հաշվի առնելով, որ մուտքագրման ընթացքում ստեղների սեղմումների միջև ընկած ժամանակահատվածները կախված են ստեղնաշարի ստեղների դասավորությունից, հնարավոր է որոշակի աստիճանի վստահությամբ վերստեղծել մուտքագրված տեղեկատվությունը: Օրինակ, «F» տառը մուտքագրելիս արձագանքման ժամանակն ավելի արագ է, քան «Q» կամ «X» տառը մուտքագրելիս, քանի որ դա պահանջում է մատների ավելի քիչ շարժում: Կրկնվող ստեղների սեղմումները և հարակից ստեղների սեղմումները նույնպես ավելի արագ են («a»-ից հետո «s»-ը սեղմվում է զգալիորեն ավելի արագ, քան «s»-ից հետո «g»-ն):
Այս մեթոդը կարող է նաև օգտագործվել SSH սեսիաներում մուտքային տվյալները վերակառուցելու համար, երբ երկու տարբեր օգտատերեր միանում են նույն SSH սերվերին: Այս դեպքում մեկ օգտատեր կարող է վերահսկել մյուս օգտատիրոջ մուտքային տվյալների կողմից ստեղծված իրադարձությունները՝ վերահսկելով /dev/pts սարքի ֆայլը: Այս խնդիրը լուծվել է հունվարյան միջուկի թարմացումներում՝ 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 և 6.18.3-ում՝ անջատելով ACCESS և MODIFY իրադարձությունների ստեղծումը մայր գրացուցակի համար, երբ մուտք են գործում կամ փոփոխվում դրա մեջ գտնվող հատուկ ֆայլերը:
Երկրորդ հարձակման մեթոդը թույլ է տալիս որոշել այն պահը, երբ Polkit ենթահամակարգը ցուցադրում է նույնականացման երկխոսության պատուհանը՝ վերահսկելով /usr/bin/pkexec կատարվող ֆայլը: Այս պահին հարձակվողը կարող է ստեղծել կեղծ պատուհան, որը ոճավորված է գաղտնաբառի մուտքագրման երկխոսության նման, և ցուցադրել այն իրական գաղտնաբառի հուշման փոխարեն: Փոխարինման մասին անտեղյակ օգտատերը կարող է մուտքագրել գաղտնաբառը՝ հարձակվողի պատուհանում գործողությունը հաստատելու համար: Այս հարձակումը ցուցադրվել է KDE Plasma աշխատասեղանի միջավայրը գործարկող բաշխումների վրա:
Հարթակի կողմից տրամադրված Android FileObserver API-ը կարող է օգտագործվել այլ ծրագրերի մասնավոր գրացուցակներում ֆայլերի ակտիվությունը վերահսկելու համար: Օրինակ՝ /sdcard/ գրացուցակում ակտիվությունը վերլուծելով:Android/media/com.whatsapp/WhatsApp-ում կարող եք հետևել WhatsApp-ում ֆայլերի, տեսանյութերի կամ պատկերների ջնջմանը, ուղարկմանը և ստացմանը, ինչպես նաև պարզել ուղարկված կամ ստացված ֆայլերի անունները։
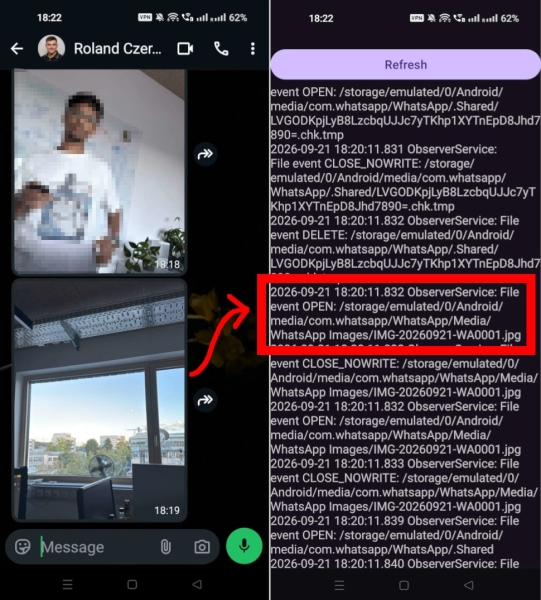
В Windows Պարզվեց, որ արմատային գրացուցակի (C:\) իրադարձությունների հետևման միացումը փոխանցում է տեղեկատվություն, ներառյալ ֆայլի ամբողջական ուղին, ֆայլային համակարգի բոլոր ֆայլերի հետ կապված ցանկացած իրադարձության մասին՝ անկախ ֆայլերի թույլտվություններից: Հետազոտողները ցույց տվեցին այս գործառույթն օգտագործելու հնարավորությունը Firefox-ում իրական ժամանակում հետևելու համար, թե որ կայքերն են օգտատերերը բացում (Firefox-ում IndexedDB տվյալների բազայի և քեշի համար յուրաքանչյուր կայքի համար ստեղծվում է կայքի անունով առանձին գրացուցակ, և այդ գրացուցակին մուտքը կարելի է հետևել): Microsoft-ի արձագանքը այս անվտանգության խնդրին առաջադրվել է Pwnies Award 2026 մրցանակի՝ «Վերջին մատակարարի պատասխան» անվանակարգում, քանի որ ընկերության ներկայացուցիչները սկզբում պնդում էին, որ սա խոցելիություն չէ, այլ չփաստաթղթավորված գործառույթ:
Source: opennet.ru
