

攻撃者がTorの出口ノード333個(Torには合計約3000個の出口ノードがある)を乗っ取り、暗号化されていない通信を傍受したり、SSH接続をリダイレクトしたりした事件の詳細が公表された。攻撃は10月2日(金)の夜に始まったが、10月4日に検知され、ブロックが開始された。10月5日には、侵害されたすべてのサーバーが、運用者または攻撃者自身によってシャットダウンされた。調査の結果、攻撃者はTorユーザーへの攻撃の2か月前にサーバーにアクセスし、侵害されたシステムにEbury 1.8.3マルウェアをインストールしていたことが明らかになった。
この攻撃の目的は、暗号化されていない通信トラフィックに含まれるパスワード、鍵、機密情報を傍受すること、およびSSHパスワードを盗み出すことであった。攻撃者は暗号化されていないトラフィックを分析する際、メールサーバーへの暗号化されていないリクエストに着目した。出口ノードで暗号化されていない運用に戻すよう促すため、メールサーバーとの暗号化通信を確立するために使用されるネットワークポートがブロックされた。 サーバー暗号化されていない通信は、その場で分析された。
SSHパスワードを収集するために、SSHリクエストは攻撃者の12台のサーバーのうちの1台にリダイレクトされました。これらのサーバーはSSH接続を受け入れ、パスワードプロンプトを代わりに表示しました。 サーバー接続が確立された。ホストキーが一致しなかったため、クライアント側のsshは未知のホストへの接続に関する警告を発した。 サーバ.
ユーザーがこの警告を無視してパスワードを入力して接続した場合、悪意のある サーバ 正当なターゲットSSHサーバーへの接続を中継し、被害者が入力したパスワードを保存し、SSHセッションに関する情報を傍受した。同時に、キャプチャしたパスワードを使用してターゲットサーバーに接続し、Eburyマルウェアをインストールした。 LinuxTor出口ノードではないサーバーについては、攻撃者はtorrcファイルの設定を変更し、それらを新たな悪意のあるTor出口ノードに変えた。
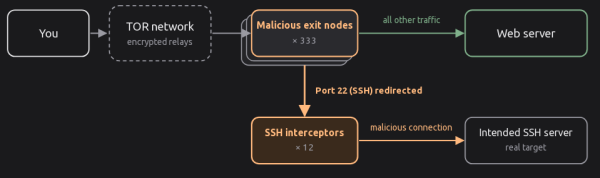
問題を発見した研究者は、悪意のある出口ノードをすべて特定するために、exitmapユーティリティを使用してすべての出口ノードを列挙し、それぞれのノードを介してSSH接続を確立し、リクエストがリダイレクトされたことを確認しました。攻撃者がどのようにして乗っ取ったTorノードにアクセスしたのかは正確には不明ですが、いくつかの推測がなされています。
ホスティング事業者の侵害に関する想定。
出所: オープンネット.ru
