

Грац технологиялык университетинин (Австрия) изилдөөчүлөрү файл системасынын өзгөрүшүн көзөмөлдөө механизмдери аркылуу ишке ашырылган бир катар каптал канал чабуулдарын (PDF) аныкташты. Чабуулдар inotify сыяктуу API'лер аркылуу файлдарга жана каталогдорго кирүү окуяларын талдоо менен башка колдонуучулардын активдүүлүгүн көзөмөлдөөгө мүмкүндүк берет. Linux, FileObserver ичинде Android, ReadDirectoryChangesW ичинде Windows жана файл системасынын окуялары macOSАлынган маалыматты колдонуучунун клавиатура аркылуу киргизүүсүн кайра куруу, кайсы веб-сайттар ачылганын аныктоо же чыкылдатуу алдында активдүү терезедеги мазмунду каптаган чыкылдатуу чабуулдарын ишке киргизүү үчүн колдонсо болот. Чабуул ыкмаларын ишке ашырган код MIT лицензиясы боюнча жарыяланат.
Биринчи чабуул ыкмасы көрсөтүлгөн Linux Бул каталогдун ичиндеги түз окулбай турган же көзөмөлдөнбөй турган файлдарга кирүү мүмкүнчүлүгүн аныктоо мүмкүнчүлүгүнө байланыштуу. inotifywatch функциясын колдонуп, каталогдун өзүн көзөмөлдөө менен каталогдун ичиндеги файл өзгөрүүлөрүн кыйыр түрдө көзөмөлдөй аласыз.
Артыкчылыгы жок колдонуучунун /dev/input/event4 түзмөгүнүн мазмунун окууга же анын иш-аракетин көзөмөлдөөгө түз мүмкүнчүлүгү жок, ал клавиатура аркылуу киргизүү окуяларын жазып алат. Бирок, /dev/input/event4 файлы менен болуп жаткан окуялар ата-эне каталогунун абалына таасир этет жана /dev/input каталогу үчүн метадайындардын өзгөрүшүн көзөмөлдөө менен көзөмөлдөнүшү мүмкүн. /dev/input/event4 абалындагы өзгөрүүлөр маалыматтар киргизилгенде болот жана inotify аркылуу жазылган окуялардын ортосундагы кечигүүлөр клавиатурадагы баскычтарды басуулардын ортосундагы кечигүүлөр менен байланыштуу.
Статистикалык анализ ыкмаларын колдонуу менен жана терүү учурунда баскычтарды басуулардын ортосундагы кечигүүлөр клавиатурадагы баскычтардын жайгашуусуна көз каранды экенин эске алуу менен, киргизилген маалыматты белгилүү бир деңгээлде ишенимдүү түрдө кайра түзүүгө болот. Мисалы, "F" тамгасын киргизгенде реакция убактысы "Q" же "X" тамгасын киргизгендегиге караганда тезирээк болот, анткени ал манжалардын кыймылын азыраак талап кылат. Кайталанган баскычтарды басуу жана жанаша баскычтарды басуу да тезирээк болот ("a" тамгасынан кийинки "s" тамгасы "s" тамгасынан кийинки "g" тамгасына караганда бир топ тезирээк басылат).
Бул ыкманы эки башка колдонуучу бир эле SSH серверине туташканда SSH сессияларындагы киргизүүнү кайра куруу үчүн да колдонсо болот. Бул учурда, бир колдонуучу /dev/pts түзмөк файлын көзөмөлдөө менен экинчи колдонуучунун киргизүүсү менен түзүлгөн окуяларды көзөмөлдөй алат. Бул көйгөй январь айындагы ядро жаңыртууларында 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 жана 6.18.3 версияларында ата-энелик каталогдун ичиндеги атайын файлдарга киргенде же аларды өзгөрткөндө ACCESS жана MODIFY окуяларын генерациялоону өчүрүү менен чечилген.
Экинчи чабуул ыкмасы /usr/bin/pkexec аткарылуучу файлын көзөмөлдөө менен Polkit көмөкчү системасы аутентификация диалогун көрсөткөн учурду аныктоого мүмкүндүк берет. Бул учурда, чабуулчу сырсөздү киргизүү диалогуна окшоштурулуп жасалган жасалма терезе түзүп, аны чыныгы сырсөз суроосунун үстүнөн көрсөтө алат. Алмаштыруудан кабары жок колдонуучу андан кийин чабуулчунун терезесиндеги операцияны ырастоо үчүн сырсөздү киргизе алат. Бул чабуул KDE Plasma жумушчу чөйрөсүндө иштеген дистрибутивдерде көрсөтүлгөн.
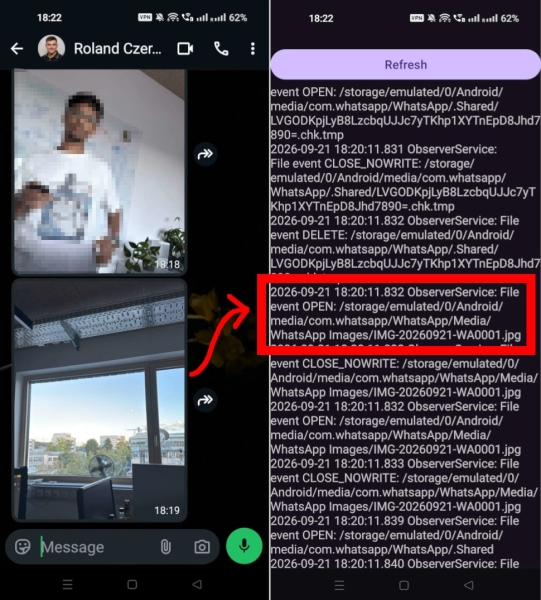
Платформа тарабынан камсыздалат Android FileObserver API башка тиркемелердин жеке каталогдорундагы файл ишмердүүлүгүн көзөмөлдөө үчүн колдонулушу мүмкүн. Мисалы, /sdcard/ каталогундагы ишмердүүлүктү талдоо аркылуу.Android/media/com.whatsapp/WhatsApp дареги боюнча WhatsApp аркылуу файлдардын, видеолордун же сүрөттөрдүн өчүрүлүшүн, жөнөтүлүшүн жана алынышын көзөмөлдөй аласыз, ошондой эле жөнөтүлгөн же алынган файлдардын аталыштарын биле аласыз.
В Windows Көрсө, түпкү каталог (C:\) үчүн окуяларды көзөмөлдөөнү иштетүү файл системасындагы бардык файлдар менен болгон ар кандай окуялар жөнүндө маалыматты, анын ичинде файлдын толук жолун, файл уруксаттарына карабастан, өткөрүп берет экен. Изилдөөчүлөр бул функцияны колдонуучулар Firefox'то кайсы веб-сайттарды ачканын реалдуу убакыт режиминде көзөмөлдөө үчүн колдонуу мүмкүнчүлүгүн көрсөтүштү (Firefox'тогу IndexedDB маалымат базасы жана кэш үчүн ар бир веб-сайт үчүн веб-сайттын аталышы менен өзүнчө каталог түзүлөт жана бул каталогго кирүү мүмкүнчүлүгүн көзөмөлдөөгө болот). Microsoft'тун бул коопсуздук маселесине болгон жообу Pwnies Award 2026 сыйлыгына "Акыркы сатуучунун жообу" үчүн көрсөтүлдү, анткени компаниянын өкүлдөрү башында бул алсыздык эмес, документтештирилбеген функция деп билдиришкен.
Source: opennet.ru
