

Piezīme:: Ja jūs uztraucaties par drošību infrastruktūrā, kas balstīta uz Kubernetes, šis lieliskais pārskats no Sysdig var būt lieliska sākumpunkts ātrai iepazīšanai ar mūsdienās aktuālajiem risinājumiem. Tajā iekļautas gan visaptverošas sistēmas no zināmiem tirgus dalībniekiem, gan daudz skromnākas utilītas, kas risina konkrētas problēmas. Un mēs, kā vienmēr, būsim priecīgi uzzināt par jūsu pieredzi, izmantojot šos rīkus, un redzēt saites uz citiem projektiem.
Programmatuurproduktiem Kubernetes drošības nodrošināšanai… ir tik daudz, un katram ir savi mērķi, izmantošanas jomas un licences.
Tāpēc mēs nolēmām izveidot šo sarakstu un iekļaujām tajā gan atvērtos projektus, gan komerciālās platformas no dažādiem piegādātājiem. Ceram, ka tas palīdzēs jums izvēlēties tos, kas ir visinteresantākie un novirzīs pareizajā virzienā atkarībā no konkrētajām prasībām Kubernetes drošības nodrošināšanai.
Kategorijas
Lai atvieglotu navigāciju sarakstā, rīki ir sadalīti galvenajās funkcijās un izmantošanas jomās. Izvērtās šādas sadaļas:
- Kubernetes attēlu skenēšana un statiskā analīze;
- Reāllaika drošība;
- Kubernetes tīkla drošība;
- Attēlu izplatīšana un slepeno datu pārvaldība;
- Kubernetes drošības audits;
- Visaptveroši komerciāli produkti.
Pāriesim pie lietas:
Kubernetes attēlu skenēšana
Anchore
- Mājaslapa:
- Licence: brīva (Apache) un komerciālais piedāvājums
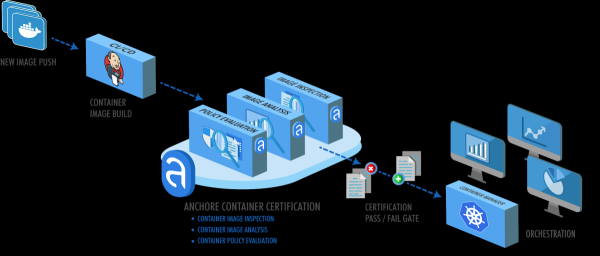
Anchore pakotne analizē konteineru attēlus un ļauj veikt drošības pārbaudes, pamatojoties uz lietotāja noteiktajām politikām.
Papildus parastajai konteineru attēlu skenēšanai, lai identificētu zināmās ievainojamības no CVE datu bāzes, Anchore veic daudz papildu pārbaudes skenēšanas politikā: pārbauda Dockerfile, datu noplūdes, izmantoto programmatūras valodu paketes (npm, maven u.c.), programmatūras licences un daudz ko citu.
Clair
- Mājaslapa: (tagad zem Red Hat uzraudzības)
- Licence: brīva (Apache)
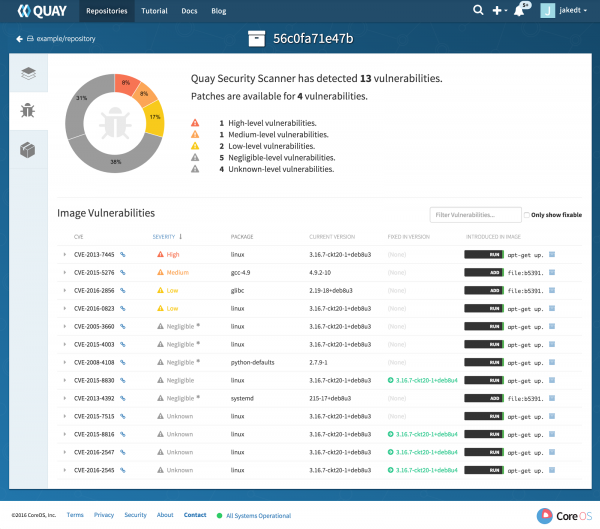
Clair bija viens no pirmajiem atvērtā koda projektiem attēlu skenēšanai. Tas ir plaši pazīstams kā drošības skeneris, kas kalpo kā pamats Quay attēlu reģistram (tāpat no CoreOS — piez. tulk.)Clair spēj vākts informāciju par CVE no daudziem avotiem, tostarp specifisku Linux distribūciju ievainojamību sarakstiem, kurus vada Debian, Red Hat vai Ubuntu drošības komandas.
Atšķirībā no Anchore, Clair galvenokārt nodarbojas ar ievainojamību meklēšanu un datu salīdzināšanu ar CVE. Tomēr produkts piedāvā lietotājiem dažas iespējas paplašināt funkcionalitāti, izmantojot paplašinājumus.
Dagda
- Mājaslapa:
- Licence: bezmaksas (Apache)
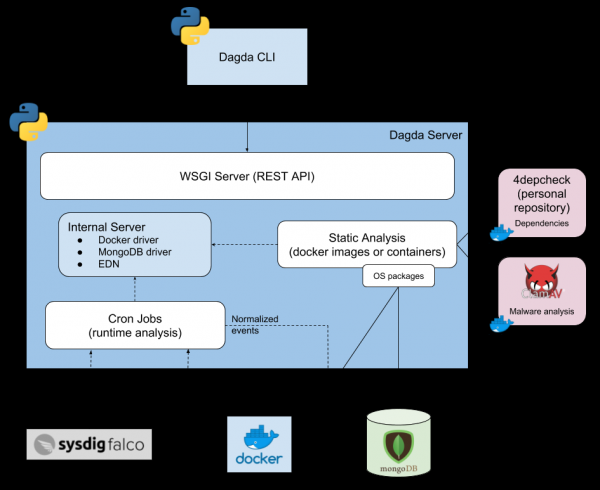
Dagda veic statisku analīzi konteineru attēliem attiecībā uz zināmajām ievainojamībām, trojaniem, vīrusiem, ļaunprātīgajām programmām un citām draudiem.
No citiem līdzīgiem rīkiem Dagda izceļas ar divām ievērojamām iezīmēm:
- Tas lieliski integrējas ar , kalpojot ne tikai kā rīks konteineru attēlu skenēšanai, bet arī kā antivīruss.
- Tas arī nodrošina runtime aizsardzību, reālajā laikā saņemot notikumus no Docker demona un integrējoties ar Falco (skatīt zemāk) drošības notikumu vākšanai darbības laikā konteinerā.
KubeXray
- Mājaslapa:
- Licence: bezmaksas (Apache), bet prasa datus no JFrog Xray (komerciāla produkta)
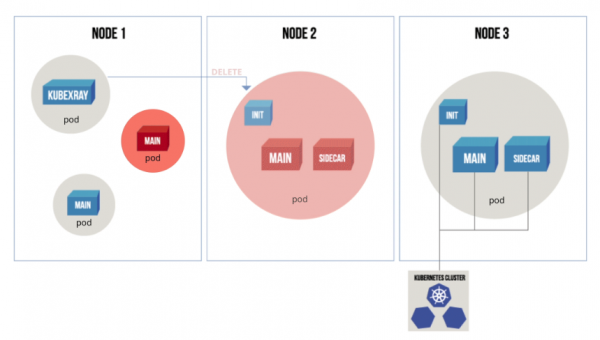
KubeXray „uzklausa” Kubernetes API servera notikumus un ar JFrog Xray metadatiem seko līdzi, lai tikai pod’i, kas atbilst pašreizējai politikai, tiktu izpildīti.
KubeXray ne tikai veic jauno vai atjaunināto konteineru auditu izpildījumos (analogi ar admission controller Kubernetes), bet arī dinamiski pārbauda darbības laikā esošos konteinerus, lai tie atbilstu jaunajiem drošības politikas noteikumiem, iznīcinot resursus, kas atsaucas uz ievainojamajiem attēliem.
Snyk
- Mājaslapa:
- Licence: bezmaksas (Apache) un komerciālās versijas
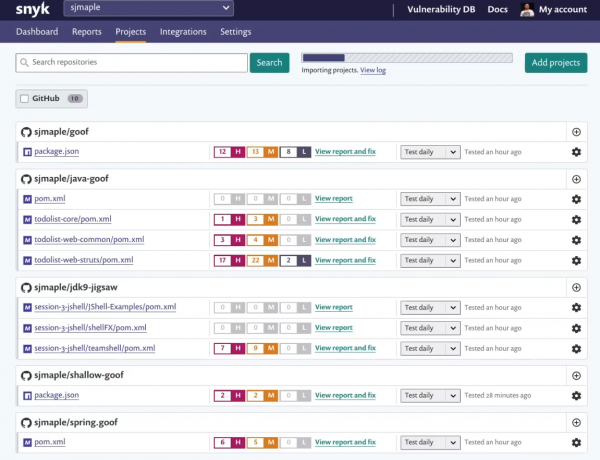
Snyk ir neparasts ievainojamību skeneris, jo tas īpaši vēršas pie izstrādes procesa un tiek reklamēts kā „neatņemams risinājums” izstrādātājiem.
Snyk tieši pieslēdzas koda repozitorijiem, analizē projekta manifestu un pēta iekļauto kodu kopā ar tiešajām un netiešajām atkarībām. Snyk atbalsta daudzus populārus programmēšanas valodas un spēj atklāt slēptos licencēšanas riskus.
Trivy
- Mājaslapa:
- Licence: bezmaksas (AGPL)
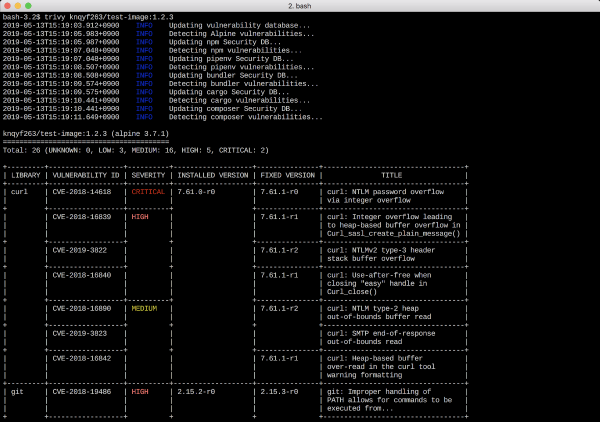
Trivy — vienkāršs, bet jaudīgs drošības skeneris konteineriem, ko viegli integrēt CI/CD plūsmā. Tā izcila iezīme ir vienkārša uzstādīšana un lietošana: lietotne sastāv no viena bināra faila un neprasa datu bāzes vai papildu bibliotēku instalēšanu.
Trivy vienkāršības otra puse ir tā, ka būs jāapgūst, kā parsēt un nosūtīt rezultātus JSON formātā, lai tos varētu izmantot citi Kubernetes drošības rīki.
Runtime drošība Kubernetes
Falco
- Mājaslapa:
- Licence: brīva (Apache)
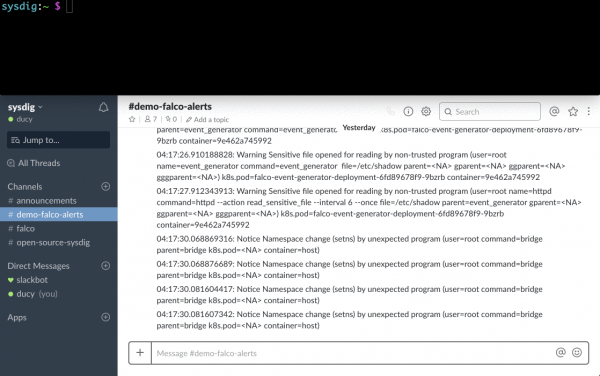
Falco — rīku kopums, lai nodrošinātu drošību mākoņu izpildes vidēs. Tas ietilpst projektu ģimenē .
Izmantojot Sysdig rīkus, kas darbojas Linux kodolā un profiliizes sistēmas izsaukumus, Falco ļauj dziļi iedziļināties sistēmas uzvedībā. Tās runtime noteikumu mehānisms var atklāt aizdomīgas aktivitātes lietojumprogrammu, konteineru, pamatviesu un Kubernetes orķestratora vidū.
Falco nodrošina pilnīgu caurredzamību runtime darbībā un apdraudējumu atklāšanu, uzstādot speciālus aģentus Kubernetes mezglos. Tā rezultātā nav jāmodificē konteineri, iekļaujot tajos trešo pušu kodu vai pievienojot sidecar konteinerus.
Linux drošības ietvari runtime
Šie Linux kodolā iebūvētie ietvari nav “Kubernetes drošības rīki” tradicionālajā izpratnē, tomēr ir pelnījuši pieminēšanu, jo ir svarīgs elements drošības jomā runtime, kas iekļaujas Kubernetes Pod Security Policy (PSP).
Pievieno drošības profilu procesiem, kas darbojas konteinerā, nosakot failu sistēmas privilēģijas, tīkla piekļuves noteikumus, bibliotēku pieslēgšanu utt. Tas ir sistēma, kas balstīta uz obligāto piekļuves kontroli (Mandatory Access Control, MAC). Citiem vārdiem sakot, tā novērš aizliegto darbību izpildi.
Security-Enhanced Linux () — tas ir drošības paplašinājuma modulis Linux kodolā, kas daži aspekti ir līdzīgi AppArmor un bieži tiek salīdzināts ar to. SELinux pārspēj AppArmor pēc jaudas, elastības un precizitātes nastatē. Tā trūkumi ir ilga apgūšana un paaugstināta sarežģītība.
Un seccomp-bpf ļauj filtrēt sistēmas izsaukumus, bloķēt izpildi tiem, kas potenciāli ir bīstami pamatoperētājsistēmai un nav nepieciešami normālai lietotāja lietojumprogrammu darbībai. Seccomp dažās jomās ir līdzīgs Falco, tomēr neizprot konteineru specifiku.
Sysdig atvērta koda
- Mājaslapa:
- Licence: brīva (Apache)
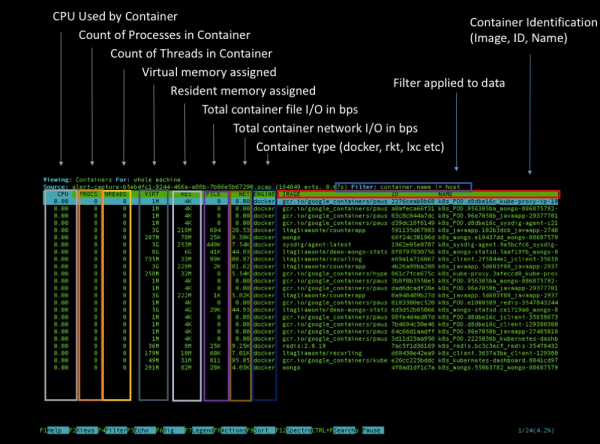
Sysdig ir pilnvērtīgs instruments Linux sistēmu analīzei, diagnostikai un kļūdu novēršanai (tāpat darbojas Windows un macOS, bet ar ierobežotām funkcijām). To var izmantot detaļu vākšanai, pārbaudei un kriminālistikas izpētei (kriminālistika) pamatnostādņu un visu uz tās balstīto konteineru darbībai.
Turklāt Sysdig sākotnēji atbalsta izpildes vidējumus konteineriem un Kubernetes metadatus, pievienojot papildu dimensijas un marķējumus visai savāktajai informācijai par sistēmas uzvedību. Ir vairāki veidi, kā analizēt Kubernetes klasteri, izmantojot Sysdig: var veikt uzņemšanu noteiktā laikā, izmantojot vai arī palaist interaktīvo saskarni, pamatojoties uz ncurses, ar spraudņa palīdzību .
Kubernetes tīkla drošība
Aporeto
- Mājaslapa:
- Licences: komerciāla
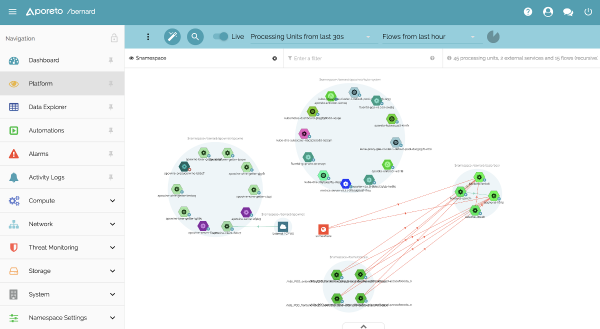
Aporeto nodrošina "drošību, atdalītu no tīkla un infrastruktūras". Tas nozīmē, ka Kubernetes pakalpojumi ne tikai saņem vietējo ID (proti, ServiceAccount Kubernetes), bet arī universālu identifikatoru/pēdu, ko var izmantot drošai un savstarpējai verificēšanai ar citiem pakalpojumiem, piemēram, OpenShift klasterī.
Aporeto spēj ģenerēt unikālu identifikatoru ne tikai Kubernetes/konteineriem, bet arī hostiem, mākoņu funkcijām un lietotājiem. Atkarībā no šiem identifikatoriem un administratora noteiktajiem tīkla drošības noteikumiem, komunikācija tiks atļauta vai bloķēta.
Calico
- Mājaslapa:
- Licence: brīva (Apache)
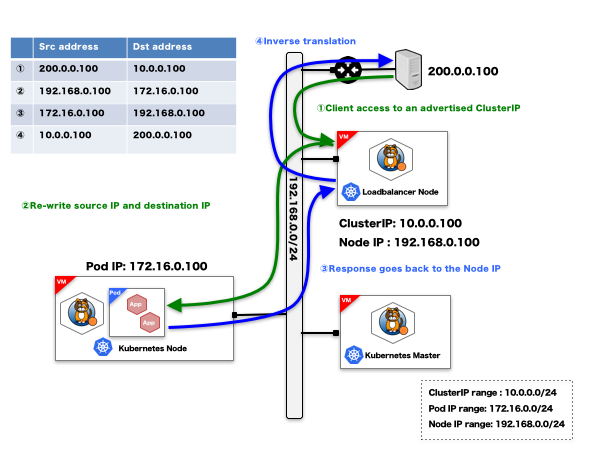
Calico parasti izveido laikā, kad tiek instalēts konteineru orķestrators, kas ļauj izveidot virtuālu tīklu, kas savieno konteinerus. Papildus šai pamata tīkla funkcionalitātei projekts Calico darbojas ar Kubernetes tīkla politiku un savu paša tīkla drošības profilu komplektu, atbalsta ACL (piekļuves kontroles sarakstus) punktiem un anotāciju balstītus tīkla drošības noteikumus Ingress un Egress trafika.
Cilium
- Mājaslapa:
- Licence: brīva (Apache)
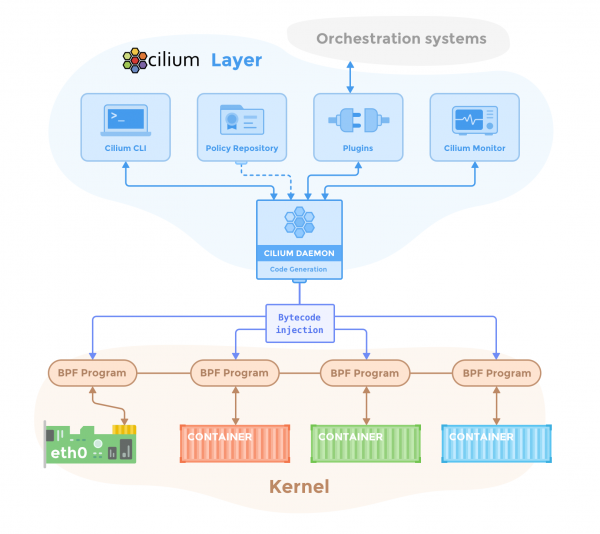
Cilium darbojas kā ugunsmūris konteineriem un sniedz tīkla drošības iespējas, sākotnēji pielāgotas Kubernetes un mikroservisu slodzēm. Cilium izmanto jaunu Linux kodola tehnoloģiju, ko sauc par BPF (Berkeley Packet Filter), lai filtrētu, uzraudzītu, pārsūtītu un koriģētu datus.
Cilium var ieviest tīkla piekļuves politikas, pamatojoties uz konteineru identifikatoriem, izmantojot Docker vai Kubernetes birkas un metadatus. Cilium arī saprot un filtrē dažādus 7. līmeņa protokolus, piemēram, HTTP vai gRPC, ļaujot noteikt, kuri REST izsaukumi, piemēram, tiks atļauti starp diviem Kubernetes izvietojumiem.
Istio
- Mājaslapa:
- Licence: brīva (Apache)
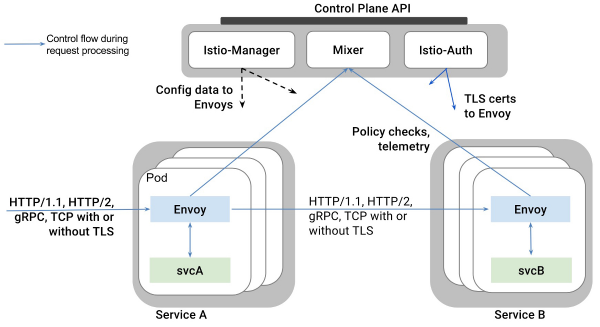
Istio ir plaši pazīstams kā pakalpojumu sadalījuma paradigmas īstenojums, izvietojot platformai neatkarīgu kontrolplānu un novirzot visu pārvaldīto pakalpojumu satiksmi caur dinamiskā veidā konfigurējamiem Envoy proksijiem. Istio izmanto šo progresīvo izpratni par visiem mikroservisiem un konteineriem, lai īstenotu dažādas tīkla drošības stratēģijas.
Istio tīkla drošības iespējas ietver caurspīdīgu TLS šifrēšanu, automātiski uzlabojot komunikācijas protokolu starp mikroservisiem līdz HTTPS un savu RBAC sistēmu identifikācijai un autorizācijai, lai atļautu/ierobežotu datu apmaiņu starp dažādām slodzēm klasterī.
Piezīme:: Lasiet vairāk par Istio drošībai vērstajām iespējām .
Tigera
- Mājaslapa:
- Licences: komerciāla
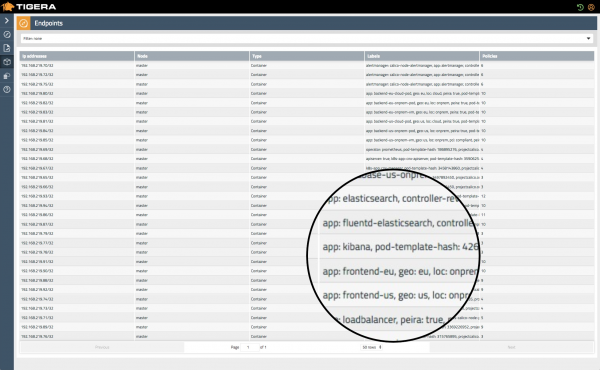
Šajā risinājumā, ko sauc par "Kubernetes ugunsmūri", tiek uzsvērts tīkla drošības zero trust pieejas princips.
Tāpat kā citi Kubernetes dzimtie tīkla risinājumi, Tigera paļaujas uz metadatiem, identificējot dažādus pakalpojumus un objektus klasterī, un nodrošina problēmu atklāšanu reāllaikā, nepārtrauktu atbilstības pārbaudi un tīkla caurspīdīgumu daudzmākonī vai hibrīda monolīts-konteinerizētas infrastruktūrā.
Trireme
- Mājaslapa:
- Licence: brīva (Apache)
Trireme-Kubernetes ir vienkārša un saprotama Kubernetes tīkla politiku specifikācijas īstenošana. Atzīmējama iezīme ir tā, ka, atšķirībā no līdzīgiem Kubernetes tīkla drošības produktiem, tam nav nepieciešama centrālā kontrolpunkts, lai koordinētu tīklu (mesh). Tas padara risinājumu acīmredzami mērogojamu. Trireme to sasniedz, uzstādot aģentu katrā mezglā, kas tieši savienojas ar viesējo TCP/IP steku.
Attēlu izplatīšana un slepeno pārvaldība
Grafeas
- Mājaslapa:
- Licence: brīva (Apache)
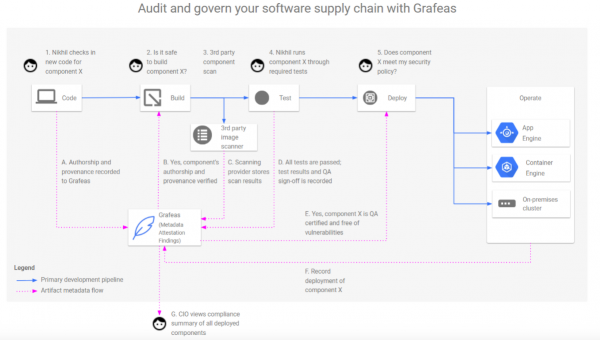
Grafeas ir atvērtā koda API programmatūras piegādes audita un pārvaldības nodrošināšanai. Pamata līmenī Grafeas ir instruments metadatu un audita rezultātu vākšanai. To var izmantot, lai izsekotu atbilstību drošības labākajām praksēm organizācijā.
Šis centralizētais patiesības avots palīdz atbildēt uz jautājumiem, piemēram,
- Kas izstrādāja un parakstīja konkrētu konteineru?
- Vai tas izturēja visus drošības skenerus un pārbaudes, kas noteiktas drošības politikā? Kad? Kādi bija rezultāti?
- Kas to izvietoja ražošanā? Kādi tieši parametri tika izmantoti izvietošanas procesā?
In-toto
- Mājaslapa:
- Licence: brīva (Apache)
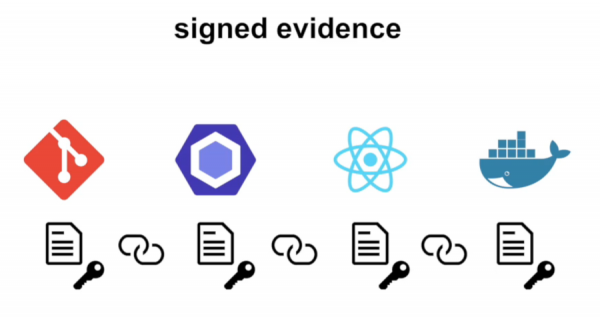
In-toto ir ietvars, kas izstrādāts programmatūras piegādes ķēdes integritātes, autentifikācijas un auditēšanas nodrošināšanai. Izvietojot In-toto infrastruktūrā, vispirms tiek noteikts plāns, kas apraksta dažādus posmus cauruļvadā (repozitorijs, CI/CD rīki, QA rīki, artefakta veidotāji utt.) un lietotājus (atbildīgās personas), kam ir atļauts tos iniciēt.
In-toto kontrolē plāna izpildi, pārbaudot, vai katra uzdevuma izpilde ķēdē tiek veikta tikai ar autorizētu personālu un vai procesa laikā ar produktu netika veikti nekādi nesankcionēti manevri.
Portieris
- Mājaslapa:
- Licence: brīva (Apache)
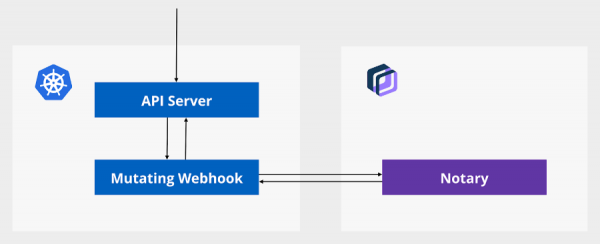
Portieris ir admission controller Kubernetes; tiek izmantots, lai piespiestu pārbaudīt saturu uzticamību. Portieris izmanto serveri (mēs par to rakstījām beigās — piez. tulk.) kā patiesības avotu, lai apstiprinātu uzticamus un parakstītus artefaktus (t.i., apstiprinātus konteineru attēlus).
Izveidojot vai mainot darba slodzi Kubernetes, Portieris ielādē paraksta informāciju un satura ticamības politiku pieprasītajiem konteineru attēliem, un pēc vajadzības uz vietas veic izmaiņas JSON objekta API, lai palaistu parakstītas šo attēlu versijas.
Vault
- Mājaslapa:
- Licenze: brīva (MPL)
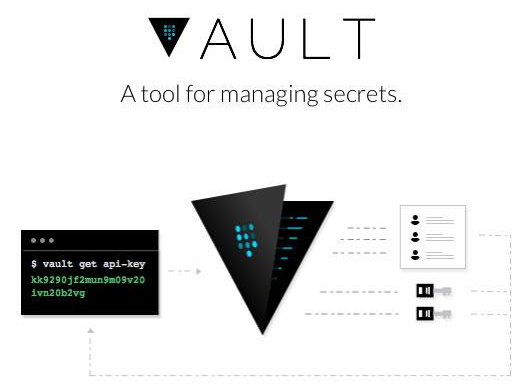
Vault ir droša risinājums noslēgtās informācijas glabāšanai: paroli, OAuth simbolu, PKI sertifikātu, piekļuves kontu, Kubernetes slepenību utt. Vault atbalsta daudzas progresīvas funkcijas, piemēram, īslaicīgu drošības simbolu nomu vai atslēgu rotāciju.
Ar Helm grafiku Vault var izvietot kā jaunu izvietojumu Kubernetes klasterī, izmantojot Consul kā backend krātuvi. Tas atbalsta Kubernetes vietējos resursus, piemēram, ServiceAccount simbolus, un pat var darboties kā noklusējuma Kubernetes slepenību krātuve.
Piezīme:: Starp citu, tieši vakar uzņēmums HashiCorp, kas izstrādā Vault, paziņoja par dažiem uzlabojumiem Vault izmantošanai Kubernetes, īpaši tie attiecas uz Helm grafiku. Sīkāku informāciju lasiet .
Kubernetes drošības audits
Kube-bench
- Mājaslapa:
- Licence: brīva (Apache)
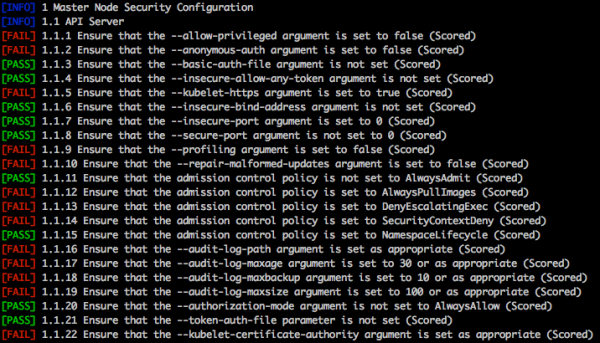
Kube-bench ir Go lietotne, kas pārbauda, vai Kubernetes ir droši izvietots, veicot testus no saraksta .
Kube-bench meklē nedrošus konfigurācijas parametrus klastera komponentos (etcd, API, kontroliera vadītājs utt.), apšaubāmus piekļuves tiesības uz failiem, neaizsargātus kontus vai atvērtas portus, resursu kvotas, API piekļuves ierobežojumu iestatījumus, lai pasargātu no DoS uzbrukumiem utt.
Kube-hunter
- Mājaslapa:
- Licence: brīva (Apache)
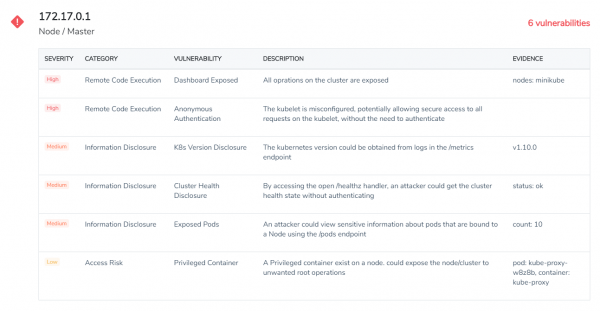
Kube-hunter "medī" potenciālās ievainojamības (piemēram, attālinātas koda izpildes vai datu noplūdes) Kubernetes klasteros. Kube-hunter var palaist kā attālu skeneri — šajā gadījumā tas novērtēs klasteri no ļaunprātīga uzbrucēja viedokļa — vai kā pod iekšā klasterī.
Izcilā iezīme Kube-hunter ir "aktīvās medības" režīms, kurā tas ne tikai ziņo par problēmām, bet arī cenšas izmantot ievainojamības, kas konstatētas mērķa klasterī, un potenciāli var traucēt tā darbību. Tāpēc lietojiet uzmanīgi!
Kubeaudit
- Mājaslapa:
- Licenze: brīva (MIT)
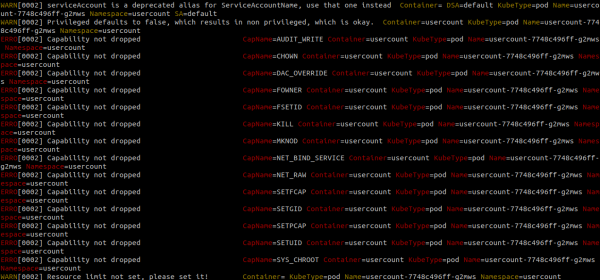
Kubeaudit ir konsoles rīks, kas sākotnēji izstrādāts Shopify, lai auditojot Kubernetes konfigurāciju atklātu dažādas drošības problēmas. Piemēram, tas palīdz identificēt konteinerus, kas darbojas bez ierobežojumiem, ar superlietotāja piekļuvi, kas ļaunprātīgi izmanto privilēģijas vai izmanto noklusējuma ServiceAccount.
Kubeaudit ir arī citas interesantas iespējas. Piemēram, tas spēj analizēt vietējos YAML failus, identificējot konfigurācijas trūkumus, kas var novest pie drošības problēmām, un automātiski tos labot.
Kubesec
- Mājaslapa:
- Licence: brīva (Apache)
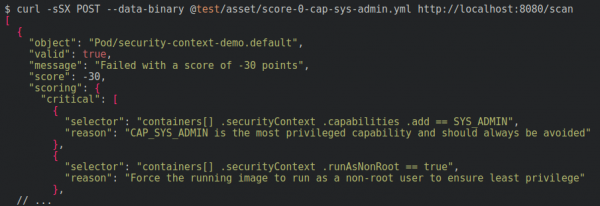
Kubesec ir īpašs rīks, jo tieši skenē YAML failus, kuros aprakstīti Kubernetes resursi, meklējot vājās konfigurācijas, kas var ietekmēt drošību.
Piemēram, tas var atklāt liekas privilēģijas un atļaujas, kas piešķirtas podam, palaidot konteineri ar root kā noklusējuma lietotāju, pieslēdzoties resursu tīkla nosaukumam vai bīstamajiem monta punktiem, piemēram, /proc mājas vai Docker socket. Vēl viena interesanta Kubesec iespēja ir tiešsaistē pieejamais demo pakalpojums, kurā var augšupielādēt YAML un nekavējoties veikt tā analīzi.
Open Policy Agent
- Mājaslapa:
- Licence: brīva (Apache)
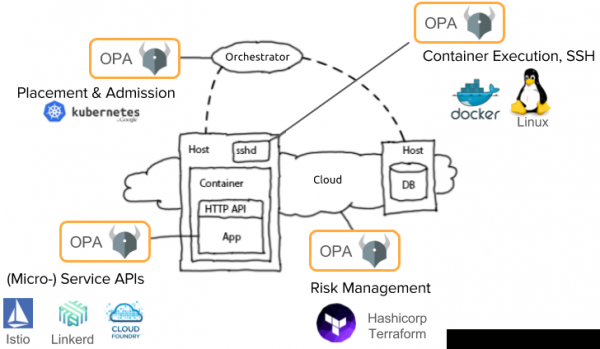
OPA (Open Policy Agent) koncepcija ir atdalīt drošības politikas un labākās prakses no konkrētu laika izpildes platformām: Docker, Kubernetes, Mesosphere, OpenShift vai jebkura to kombinācija.
Piemēram, OPA var izvietot kā bāku Kubernetes admission controller, deleģējot tam lēmumus par drošību. Tādējādi OPA aģents varēs pārbaudīt, noraidīt un pat mainīt pieprasījumus reālajā laikā, nodrošinot norādīto drošības parametru ievērošanu. Drošības politikas OPA ir rakstītas uz tās paša Rego DSL valodas.
Piezīme:: Plašāk par OPA (un SPIFFE) mēs rakstījām .
Integrēti komerciāli rīki Kubernetes drošības analīzei
Mēs nolēmām izveidot atsevišķu kategoriju komerciālām platformām, jo tās parasti aptver vairākas drošības jomas. Vispārēju ieskatu to iespējās var iegūt no tabulas:
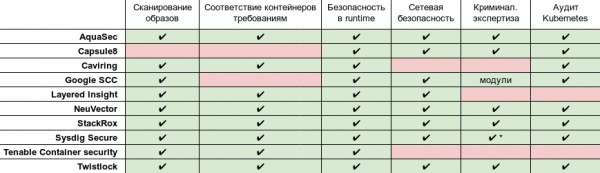
* Progresīva ekspertīze un post mortem analīze ar pilnīgu .
Aqua Security
- Mājaslapa:
- Licences: komerciāla
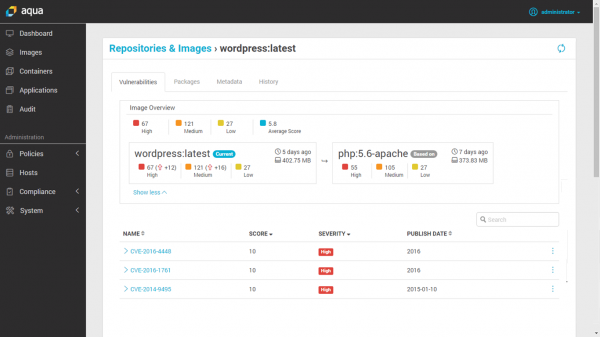
Šis komerciālais rīks ir domāts konteineriem un mākonī balstītām darba slodzēm. Tas nodrošina:
- Attēlu skenēšana, kas integrēta ar konteineru reģistru vai CI/CD caurplūsmu;
- Izpildes aizsardzība, meklējot izmaiņas konteineros un citu aizdomīgu aktivitāti;
- Dabas ugunsmūris konteineriem;
- Drošība serverless risinājumiem mākoņu pakalpojumos;
- Atbilstības pārbaude un audits, apvienoti ar notikumu žurnālu.
Piezīme:: Vērts atzīmēt, ka pastāv arī bezmaksas produkta sastāvdaļa ar nosaukumu , kas ļauj skenēt konteineru attēlus pēc ievainojamībām. Salīdzinājums ar maksas versijām ir sniegts .
Capsule8
- Mājaslapa:
- Licences: komerciāla
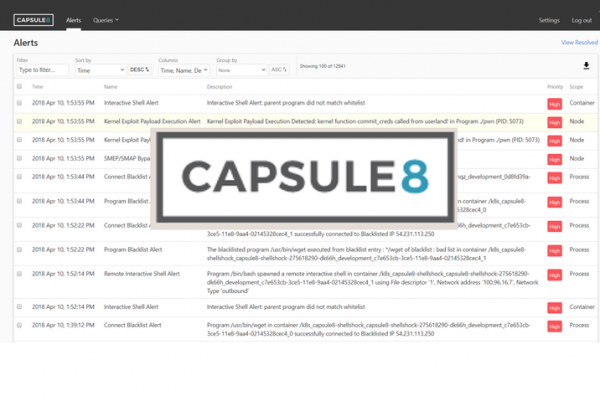
Capsule8 integrējas infrastruktūrā, uzstādot detektoru lokālā vai mākoņu Kubernetes klasterī. Šis detektors vāca mitināšanas un tīkla telemetriju, salīdzinot to ar dažādiem uzbrukuma veidiem.
Capsule8 komanda uzskata, ka viņu uzdevums ir laikus atklāt un novērst uzbrukumus, kas izmanto jaunus (0-day) ievainojamības. Capsule8 spēj augšupielādēt precizētus drošības noteikumus tieši uz detektoriem kā atbildi uz nesen atklātiem apdraudējumiem un programmatūras ievainojamībām.
Cavirin
- Mājaslapa:
- Licences: komerciāla
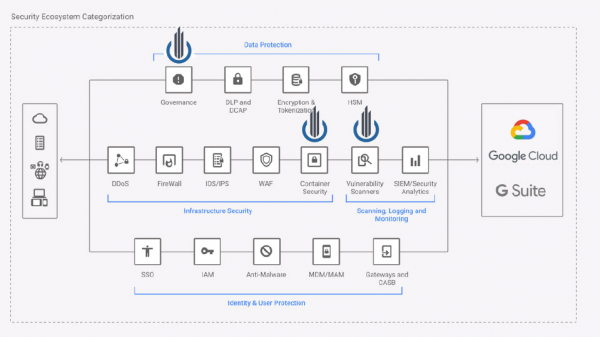
Cavirin darbojas kā pretējā puse dažādām drošības standartiem atbilstošām iestādēm. Tas ne tikai spēj skenēt attēlus, bet arī integrēties CI/CD caurplūsmā, bloķējot standartiem neatbilstošus attēlus pirms to nonākšanas slēgtajos reģistros.
Cavirin drošības pakete izmanto mašīnmācīšanos, lai novērtētu kiberdrošības stāvokli, piedāvā ieteikumus drošības uzlabošanai un standartiem atbilstības paaugstināšanai.
Google Cloud Security Command Center
- Mājaslapa:
- Licences: komerciāla
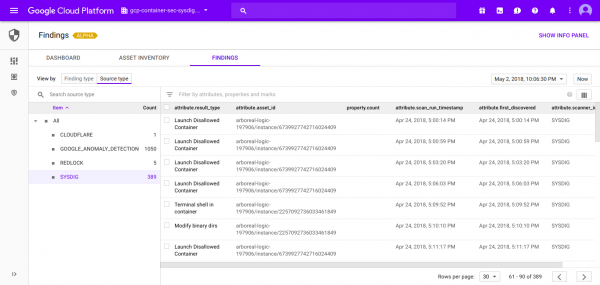
Cloud Security Command Center palīdz drošības komandām apkopot datus, identificēt apdraudējumus un novērst tos pirms tiem nodara kaitējumu uzņēmumam.
Kā redzams no nosaukuma, Google Cloud SCC ir centralizēts kontroles panelis, kurā var integrēt dažādus drošības pārskatus, aktīvu uzskaites mehānismus un trešo pušu drošības sistēmas, kā arī pārvaldīt tos no vienota, centralizēta avota.
Interoperabls API, ko piedāvā Google Cloud SCC, atvieglo drošības notikumu integrāciju no dažādiem avotiem, piemēram, Sysdig Secure (konteineru drošība cloud-native lietojumiem) vai Falco (Open Source izpildes drošības sistēma).
Layered Insight (Qualys)
- Mājaslapa:
- Licences: komerciāla
Layered Insight (tagad daļa no Qualys Inc) ir izstrādāts, balstoties uz "iebūvētas drošības" koncepciju. Pēc sākotnējā attēla skenēšanas, lai identificētu ievainojamības, izmantojot statistiskās analīzes metodes un CVE pārbaudes, Layered Insight to aizvieto ar instrumentētu attēlu, kas ietver aģentu kā bināro failu.
Šis aģents ietver drošības testus izpildes laikā, lai analizētu konteinera tīkla trafiku, I/O plūsmas un lietojumprogrammas darbību. Turklāt tas var veikt papildu drošības pārbaudes, ko nosaka infrastruktūras administratori vai DevOps komandas.
NeuVector
- Mājaslapa:
- Licences: komerciāla
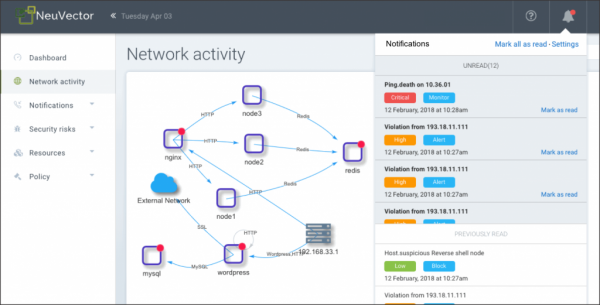
NeuVector veic konteinera drošības pārbaudi un nodrošina izpildes laika aizsardzību, analizējot tīkla aktivitāti un lietojumprogrammas uzvedību, izveidojot individuālu drošības profilu katram konteineram. Tas arī var automātiski bloķēt draudus, izolējot apšaubāmu aktivitāti, mainot lokālā ugunsmūra noteikumus.
NeuVector tīkla integrācija, kas pazīstama kā Security Mesh, ir spējīga veikt dziļu pakotņu analīzi un filtrēšanu 7. līmenī visām tīkla savienojumiem service mesh.
StackRox
- Mājaslapa:
- Licences: komerciāla
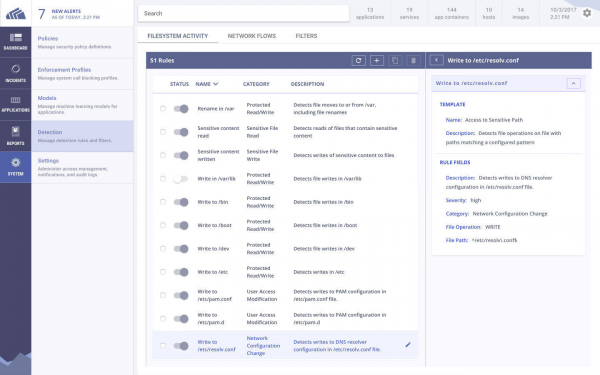
StackRox konteinera drošības platforma cenšas aptvert visu Kubernetes lietojumprogrammu dzīves ciklu klasterī. Tāpat kā citas komerciālās platformas šajā sarakstā, StackRox ģenerē izpildes laika profilu balstoties uz novērojamo konteinera uzvedību un automātiski brīdina par jebkādām novirzēm.
Turklāt StackRox analizē Kubernetes konfigurācijas, izmantojot CIS Kubernetes un citus noteikumu kopumus, lai novērtētu konteinera atbilstību.
Sysdig Secure
- Mājaslapa:
- Licences: komerciāla
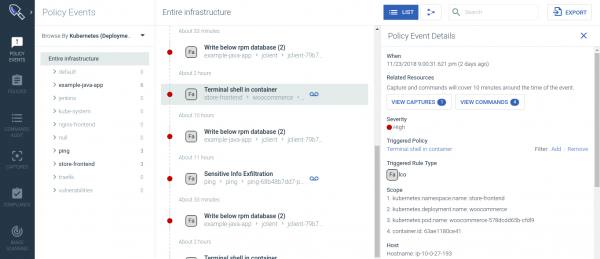
Sysdig Secure aizsargā lietojumprogrammas visā konteinera un Kubernetes dzīves ciklā. Tas konteineru, nodrošina balstoties uz mašīnmācīšanās datiem, veic kriminālistikas ekspertīzi, lai identificētu ievainojamības, bloķē draudus, uzrauga un veic mikroservisu aktivitātes revīziju.
Sysdig Secure integrējas ar CI/CD rīkiem, piemēram, Jenkins, un uzrauga attēlus, kas tiek ielādēti no Docker reģistra, novēršot bīstamu attēlu parādīšanos ražošanā. Tas arī nodrošina visaptverošu izpildes laika drošību, tostarp:
- izpildes laika profilēšanu, balstoties uz ML, un anomāliju atklāšanu;
- darbplāna politikas, balstītas uz sistēmas notikumiem, K8s-audit API, kopienas sadarbības projektiem (FIM — failu integritātes uzraudzība; kriptovalūtu zādzība) un ietvaru ;
- incidentu reakcija un novēršana.
Tenable konteineru drošība
- Mājaslapa:
- Licences: komerciāla
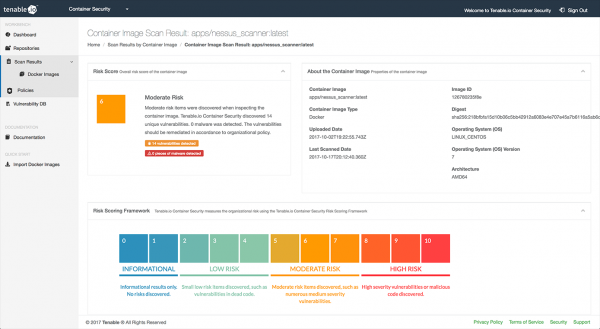
Pirms konteineru parādīšanās Tenable bija plaši pazīstama nozares kā uzņēmums, kas izstrādāja Nessus — populāru rīku ievainojamību meklēšanai un drošības auditiem.
Tenable konteineru drošība izmanto uzņēmuma pieredzi datoru drošībā, lai integrētu CI/CD caurules ar ievainojamību datubāzēm, specializētām ļaunprogrammatūras atklāšanas pakotnēm un drošības draudu novēršanas ieteikumiem.
Twistlock (Palo Alto Networks)
- Mājaslapa:
- Licences: komerciāla
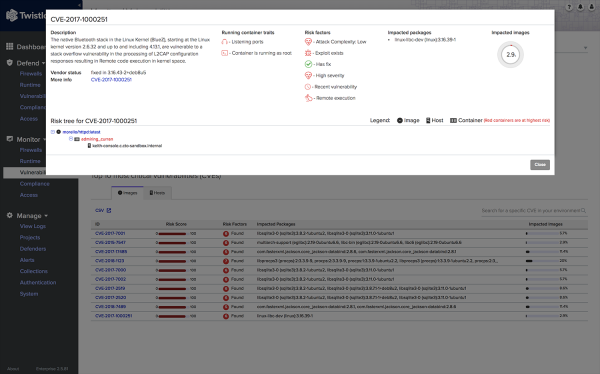
Twistlock sevi reklamē kā platformu, kas vērsta uz mākoņservisiem un konteineriem. Twistlock atbalsta dažādus mākoņpakalpojumu sniedzējus (AWS, Azure, GCP), konteineru orķestratorus (Kubernetes, Mesosphere, OpenShift, Docker), bez-servera izpildes vidus, mezglu ietvarus un CI/CD rīkus.
Papildus parastajiem korporatīvās drošības paņēmieniem, piemēram, integrāciju CI/CD caurulē vai attēlu skenēšanai, Twistlock izmanto mašīnmācīšanos, lai ģenerētu uzvedības paraugus un tīkla noteikumus, kas ņem vērā konteineru īpatnības.
Neilgi pēc tam Twistlock iegādājās Palo Alto Networks, kuram pieder projekti Evident.io un RedLock. Vēl nav skaidrs, kā tieši šīs trīs platformas tiks integrētas no Palo Alto.
Palīdzi izveidot labāko Kubernetes drošības rīku katalogu!
Mēs cenšamies padarīt šo katalogu pēc iespējas pilnīgāku, un tam mums nepieciešama jūsu palīdzība! Sazinieties ar mums (), ja jums ir kāds foršs rīks, ko vērts iekļaut šajā sarakstā, vai esat atradis kļūdu/novecojušu informāciju.
Jūs varat arī pierakstīties mūsu ar jaunumiem cloud-native ekosistēmā un stāstiem par interesantiem projektiem no Kubernetes drošības pasaules.
P.S. no tulka
Lasiet arī mūsu emuāra rakstos:
- «»;
- «»;
- «»;
- «»;
- «».
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish