

31. marts ir Starptautiskā dublēšanas diena, un iepriekšējā nedēļa vienmēr ir pilna ar drošību saistītu stāstu. Pirmdien mēs jau uzzinājām par kompromitēto Asus un "trīs nenosauktiem ražotājiem". Īpaši māņticīgi uzņēmumi visu nedēļu sēž uz adatām un adatām, veidojot rezerves kopijas. Un tas viss tāpēc, ka mēs visi esam nedaudz neuzmanīgi drošības ziņā: kāds aizmirst piesprādzēties aizmugurējā sēdeklī, kāds ignorē preču derīguma termiņu, kāds saglabā savu pieteikumvārdu un paroli zem tastatūras un vēl labāk pieraksta. visas paroles piezīmju grāmatiņā. Dažiem indivīdiem izdodas atslēgt antivīrusus, “lai nepalēninātu datoru” un neizmantotu piekļuves tiesību atdalīšanu korporatīvajās sistēmās (kādi noslēpumi 50 cilvēku kompānijā!). Iespējams, cilvēcei vienkārši vēl nav izveidojies kiber-pašsaglabāšanās instinkts, kas principā var kļūt par jaunu pamata instinktu.
Arī biznesā tādi instinkti nav attīstījušies. Vienkāršs jautājums: vai CRM sistēma ir informācijas drošības apdraudējums vai drošības rīks? Maz ticams, ka kāds uzreiz sniegs precīzu atbildi. Šeit mums jāsāk, kā mums mācīja angļu valodas stundās: tas ir atkarīgs... Tas ir atkarīgs no iestatījumiem, CRM piegādes veida, pārdevēja ieradumiem un uzskatiem, darbinieku neievērošanas pakāpes, uzbrucēju izsmalcinātības. . Galu galā visu var uzlauzt. Tātad, kā dzīvot?
Tā ir informācijas drošība mazos un vidējos uzņēmumos
CRM sistēma kā aizsardzība
Komerciālo un operatīvo datu aizsardzība un klientu bāzes droša glabāšana ir viens no galvenajiem CRM sistēmas uzdevumiem, un šajā ziņā tā ir augstāka par visu citu uzņēmuma lietojumprogrammatūru.
Protams, jūs sākāt lasīt šo rakstu un dziļi pasmaidījāt, sakot, kam vajadzīga jūsu informācija. Ja tā, tad jūs, iespējams, neesat nodarbojies ar pārdošanu un nezināt, cik pieprasītas ir “dzīvā” un kvalitatīvas klientu bāzes un informācija par metodēm, kā strādāt ar šo bāzi. CRM sistēmas saturs ir interesants ne tikai uzņēmuma vadībai, bet arī:
- Uzbrucēji (retāk) - viņiem ir mērķis, kas saistīts tieši ar jūsu uzņēmumu un datu iegūšanai izmantos visus resursus: darbinieku uzpirkšana, uzlaušana, jūsu datu pirkšana no vadītājiem, intervijas ar vadītājiem utt.
- Darbinieki (biežāk), kuri var darboties kā jūsu konkurenti. Viņi vienkārši ir gatavi atņemt vai pārdot savu klientu bāzi, lai gūtu peļņu.
- Hakeriem amatieriem (ļoti reti) — jūs varat tikt uzlauzts mākonī, kurā atrodas jūsu dati vai tiek uzlauzts tīkls, vai arī kāds vēlas “izvilkt” jūsu datus sava prieka pēc (piemēram, dati par farmācijas vai alkohola vairumtirgotājiem) vienkārši interesanti redzēt).
Ja kāds nokļūst jūsu CRM, viņam būs piekļuve jūsu operatīvajām darbībām, tas ir, datu apjomam, ar kuru jūs gūstat lielāko daļu savas peļņas. Un no brīža, kad tiek iegūta ļaunprātīga piekļuve CRM sistēmai, peļņa sāk smaidīt tam, kura rokās nonāk klientu bāze. Nu, vai viņa partneri un klienti (lasi - jauni darba devēji).
Labs, uzticams spēj segt šos riskus un nodrošināt kaudzi patīkamu bonusu drošības jomā.
Tātad, ko CRM sistēma var darīt drošības ziņā?
(mēs jums pastāstīsim ar piemēru, jo Mēs nevaram būt atbildīgi par citiem)
- Divu faktoru autentifikācija, izmantojot USB atslēgu un paroli. atbalsta divu faktoru lietotāja autorizācijas režīmu, piesakoties sistēmā. Šādā gadījumā, piesakoties sistēmā, papildus paroles ievadīšanai datora USB portā ir jāievieto USB atslēga, kas ir iepriekš inicializēta. Divu faktoru autorizācijas režīms palīdz aizsargāt pret paroles zādzību vai izpaušanu.
Noklikšķināms
- Darbiniet no uzticamām IP adresēm un MAC adresēm. Lai uzlabotu drošību, varat ierobežot lietotāju pieteikšanos tikai no reģistrētām IP adresēm un MAC adresēm. Gan iekšējās IP adreses lokālajā tīklā, gan ārējās adreses var izmantot kā IP adreses, ja lietotājs izveido savienojumu attālināti (izmantojot internetu).
- Domēna autorizācija (autorizācija Windows). Sistēmas startēšanu var konfigurēt tā, lai pieteikšanās brīdī lietotāja parole nebūtu nepieciešama. Šādā gadījumā notiek autorizācija. Windows, kas identificē lietotāju, izmantojot WinAPI. Sistēma darbosies ar tā lietotāja profilu, ar kura profilu dators darbojas startēšanas laikā.
- Vēl viens mehānisms ir privātajiem klientiem. Privātie klienti ir klienti, kurus var redzēt tikai viņu vadītājs. Šie klienti netiks rādīti citu lietotāju sarakstos, pat ja citiem lietotājiem ir pilnas atļaujas, tostarp administratora tiesības. Tādā veidā jūs varat aizsargāt, piemēram, īpaši svarīgu klientu kopu vai grupu cita iemesla dēļ, kas tiks uzticēts uzticamam menedžerim.
- Piekļuves tiesību sadalīšanas mehānisms — standarta un primārais drošības pasākums CRM. Lai vienkāršotu lietotāju tiesību administrēšanas procesu, in tiesības tiek piešķirtas nevis konkrētiem lietotājiem, bet gan veidnēm. Un pašam lietotājam tiek piešķirta viena vai otra veidne, kurai ir noteikts tiesību kopums. Tas ļauj katram darbiniekam — no jauniem darbiniekiem līdz praktikantiem līdz direktoriem — piešķirt atļaujas un piekļuves tiesības, kas ļaus/novērsīs piekļuvi sensitīviem datiem un sensitīvai biznesa informācijai.
- Automātiskā datu dublēšanas sistēma (dublējumi)konfigurējams, izmantojot skriptu serveri .
Tā ir drošības ieviešana, piemēram, izmantojot vienu sistēmu, katram pārdevējam ir savas politikas. Tomēr CRM sistēma patiešām aizsargā jūsu informāciju: jūs varat redzēt, kurš un kurā laikā ir sagatavojis šo vai citu ziņojumu, kurš kādus datus skatījis, kurš tos lejupielādējis un daudz ko citu. Pat ja jūs uzzināsiet par ievainojamību pēc fakta, jūs neatstāsiet darbību nesodītu un varēsiet viegli identificēt darbinieku, kurš ļaunprātīgi izmantojis uzņēmuma uzticību un lojalitāti.
Vai tu esi atpūties? Agri! Šī aizsardzība var darboties pret jums, ja esat neuzmanīgs un ignorējat datu aizsardzības jautājumus.
CRM sistēma kā drauds
Ja jūsu uzņēmumam ir vismaz viens dators, tas jau ir kiberdraudu avots. Attiecīgi draudu līmenis palielinās, palielinoties darbstaciju (un darbinieku) skaitam, kā arī ar instalētās un izmantotās programmatūras dažādību. Un lietas nav viegli ar CRM sistēmām - galu galā šī ir programma, kas paredzēta vissvarīgākā un dārgākā īpašuma glabāšanai un apstrādei: klientu bāzei un komerciālai informācijai, un šeit mēs stāstām šausmu stāstus par tās drošību. Patiesībā ne viss ir tik drūms tuvplānā, un, pareizi rīkojoties, jūs saņemsiet tikai labumu un drošību no CRM sistēmas.
Kādas ir bīstamas CRM sistēmas pazīmes?
Sāksim ar nelielu ekskursiju uz pamatiem. CRM ir mākoņa un darbvirsmas versijās. Mākoņos ir tie, kuru DBVS (datu bāze) neatrodas jūsu uzņēmumā, bet gan privātā vai publiskā mākonī kādā datu centrā (piemēram, jūs sēžat Čeļabinskā un jūsu datu bāze darbojas superforšā datu centrā Maskavā). , jo CRM pārdevējs tā nolēma un viņam ir līgums ar šo konkrēto pakalpojumu sniedzēju). Darbvirsmas (pazīstams arī kā vietējais serveris — kas vairs nav tik patiesi) savas DBVS balsta uz saviem serveriem (nē, nē, neiedomājieties milzīgu serveru telpu ar dārgiem plauktiem, visbiežāk tas ir mazos un vidējos uzņēmumos vienu serveri vai pat parastu modernas konfigurācijas datoru), tas ir, fiziski jūsu birojā.
Ir iespējams iegūt nesankcionētu piekļuvi abiem CRM veidiem, taču piekļuves ātrums un vieglums ir atšķirīgi, it īpaši, ja mēs runājam par mazajiem un vidējiem uzņēmumiem, kuriem informācijas drošība nav īpaši svarīga.
Bīstamības zīme #1
Iemesls lielākai datu problēmu iespējamībai mākoņsistēmā ir attiecības, kuras savieno vairākas saites: jūs (CRM nomnieks) - pārdevējs - nodrošinātājs (ir garāka versija: jūs - pārdevējs - pārdevēja IT ārpakalpojums - nodrošinātājs) . 3-4 saitēm attiecībās ir vairāk risku nekā 1-2: problēma var rasties no pārdevēja puses (līguma maiņa, pakalpojumu sniedzēja pakalpojumu nemaksāšana), pakalpojumu sniedzēja pusē (force majeure, uzlaušana, tehniskas problēmas), no ārpakalpojuma sniedzēja puses (vadītāja vai inženiera maiņa) utt. Protams, lielie pārdevēji cenšas izveidot rezerves datu centrus, pārvaldīt riskus un uzturēt savu DevOps nodaļu, taču tas neizslēdz problēmas.
Desktop CRM parasti nevis īrē, bet iegādājas uzņēmums, attiecīgi attiecības izskatās vienkāršākas un pārskatāmākas: CRM ieviešanas laikā pārdevējs konfigurē nepieciešamos drošības līmeņus (no piekļuves tiesību diferencēšanas un fiziskas USB atslēgas līdz pievienošanai serveris betona sienā utt.) un nodod kontroli uzņēmumam, kuram pieder CRM, kas var palielināt aizsardzību, nolīgt sistēmas administratoru vai pēc vajadzības sazināties ar programmatūras piegādātāju. Problēmas ir saistītas ar darbu ar darbiniekiem, tīkla aizsardzību un fizisku informācijas aizsardzību. Ja izmantojat darbvirsmas CRM, pat pilnīga interneta izslēgšana neapturēs darbu, jo datu bāze atrodas jūsu “mājas” birojā.
Viens no mūsu darbiniekiem, kurš strādāja uzņēmumā, kas izstrādāja uz mākoņiem balstītas integrētās biroja sistēmas, tostarp CRM, stāsta par mākoņtehnoloģijām. “Vienā no maniem darbiem uzņēmums radīja kaut ko ļoti līdzīgu pamata CRM, un tas viss bija saistīts ar tiešsaistes dokumentiem un tā tālāk. Kādu dienu pakalpojumā GA mēs novērojām kāda mūsu abonenta klienta neparastu darbību. Iedomājieties mūsu, analītiķu, pārsteigumu, kad mēs, nebūdami izstrādātāji, bet kuriem ir augsts piekļuves līmenis, vienkārši varējām atvērt saskarni, ko klients izmantoja, izmantojot saiti, un redzēt, kāda veida populāra zīme viņam ir. Starp citu, šķiet, ka klients nevēlētos, lai kāds redzētu šos komerciālos datus. Jā, tā bija kļūda, un tā netika labota vairākus gadus - manuprāt, lietas joprojām ir. Kopš tā laika esmu bijis galddatoru entuziasts un īsti neuzticos mākoņiem, lai gan, protams, mēs tos izmantojam darbā un personīgajā dzīvē, kur mums bija arī jautri fakapi.
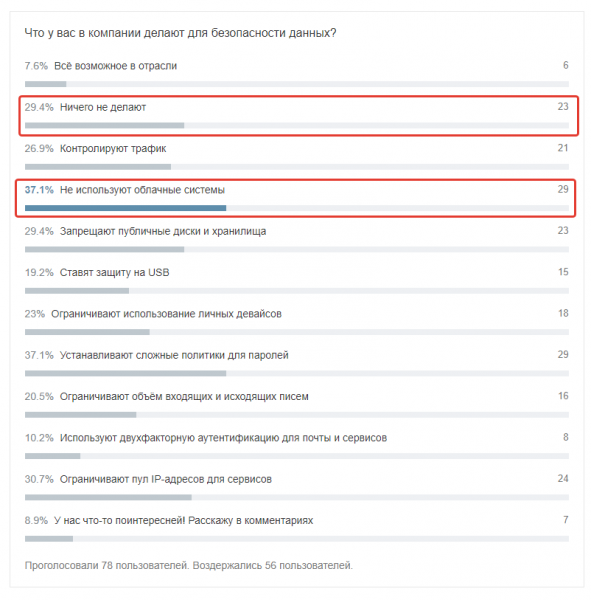
No mūsu aptaujas par Habré, un tie ir progresīvu uzņēmumu darbinieki
Datu zudums no mākoņa CRM sistēmas var būt saistīts ar datu zudumu servera kļūmes, serveru nepieejamības, nepārvaramas varas, pārdevēja darbību pārtraukšanas u.c. dēļ. Mākonis nozīmē pastāvīgu, nepārtrauktu piekļuvi internetam, un aizsardzībai jābūt bezprecedenta līmenī: koda līmenī, piekļuves tiesības, papildu kiberdrošības pasākumi (piemēram, divu faktoru autentifikācija).
Bīstamības zīme #2
Mēs pat nerunājam par vienu raksturlielumu, bet gan par īpašību grupu, kas saistīta ar pārdevēju un tā politikām. Ļaujiet mums uzskaitīt dažus svarīgus piemērus, ar kuriem mēs un mūsu darbinieki esam saskārušies.
- Pārdevējs var izvēlēties nepietiekami uzticamu datu centru, kurā “rotēsies” klientu DBVS. Viņš ietaupīs naudu, nekontrolēs SLA, nerēķinās slodzi, un rezultāts jums būs liktenīgs.
- Pārdevējs var liegt tiesības pārsūtīt pakalpojumu uz jūsu izvēlēto datu centru. Tas ir diezgan izplatīts SaaS ierobežojums.
- Pārdevējam var būt juridisks vai ekonomisks konflikts ar mākoņpakalpojumu sniedzēju, un pēc tam “demonstrēšanas” laikā var tikt ierobežotas rezerves darbības vai, piemēram, ātrums.
- Par papildus samaksu var tikt nodrošināts dublējumkopiju izveides pakalpojums. Izplatīta prakse, par kuru CRM sistēmas klients var uzzināt tikai tajā brīdī, kad nepieciešama dublēšana, tas ir, viskritiskākajā un neaizsargātākajā brīdī.
- Pārdevēja darbiniekiem var būt netraucēta piekļuve klientu datiem.
- Var notikt jebkāda veida datu noplūde (cilvēka kļūda, krāpšana, hakeri utt.).
Parasti šīs problēmas ir saistītas ar maziem vai jauniem pārdevējiem, tomēr lielie vairākkārt ir iekļuvuši nepatikšanās (google it). Tāpēc jums vienmēr ir jābūt iespējām aizsargāt informāciju + iepriekš apspriest drošības jautājumus ar izvēlēto CRM sistēmas nodrošinātāju. Pat pats fakts par jūsu interesi par problēmu jau liks piegādātājam izturēties pret ieviešanu pēc iespējas atbildīgāk (to ir īpaši svarīgi darīt, ja jums ir darīšana nevis ar pārdevēja biroju, bet gan ar viņa partneri, kuram tas ir svarīgi noslēgt līgumu un saņemt komisiju, nevis šos divfaktorus... nu vai tu saprati).
Bīstamības zīme #3
Apsardzes darba organizēšana Jūsu uzņēmumā. Pirms gada mēs tradicionāli rakstījām par drošību vietnē Habré un veicām aptauju. Izlase nebija ļoti liela, bet atbildes ir orientējošas:
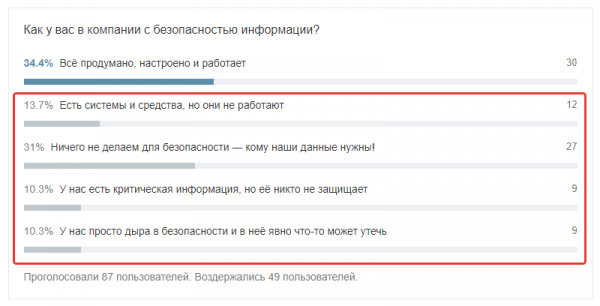
Raksta beigās sniegsim saites uz mūsu publikācijām, kur detalizēti izpētījām attiecības sistēmā “uzņēmums-darbinieks-drošība”, un šeit sniegsim jautājumu sarakstu, uz kuriem atbildes jāmeklē jūsu uzņēmums (pat ja jums nav nepieciešams CRM).
- Kur darbinieki glabā paroles?
- Kā tiek organizēta piekļuve krātuvei uzņēmuma serveros?
- Kā tiek aizsargāta programmatūra, kas satur komerciālu un operatīvu informāciju?
- Vai visiem darbiniekiem ir aktīva pretvīrusu programmatūra?
- Cik darbiniekiem ir piekļuve klientu datiem, un kāds piekļuves līmenis tiem ir?
- Cik daudz jaunu darbinieku jums ir un cik darbinieku ir aiziešanas procesā?
- Cik ilgi esat komunicējis ar galvenajiem darbiniekiem un uzklausījis viņu pieprasījumus un sūdzības?
- Vai printeri tiek uzraudzīti?
- Kā tiek organizēta politika jūsu sīkrīku savienošanai ar datoru, kā arī darba Wi-Fi izmantošanai?
Faktiski tie ir pamatjautājumi — komentāros droši vien tiks pievienots hardcore, bet tie ir pamati, par kuriem būtu jāzina pat individuālam uzņēmējam ar diviem darbiniekiem.
Tātad, kā pasargāt sevi?
- Dublējumkopijas ir vissvarīgākā lieta, kas bieži tiek aizmirsta vai netiek parūpēta. Ja jums ir darbvirsmas sistēma, iestatiet datu dublēšanas sistēmu ar noteiktu frekvenci (piemēram, RegionSoft CRM to var izdarīt, izmantojot ) un organizēt pareizu kopiju uzglabāšanu. Ja jums ir mākoņa CRM, pirms līguma noslēgšanas noteikti noskaidrojiet, kā tiek organizēts darbs ar dublējumkopijām: nepieciešama informācija par dublēšanas dziļumu un biežumu, uzglabāšanas vietu, dublēšanas izmaksām (bieži vien tikai "jaunāko datu dublējumkopijas par periodu ” ir bezmaksas, un pilnvērtīga, droša rezerves kopēšana tiek nodrošināta kā maksas pakalpojums). Kopumā šī noteikti nav vieta taupīšanai vai nolaidībai. Un jā, neaizmirstiet pārbaudīt, kas ir atjaunots no dublējumkopijām.
- Piekļuves tiesību nodalīšana funkciju un datu līmenī.
- Drošība tīkla līmenī - ir jāatļauj CRM lietošana tikai biroja apakštīklā, jāierobežo piekļuve mobilajām ierīcēm, jāaizliedz strādāt ar CRM sistēmu no mājām vai, vēl ļaunāk, no publiskajiem tīkliem (kopstrādes telpām, kafejnīcām, klientu birojiem). utt.). Esiet īpaši uzmanīgs ar mobilo versiju - lai tā ir tikai ļoti saīsināta versija darbam.
- Antivīruss ar reāllaika skenēšanu ir nepieciešams jebkurā gadījumā, bet īpaši korporatīvās datu drošības gadījumā. Politikas līmenī aizliedziet pats to atspējot.
- Darbinieku apmācība par kiberhigiēnu nav laika izšķiešana, bet gan steidzama nepieciešamība. Visiem kolēģiem ir jāpaziņo, ka viņiem ir svarīgi ne tikai brīdināt, bet arī pareizi reaģēt uz saņemtajiem draudiem. Interneta vai sava e-pasta lietošanas aizliegšana birojā ir pagātne un akūta negatīvisma cēlonis, tāpēc jums būs jāstrādā pie profilakses.
Protams, izmantojot mākoņsistēmu, var sasniegt pietiekamu drošības līmeni: izmantot speciālos serverus, konfigurēt maršrutētājus un atdalīt trafiku lietojumprogrammu un datu bāzes līmenī, izmantot privātos apakštīklus, ieviest stingrus drošības noteikumus administratoriem, nodrošināt nepārtrauktu darbību, izmantojot dublējumkopijas. ar maksimālo nepieciešamo frekvenci un pilnīgumu, lai uzraudzītu tīklu visu diennakti... Ja tā padomā, tas nav tik grūti, bet diezgan dārgi. Bet, kā liecina prakse, šādus pasākumus veic tikai daži uzņēmumi, galvenokārt lielie. Tāpēc mēs nevilcināmies vēlreiz teikt: gan mākonim, gan darbvirsmai nevajadzētu dzīvot atsevišķi; aizsargājiet savus datus.
Daži nelieli, bet svarīgi padomi visiem CRM sistēmas ieviešanas gadījumiem
- Pārbaudiet, vai pārdevējam nav ievainojamības — meklējiet informāciju, izmantojot vārdu kombinācijas “Vendor Name ievainojamība”, “Vendor Name uzlauzts”, “Vendor Name data leak”. Tam nevajadzētu būt vienīgajam parametram jaunas CRM sistēmas meklējumos, bet vienkārši ir jāatzīmē apakšgaroza, un īpaši svarīgi ir saprast notikušo incidentu iemeslus.
- Jautājiet pārdevējam par datu centru: pieejamību, cik to ir, kā tiek organizēta kļūmjpārlēce.
- Iestatiet drošības marķierus savā CRM, pārraugiet darbību sistēmā un neparastus lēcienus.
- Atspējot atskaišu eksportēšanu un piekļuvi, izmantojot API, darbiniekiem, kas nav pamatdarbinieki, tas ir, tiem, kuriem šīs funkcijas nav vajadzīgas viņu parastajām darbībām.
- Pārliecinieties, vai jūsu CRM sistēma ir konfigurēta procesu un lietotāju darbību reģistrēšanai.
Tie ir sīkumi, taču tie lieliski papildina kopējo ainu. Un patiesībā neviens sīkums nav drošs.
Ieviešot CRM sistēmu, jūs nodrošinājat savu datu drošību, taču tikai tad, ja ieviešana tiek veikta kompetenti un informācijas drošības jautājumi netiek atstāti otrajā plānā. Piekrītu, ir stulbi pirkt automašīnu un nepārbaudīt bremzes, ABS, gaisa spilvenus, drošības jostas, EDS. Galu galā galvenais ir nevis vienkārši aiziet, bet gan iet droši un sveiks tur nokļūt. Tāpat ir ar biznesu.
Un atcerieties: ja darba drošības noteikumi ir rakstīti ar asinīm, biznesa kiberdrošības noteikumi ir rakstīti naudā.
Par kiberdrošības tēmu un CRM sistēmas vietu tajā varat izlasīt mūsu detalizētos rakstus:
- — pārskats par iespējamiem drošības apdraudējumiem korporatīvajā sfērā un aptuvenā atklāšanas shēma.
- — detalizēta analīze par to, kā darbinieki var kaitēt jūsu biznesam un kā viņi to dara komerciālajā jomā.
Ja jūs meklējat CRM sistēmu, tad . Ja jums ir nepieciešams CRM vai ERP, rūpīgi izpētiet mūsu produktus un salīdziniet to iespējas ar saviem mērķiem un uzdevumiem. Ja jums ir kādi jautājumi vai grūtības, rakstiet vai zvaniet, mēs jums noorganizēsim individuālu tiešsaistes prezentāciju - bez reitingiem vai zvaniem un svilpieniem.
 , kurā bez reklāmas mēs rakstām ne gluži formālas lietas par CRM un biznesu.
Avots: www.habr.com
