

Nav nedrīkst aizmirst, ka automatizētā sistēma „Revizors” uzrauga bloķēšanas izpildi, pamatojoties uz sarakstu ar aizliegto informāciju Krievijā. Par to, kā tas darbojas, labi rakstīts šajā , attēls no turienes:
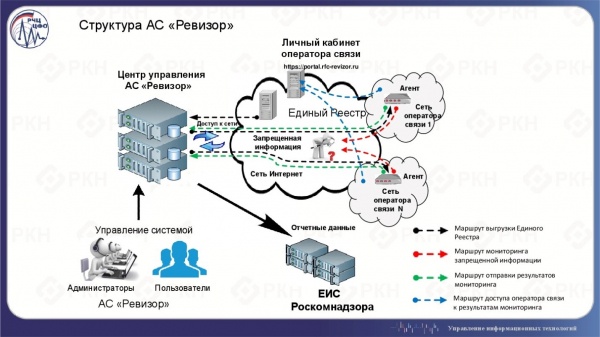
Tieši pie pakalpojumu sniedzēja tiek uzstādīts :
Modulis „Revizors” ir automatizētās sistēmas „Revizors” (AS „Revizors”) strukturāls elements. Šī sistēma ir paredzēta, lai uzraudzītu sakaru operatoru izpildi attiecībā uz piekļuves ierobežošanas prasību izpildi atbilstoši 2006. gada 27. jūlija Federālā likuma Nr. 149-FZ „Par informāciju, informācijas tehnoloģijām un informācijas aizsardzību” 15.1-15.4 panta noteikumiem.
Galvenais mērķis, kāpēc izveidota AS „Revizors”, ir nodrošināt uzraudzību par to, vai sakaru operatori ievēro 2006. gada 27. jūlija Federālā likuma Nr. 149-FZ „Par informāciju, informācijas tehnoloģijām un informācijas aizsardzību” 15.1-15.4 pantā noteiktās prasības, kas saistītas ar aizliegtās informācijas piekļuves konstatēšanu un pierādījumu (datņu) iegūšanu par pārkāpumiem piekļuves ierobežošanai saistībā ar aizliegto informāciju.
Ņemot vērā to, ka, ja ne visi, tad daudzi pakalpojumu sniedzēji ir uzstādījuši šo ierīci pie sevis, tam būtu jāveido liela tīkla jaudas mērītāju sistēma līdzīgā veidā un pat vairāk, bet ar slēgtu piekļuvi. Tomēr, jo „mākslīgais cietinātājs” ir mākslīgais cietinātājs, kas var sūtīt signālus visās pusēs, ko darīt, ja tos noķert un noskaidrot, ko mēs noķērām un cik daudz?
Pirms saskaitīt, aplūkosim, kāpēc tas vispār var būt iespējams.
Nedaudz teorijas
Aģenti pārbauda resursa pieejamību, tostarp, izmantojot HTTP(S) pieprasījumus, piemēram:
TCP, 14678  >  80, "[SYN] Seq=0"
TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"
TCP, 14678  >  80, "[ACK] Seq=1 Ack=1"

HTTP, "GET \/somepage HTTP\/1.1"
TCP, 80  >  14678, "[ACK] Seq=1 Ack=71"
HTTP, "HTTP\/1.1 302 Atrasts"

TCP, 14678  >  80, "[FIN, ACK] Seq=71 Ack=479"
TCP, 80  >  14678, "[FIN, ACK] Seq=479 Ack=72"
TCP, 14678  >  80, "[ACK] Seq=72 Ack=480"
Pieprasījums, papildus lietderīgai slodzei, sastāv arī no savienojuma izveides fāzes: apmaiņa SYN un SYN-ACK, un savienojuma pabeigšanas fāzes: FIN-ACK.
Aizliegto informāciju reģistrs satur vairākus bloķēšanas veidus. Acīmredzami, ja resurss tiek bloķēts pēc IP adreses vai domēna vārda, tad nekādas pieprasījumu mēs neredzēsim. Tie ir visiznīcinošākie bloķēšanas veidi, kas nov leads uz visu resursu nepieejamību vienā IP adresē vai visai informācijai domēnā. Pastāv arī bloķēšanas veids "pēc URL". Šajā gadījumā filtrēšanas sistēmai ir jāizskata HTTP pieprasījuma galvene, lai precīzi noteiktu, ko bloķēt. Pirms tam, kā redzams iepriekš, ir jānotiek savienojuma izveidošanas fāzei, ko var mēģināt izsekot, jo, visticamāk, filtrs to izlaidīs.
Lai to izdarītu, ir jāizvēlas piemērots brīvs domēns ar bloķēšanas veidu "pēc URL" un HTTP, lai atvieglotu filtrēšanas sistēmas darbu, vēlams, sen pamests, lai samazinātu nevajadzīgā satiksmes daudzumu, kas nāk no aģentiem. Šis uzdevums izrādījās pavisam vienkāršs, brīvo domēnu reģistrā aizliegtajā informācijā ir diezgan daudz un katram gaumei. Tāpēc domēns tika iegādāts, piesaistīts IP adresēm VPS, kurā darbojas tcpdump un sākās skaitīšana.
Revīzija "Revizoru"
Es gaidīju redzēt periodiskus pieprasījumu uzplūdus, kas, manuprāt, norādītu uz organizētu darbību. Nevar teikt, ka es to vispār neredzēju, bet skaidra aina noteikti nebija:
Kas nav pārsteidzoši, pat uz nevienam nevajadzīgu domēnu uz nekad neizmantotu IP adresi tiks saņemta liela daudzuma nevēlamas informācijas, tāda ir mūsdienu interneta realitāte. Bet, par laimi, man vajadzēja tikai pieprasījumus uz konkrētu URL, tāpēc visi skeneri un parole pārbaudītāji tika ātri atrasti. Arī bija pietiekami viegli saprast, kur notiek masveida identisku pieprasījumu plūdi. Tālāk es sastādīju IP adresu parādīšanās biežumu un manuāli izgāju cauri visam topam, atdalot tos, kas aizlēca iepriekšējos posmos. Papildus es izgriezos visus avotus, kas nosūtīja vienu pakotni, to bija jau maz. Un rezultāts izskatījās šādi:
Mazs liriskas atkāpe. Nedaudz vairāk nekā dienu pēc tam mans hostinga pakalpojumu sniedzējs nosūtīja vēstuli diezgan izplūdušā saturā, sakot, ka jūsu resursos ir ierobežots elements pēc RKN saraksta, tāpēc tas tiek bloķēts. Vispirms domāju, ka ir bloķēts mans konts, bet tā nebija. Pēc tam domāju, ka mani vienkārši brīdina par to, ko jau zinu. Bet izrādījās, ka hostings ir aktivizējis savu filtru pirms mana domēna, un beigās es nonācu dubultas filtrēšanas situācijā: gan no piegādātājiem, gan no hostinga. Filtrs laida cauri tikai pieprasījumu beigas: FIN-ACK un RST nogriežot visu HTTP pa ierobežoto URL. Kā redzams no iepriekš redzamā grafika, pēc pirmajām dienām es sāku saņemt mazāk datu, taču es tos joprojām saņēmu, kas bija pietiekami, lai veiktu pieprasījumu avotu skaitīšanu.
Tuvu lietai. Manuprāt, ir diezgan skaidri redzami divi uzplaiksnījumi katru dienu, pirmais mazāks, pēc pusnakts pēc Maskavas laika, otrais tuvu plkst. 6 no rīta ar astīti līdz plkst. 12 dienā. Piks nenotiek precīzi vienā un tajā pašā laikā. Sākumā vēlējos izcelt IP adreses, kas nonāca tikai šajos periodos, un katru visos periodos, pamatojoties uz pieņēmumu, ka aģentu pārbaudes notiek periodiski. Bet, rūpīgi pārskatot, es ļoti ātri atklāju periodus, kas iekļaujas citos intervālos, ar citām frekvencēm, pat līdz vienam pieprasījumam katru stundu. Pēc tam domāju par laika joslām un to, vai tās varētu būt iemesls, pēc tam domāju, ka visa sistēma var nebūt globāli sinhronizēta. Turklāt, noteikti, savu lomu spēlēs NAT, un viens un tas pats aģents var veikt pieprasījumus no dažādām publiskām IP adresēm.
Tā kā mana sākotnējā mērķis nebija precizitāte, es saskaitīju visus adreses, kas nokļuvušas nedēļas laikā, un saņēmu — 2791. TCP sesiju skaits, kas izveidots no vienas adreses, vidēji ir 4, ar medianu 2. Augstākās sesijas adresē: 464, 231, 149, 83, 77. Maksimums no 95% izvēles — 8 sesijas uz adresi. Mēra medians nav ļoti augsts, atgādinu, ka pēc grafika ir skaidra diennakts periodiskums, tādēļ varēja gaidīt kaut ko ap 4 līdz 8 7 dienu laikā. Ja izslēdz visas vienreiz sastopamās sesijas, tad tieši iegūsim medianu 5. Tomēr es nevarēju tās izslēgt pēc skaidra kritērija. Tieši pretēji, paraugu pārbaude rāda, ka tās ir saistītas ar ierobežotā resursa pieprasījumiem.
Adreses ir svarīgas, taču internetā svarīgākas ir autonomās sistēmas — AS, no kurām ir izveidotas 1510, vidēji 2 adresi uz AS ar mediānu 1. Top adreses uz AS: 288, 77, 66, 39, 27. Maksimālais rādītājs 95% parauga ir 4 adreses uz AS. Šeit mediāna ir gaidāma — viens aģents uz pakalpojumu sniedzēju. Top arī ir gaidāms — tajā ir lielie spēlētāji. Lielā tīklā aģentiem, iespējams, būtu jāatrodas katrā operatora klātbūtnes reģionā, neaizmirstot arī par NAT. Ja aplūkojam pa valstīm, tad maksimālie rādītāji būs: 1409 — RU, 42 — UA, 23 — CZ, 36 no citiem reģioniem, ne RIPE NCC. Pieprasījumi, kas nav no Krievijas, pievērš uzmanību. Iespējams, to var izskaidrot ar ģeolokācijas vai reģistratoru datu aizpildīšanas kļūdām. Vai ar to, ka Krievijas uzņēmumam var nebūt Krievijas sakņu, vai tam var būt ārvalstu pārstāvniecība, jo tas ir ērtāk, rīkojoties ar ārvalstu organizāciju RIPE NCC. Daļa no tām noteikti ir lieka, bet precīzi to atdalīt ir grūti, jo resurss ir bloķēts, un no otrajām dienām zem divkāršas bloķēšanas, un lielākā daļa sesiju sastāv vienīgi no apmaiņas ar dažiem pakalpojumu datiem. Vienojamies, ka tas ir mazs procents.
Šos skaitļus jau var salīdzināt ar pakalpojumu sniedzēju skaitu Krievijā. licenču par "Datu pārsūtīšanas pakalpojumiem, izņemot balss" — 6387, taču tas ir ļoti augsts novērtējums, ne visas šīs licences attiecas tieši uz internetā pakalpojumu sniedzējiem, kuriem nepieciešams uzstādīt aģentu. RIPE NCC zonā līdzīgs mūsu reģistrēto AS skaitam Krievijā ir — 6230, no kuriem ne visi ir pakalpojumu sniedzēji. un 2017. gadā guva 3940 uzņēmumus, un tas ir drīzāk augsts novērtējums. Jebkurā gadījumā mēs redzam skaitu, kas parādījies AS, kas ir divas reizes mazāks. Bet šeit ir jāizprot, ka AS nav tieši vienāds ar pakalpojumu sniedzēju. Dažiem pakalpojumu sniedzējiem nav savas AS, daži no tiem ir vairāk nekā viens. Ja pieņemam, ka aģenti patiešām atrodas visiem, tas varētu nozīmēt, ka kāds filtrē stiprāk nekā citi, tāpēc viņu pieprasījumi ir nesaskatāmi no atkritumiem, ja vispār sasniedz. Bet rupjai novērtēšanai tas ir diezgan pieņemami, pat ja kaut kas ir zaudēts manas neuzmanības dēļ.
Par DPI
Neskatoties uz to, ka mans hostinga pakalpojumu sniedzējs ieslēdza savu filtrāciju jau no otrās dienas, pirmās dienas dati liecina, ka bloķēšanas mehānismi darbojas veiksmīgi. Tikai 4 avoti spēja iekļūt un tiem ir pilnībā pabeigtas HTTP un TCP sesijas (kā iepriekšējā piemērā). Vēl 460 var nosūtīt GET, taču sesija nekavējoties pārtrūkst caur RST. Lūdzu, pievērsiet uzmanību uz TTL:
TTL 50, TCP, 14678  >  80, "[SYN] Seq=0"
TTL 64, TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"
TTL 50, TCP, 14678  >  80, "[ACK] Seq=1 Ack=1"

HTTP, "GET /filteredpage HTTP/1.1"
TTL 64, TCP, 80  >  14678, "[ACK] Seq=1 Ack=294"

#Šo nosūtīja filtrs
TTL 53, TCP, 14678  >  80, "[RST] Seq=3458729893"
TTL 53, TCP, 14678  >  80, "[RST] Seq=3458729893"

HTTP, "HTTP/1.1 302 Found"

#Un tas ir mēģinājums no avota mezgla saņemt zaudējumus
TTL 50, TCP ACKed unseen segment, 14678 > 80, "[ACK] Seq=294 Ack=145"

TTL 50, TCP, 14678  >  80, "[FIN, ACK] Seq=294 Ack=145"
TTL 64, TCP, 80  >  14678, "[FIN, ACK] Seq=171 Ack=295"

TTL 50, TCP Dup ACK 14678 > 80 "[ACK] Seq=295 Ack=145"

#Avota mezgls saprot, ka sesija ir iznīcināta
TTL 50, TCP, 14678  >  80, "[RST] Seq=294"
TTL 50, TCP, 14678  >  80, "[RST] Seq=295"
Variantus var būt dažādi: mazāk RST vai vairāk retransmītu — tas atkarīgs arī no tā, ko filtrs nosūta avota mezglam. Katrā ziņā tas ir visprecīzākais paraugs, no kura redzams, ka tika pieprasīts tieši aizliegtais resurss. Turklāt vienmēr ir atbilde, kas parādās sesijā ar TTL lielāku nekā iepriekšējos un nākamajos paketros.
No pārējiem pat nav redzams neviens GET:
TTL 50, TCP, 14678  >  80, "[SYN] Seq=0"
TTL 64, TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"

#Šo nosūtīja filtrs
TTL 53, TCP, 14678  >  80, "[RST] Seq=1"
Vai arī tā:
TTL 50, TCP, 14678  >  80, "[SYN] Seq=0"
TTL 64, TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"
TTL 50, TCP, 14678  >  80, "[ACK] Seq=1 Ack=1"

#Šo nosūtīja filtrs
TTL 53, TCP, 14678  >  80, "[RST, PSH] Seq=1"

TTL 50, TCP ACKed unseen segment, 14678 > 80, "[FIN, ACK] Seq=89 Ack=172"
TTL 50, TCP ACKed unseen segment, 14678 > 80, "[FIN, ACK] Seq=89 Ack=172"

#Atkal filtrs, daudzkārt
TTL 53, TCP, 14678  >  80, "[RST, PSH] Seq=1"
...
Noteikti ir redzama atšķirība, ja TTL kaut kas ierodas no filtra. Bet bieži var vispār nekas nepienākt:
TCP, 14678  >  80, "[SYN] Seq=0"
TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"
TCP Retransmission, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"
...
Vai arī tā:
TCP, 14678  >  80, "[SYN] Seq=0"
TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"
TCP, 14678  >  80, "[ACK] Seq=1 Ack=1"

#Pagājušas dažas sekundes bez trafika

TCP, 80  >  14678, "[FIN, ACK] Seq=1 Ack=1"
TCP Retransmission, 80 > 14678, "[FIN, ACK] Seq=1 Ack=1"
...
Un viss tas atkārtojas un atkārtojas un atkārtojas, kā redzams grafikā, noteikti ne vienu reizi, katru dienu.
Par IPv6
Laba ziņa — tas notiek. Es varu apstiprināt, ka no 5 dažādiem IPv6 adresēm regulāri tiek veikti pieprasījumi uz aizliegtu resursu, tieši tā uzvedība, kuru es gaidīju no Aģentiem. Turklāt viena no IPv6 adresēm netiek filtrēta, un es redzu pilnīgu sesiju. No divām citām es redzēju tikai pa vienai nepabeigtai sesijai, no kurām viena tika pārtraukta pēc RST filtra, otrā pēc laika. Kopā 7.
Tā kā adresu ir maz, es rūpīgi izpētīju visas tās, un izrādījās, ka tur ir tikai 3 pakalpojumu sniedzēji, kurus var applaudēt stāvot! Vēl viena adrese — mākoņu hostings Krievijā (nefiltrē), vēl viena — pētniecības centrs Vācijā (ir filtra, kur?). Bet kāpēc viņi regulāri pārbauda aizliegto resursu pieejamību, ir labs jautājums. Atlikušas divas veica pa vienam pieprasījumam un atrodas ārpus Krievijas, un viena no tām tiek filtrēta (galu galā tranzītā?).
Bloķēšana un Aģenti ir liels kavējums IPv6, kura ieviešana jau tā norit lēni. Tas ir žēl. Tie, kas ir atrisinājuši šo problēmu pilnībā, var lepoties ar sevi.
Noslēgumā
Es necentos panākt 100% precizitāti, lūdzu piedodiet man par to, ceru, ka kāds vēlēsies atkārtot šādu darbu ar lielāku precizitāti. Man bija svarīgi saprast, vai šāds pieeja vispār darbosies. Atbilde — darbosies. Iegūtie dati pirmajā tuvumā, es domāju, ir diezgan uzticami.
Ko vēl varētu izdarīt un ko es neizdarīju — saskaitīt pieprasījumus uz DNS. Tie netiek filtrēti, bet arī nedod augstu precizitāti, jo darbojas tikai domēnam, nevis visam URL. Periodiskums būtu redzams. Ja apvieno ar to, kas ir redzams tieši pieprasījumos, tas ļaus izdalīt lieko un iegūt vairāk informācijas. Iespējams pat noteikt DNS izstrādātājus, ko izmanto pakalpojumu sniedzēji, un vēl daudz ko citu.
Es pavisam negaidīju, ka manam VPS hostings ieslēgs arī savu filtru. Varbūt tas ir parasta prakse. Galu galā, RKN nosūta pieprasījumu uz resursa dzēšanu tieši hostinga pakalpojumu sniedzējam. Bet tas mani ne pārsteidza un pat nedaudz spēlēja uz labu. Filtrs strādāja ļoti efektīvi, izgriežot visus pareizos HTTP pieprasījumus uz aizliegtu URL, bet nepareizie, kas iepriekš caur filtru tika veikti no pakalpojumu sniedzējiem, tika saņemti, lai arī tikai noslēgumos: FIN-ACK un RST — mīnus pie mīnus un gandrīz sanāca plus. Starp citu, IPv6 hosteris netika filtrēts. Protams, tas ietekmēja savākto materiālu kvalitāti, bet tomēr deva iespēju redzēt periodiskumu. Izrādījās, ka tas ir svarīgs moments, izvēloties platformu resursu izvietošanai, neaizmirstiet interesēties par jautājumu, kā organizēt darbu ar aizliegto vietņu sarakstu un pieprasījumiem no RKN.
Sākumā salīdzināju AS "Revizor" ar . Šis salīdzinājums ir pilnīgi pamatots, un liela aģentu tīkla klātbūtne var nest labumu. Piemēram, noteikt resursa pieejamības kvalitāti no dažādiem pakalpojumu sniedzējiem dažādās valsts daļās. Var aprēķināt aiztures, var būvēt grafikus, var to visu analizēt un redzēt notikumus, kas notiek gan lokāli, gan globāli. Tas nav vistiešākais ceļš, bet taču astronomi izmanto "standarta sveces", kāpēc neizmantot aģentus? Zinot (atrodot) to standarta uzvedību, var noteikt izmaiņas, kas notiek apkārt tiem un kā tas ietekmē sniegto pakalpojumu kvalitāti. Un tajā pašā laikā nav jāizvieto mērīšanas ierīces pa tīklu, tās jau ir novietojis Roskomnadzor.
Vēl viens moments, ko vēlos aplūkot, ir, ka katrs instruments var būt ierocis. AS "Revizor" ir slēgta tīkls, bet aģenti nodod visus ar sirdi, nosūtot pieprasījumus uz visām resursu no aizliegto saraksta. Iegūt šādu resursu nav nevienas problēmas. Līdz ar to pakalpojumu sniedzēji caur aģentiem, paši to negribot, stāsta par savu tīklu daudz vairāk, nekā varbūt vajadzētu: DPI un DNS tipi, aģenta atrašanās vieta (centrālais mezgls un pakalpojumu tīkls?), tīkla aiztures un zaudējumu marķieri — un tas ir tikai acīmredzamākais. Tāpat kā kāds var monitorēt aģentu darbības, lai uzlabotu savu resursu pieejamību, kāds var to darīt citos nolūkos, un tam nav nekāda šķēršļa. Rezultātā ir dubultas asmeņi un ļoti daudzveidīgs instruments, ikviens var to pierādīt.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish