

Cik bieži jūs kaut ko iegādājaties spontāni, pakļaujoties foršai reklāmai, un tad šī sākotnēji vēlamā prece savāc putekļus skapī, pieliekamajā vai garāžā līdz nākamajai pavasara tīrīšanai vai pārvākšanai? Rezultāts ir vilšanās nepamatoto cerību un izšķērdētas naudas dēļ. Tas ir daudz sliktāk, ja tas notiek ar uzņēmumu. Ļoti bieži mārketinga triki ir tik labi, ka uzņēmumi iegādājas dārgu risinājumu, neredzot pilnu tā pielietojuma ainu. Tikmēr sistēmas izmēģinājuma testēšana palīdz saprast, kā sagatavot infrastruktūru integrācijai, kāda funkcionalitāte un apjomā jāievieš. Tādā veidā jūs varat izvairīties no daudzām problēmām, kas rodas, izvēloties produktu “akli”. Turklāt ieviešana pēc kompetenta “pilota” inženieriem radīs daudz mazāk iznīcinātas nervu šūnas un sirmus matus. Noskaidrosim, kāpēc pilottestēšana ir tik svarīga veiksmīgam projektam, izmantojot populāra rīka, lai kontrolētu piekļuvi korporatīvajam tīklam - Cisco ISE, piemēru. Apsvērsim gan standarta, gan pilnīgi nestandarta iespējas, kā izmantot risinājumu, ar kuru mēs saskārāmies savā praksē.
Cisco ISE — “Radius serveris uz steroīdiem”
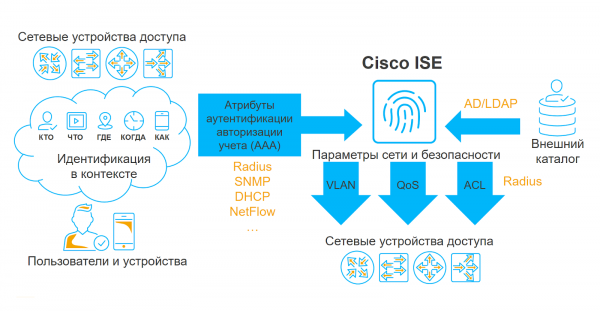
Cisco Identity Services Engine (ISE) ir platforma piekļuves kontroles sistēmas izveidei organizācijas lokālajam tīklam. Ekspertu aprindās produkts tika nosaukts par “Radius server on steroids” tā īpašību dēļ. Kāpēc ir tā, ka? Būtībā risinājums ir Radius serveris, kuram ir pievienots milzīgs skaits papildu servisu un “triku”, kas ļauj saņemt lielu daudzumu kontekstuālās informācijas un iegūto datu kopu izmantot piekļuves politikās.
Tāpat kā jebkurš cits Radius serveris, Cisco ISE mijiedarbojas ar piekļuves līmeņa tīkla aprīkojumu, apkopo informāciju par visiem mēģinājumiem izveidot savienojumu ar korporatīvo tīklu un, pamatojoties uz autentifikācijas un autorizācijas politikām, atļauj vai liedz lietotājiem LAN. Taču profilēšanas, ievietošanas un integrācijas iespējas ar citiem informācijas drošības risinājumiem ļauj būtiski sarežģīt autorizācijas politikas loģiku un tādējādi atrisināt diezgan sarežģītas un interesantas problēmas.
Ieviešanu nevar pilotēt: kāpēc jums ir nepieciešama pārbaude?
Pilottestēšanas vērtība ir demonstrēt visas sistēmas iespējas konkrētas organizācijas konkrētajā infrastruktūrā. Es uzskatu, ka Cisco ISE izmēģinājums pirms ieviešanas sniedz labumu visiem projektā iesaistītajiem, un lūk, kāpēc.
Tas sniedz integratoriem skaidru priekšstatu par klienta vēlmēm un palīdz izveidot pareizu tehnisko specifikāciju, kas satur daudz vairāk detaļu nekā izplatītā frāze “pārliecinies, ka viss ir kārtībā”. “Pilots” ļauj izjust visas klienta sāpes, saprast, kuri uzdevumi viņam ir prioritāri un kuri sekundāri. Mums šī ir lieliska iespēja jau iepriekš noskaidrot, kāds aprīkojums tiek izmantots organizācijā, kā notiks ieviešana, kādos objektos, kur tie atrodas utt.
Pilottestēšanas laikā klienti redz reālo sistēmu darbībā, iepazīstas ar tās saskarni, var pārbaudīt, vai tā ir saderīga ar viņu esošo aparatūru, kā arī iegūt holistisku izpratni par to, kā risinājums darbosies pēc pilnīgas ieviešanas. “Pilots” ir tieši tas brīdis, kad varat redzēt visas nepilnības, ar kurām, iespējams, sastapsities integrācijas laikā, un izlemt, cik licenču jums ir jāiegādājas.
Kas var “uznirst” “pilota” laikā
Tātad, kā pareizi sagatavoties Cisco ISE ieviešanai? No savas pieredzes esam saskaitījuši 4 galvenos punktus, kas ir svarīgi ņemt vērā, veicot sistēmas pilottestēšanu.
Formas faktors
Pirmkārt, jums jāizlemj, kādā formas faktorā sistēma tiks ieviesta: fiziska vai virtuāla augšlīnija. Katrai opcijai ir priekšrocības un trūkumi. Piemēram, fiziskās augšlīnijas spēks ir tās paredzamā veiktspēja, taču mēs nedrīkstam aizmirst, ka šādas ierīces laika gaitā noveco. Virtuālās līnijas ir mazāk paredzamas, jo... ir atkarīgi no aparatūras, uz kuras tiek izvietota virtualizācijas vide, taču tiem ir nopietna priekšrocība: ja ir pieejams atbalsts, tos vienmēr var atjaunināt uz jaunāko versiju.
Vai jūsu tīkla aprīkojums ir saderīgs ar Cisco ISE?
Protams, ideāls scenārijs būtu visu aprīkojumu pievienot sistēmai vienlaikus. Tomēr tas ne vienmēr ir iespējams, jo daudzas organizācijas joprojām izmanto nepārvaldītus slēdžus vai slēdžus, kas neatbalsta dažas no tehnoloģijām, uz kurām darbojas Cisco ISE. Starp citu, tas neattiecas tikai uz slēdžiem; tas var ietvert arī bezvadu tīkla kontrollerus. VPN- centrmezgli un jebkura cita iekārta, pie kuras lietotāji pieslēdzas. Pēc manas pieredzes, pēc sistēmas demonstrācijas klients pilnībā ieviesa gandrīz visus piekļuves slāņa slēdžus uz modernām Cisco iekārtām. Lai izvairītos no nepatīkamiem pārsteigumiem, ir vērts iepriekš noskaidrot, cik daudz iekārtu netiek atbalstītas.
Vai visas jūsu ierīces ir standarta?
Jebkuram tīklam ir tipiskas ierīces, ar kurām nevajadzētu būt grūti izveidot savienojumu: darbstacijas, IP tālruņi, Wi-Fi piekļuves punkti, videokameras utt. Bet gadās arī nestandarta ierīces pieslēgt LAN, piemēram, RS232/Ethernet kopnes signālu pārveidotājus, nepārtrauktās barošanas interfeisus, dažādas tehnoloģiskās iekārtas u.c.. Ir svarīgi iepriekš noteikt šādu ierīču sarakstu. , lai ieviešanas stadijā jums jau būtu izpratne par to, kā tehniski tie darbosies ar Cisco ISE.
Konstruktīvs dialogs ar IT speciālistiem
Cisco ISE klienti bieži ir drošības nodaļas, savukārt IT nodaļas parasti ir atbildīgas par piekļuves slāņa slēdžu un Active Directory konfigurēšanu. Tāpēc produktīva mijiedarbība starp drošības speciālistiem un IT speciālistiem ir viens no svarīgiem nosacījumiem nesāpīgai sistēmas ieviešanai. Ja pēdējie integrāciju uztver ar naidīgumu, ir vērts viņiem paskaidrot, kā risinājums būs noderīgs IT nodaļai.
5 populārākie Cisco ISE lietošanas gadījumi
Mūsu pieredze liecina, ka nepieciešamā sistēmas funkcionalitāte tiek apzināta arī pilottestēšanas posmā. Tālāk ir norādīti daži no populārākajiem un retāk sastopamajiem risinājuma lietošanas gadījumiem.
Droša LAN piekļuve, izmantojot vadu, izmantojot EAP-TLS
Kā liecina mūsu pentestētāju pētījumu rezultāti, diezgan bieži, lai iekļūtu uzņēmuma tīklā, uzbrucēji izmanto parastās ligzdas, kurām tiek pievienoti printeri, telefoni, IP kameras, Wi-Fi punkti un citas nepersoniskās tīkla ierīces. Tāpēc, pat ja piekļuve tīklam ir balstīta uz dot1x tehnoloģiju, bet tiek izmantoti alternatīvi protokoli, neizmantojot lietotāja autentifikācijas sertifikātus, pastāv liela iespējamība, ka uzbruks veiksmīgi ar sesijas pārtveršanu un brutālā spēka parolēm. Cisco ISE gadījumā sertifikātu nozagt būs daudz grūtāk - šim nolūkam hakeriem būs nepieciešama daudz lielāka skaitļošanas jauda, tāpēc šī lieta ir ļoti efektīva.
Dual-SSID bezvadu piekļuve
Šī scenārija būtība ir izmantot 2 tīkla identifikatorus (SSID). Vienu no tiem var nosacīti saukt par "viesi". Caur to bezvadu tīklam var piekļūt gan viesi, gan uzņēmuma darbinieki. Mēģinot izveidot savienojumu, pēdējie tiek novirzīti uz īpašu portālu, kurā notiek nodrošināšana. Tas ir, lietotājam tiek izsniegts sertifikāts un viņa personīgā ierīce ir konfigurēta, lai automātiski atjaunotu savienojumu ar otro SSID, kas jau izmanto EAP-TLS ar visām pirmā gadījuma priekšrocībām.
MAC autentifikācijas apiešana un profilēšana
Vēl viens populārs lietošanas gadījums ir automātiski noteikt pievienotās ierīces veidu un piemērot tai pareizos ierobežojumus. Kāpēc viņš ir interesants? Fakts ir tāds, ka joprojām ir diezgan daudz ierīču, kas neatbalsta autentifikāciju, izmantojot 802.1X protokolu. Tāpēc šādām ierīcēm ir jāļauj piekļūt tīklam, izmantojot MAC adresi, kuru ir diezgan viegli viltot. Šeit palīgā nāk Cisco ISE: ar sistēmas palīdzību jūs varat redzēt, kā ierīce uzvedas tīklā, izveidot tās profilu un piešķirt to citu ierīču grupai, piemēram, IP tālrunim un darbstacijai. . Ja uzbrucējs mēģina viltot MAC adresi un izveidot savienojumu ar tīklu, sistēma redzēs, ka ierīces profils ir mainījies, signalizēs par aizdomīgu rīcību un neļaus aizdomīgajam lietotājam iekļūt tīklā.
EAP ķēde
EAP ķēdes tehnoloģija ietver darba datora un lietotāja konta secīgu autentifikāciju. Šis gadījums ir kļuvis plaši izplatīts, jo... Daudzi uzņēmumi joprojām nemudina darbinieku personīgos sīkrīkus savienot ar korporatīvo LAN. Izmantojot šo autentifikācijas pieeju, ir iespējams pārbaudīt, vai konkrētā darbstacija ir domēna dalībnieks, un, ja rezultāts būs negatīvs, lietotājs vai nu netiks ielaists tīklā, vai arī varēs pieteikties, bet ar noteikti ierobežojumi.
Posting
Šī lieta ir par darbstacijas programmatūras atbilstības informācijas drošības prasībām novērtēšanu. Izmantojot šo tehnoloģiju, varat pārbaudīt, vai darbstacijas programmatūra ir atjaunināta, vai tajā ir instalēti drošības pasākumi, vai ir konfigurēts resursdatora ugunsmūris utt. Interesanti, ka šī tehnoloģija ļauj atrisināt arī citus ar drošību nesaistītus uzdevumus, piemēram, pārbaudīt nepieciešamo failu esamību vai instalēt visas sistēmas programmatūru.
Retāk sastopamie Cisco ISE lietošanas gadījumi ietver piekļuves kontroli ar tiešu domēna autentifikāciju (pasīvo ID), uz SGT balstītu mikrosegmentāciju un filtrēšanu, kā arī integrāciju ar mobilo ierīču pārvaldības (MDM) sistēmām un ievainojamības skeneriem.
Nestandarta projekti: kāpēc vēl jums varētu būt nepieciešama Cisco ISE vai 3 reti gadījumi no mūsu prakses
Piekļuves kontrole serveriem, kuru pamatā ir Linux
Reiz mēs atrisinājām diezgan nebūtisku gadījumu vienam no mūsu klientiem, kuram jau bija ieviesta Cisco ISE sistēma: mums bija jāatrod veids, kā kontrolēt lietotāju (galvenokārt administratoru) darbības serveros, kuros bija instalēta operētājsistēma. LinuxMeklējot atbildi, mums radās ideja izmantot bezmaksas PAM Radius Module programmatūru, kas ļauj pieteikties serveros, kuros darbojas Linux ar autentifikāciju ārējā radius serverī. Viss šajā ziņā būtu kārtībā, ja vien nebūtu viena "bet": radius serveris, nosūtot atbildi uz autentifikācijas pieprasījumu, atgriež tikai konta nosaukumu un rezultātu — novērtējums pieņemts vai novērtējums noraidīts. Tikmēr autorizācijai Linux Ir jāpiešķir vismaz vēl viens parametrs — mājas direktorijs —, lai lietotājs vismaz varētu kaut kam piekļūt. Mēs neatradām veidu, kā to nodot kā radius atribūtu, tāpēc uzrakstījām pielāgotu skriptu, lai attālināti izveidotu kontus resursdatoros daļēji automatizētā režīmā. Tas bija diezgan iespējams, jo mums bija darīšana ar administratora kontiem, kuru nebija daudz. Pēc tam lietotāji pieteicās vajadzīgajā ierīcē, un pēc tam viņiem tika piešķirta nepieciešamā piekļuve. Rodas pamatots jautājums: vai šādos gadījumos ir nepieciešams izmantot Cisco ISE? Patiesībā nē — derēs jebkurš radius serveris. Bet, tā kā klientam šī sistēma jau bija, mēs vienkārši pievienojām jaunu funkciju.
Aparatūras un programmatūras uzskaite LAN
Mēs savulaik strādājām pie projekta, lai piegādātu Cisco ISE vienam klientam bez iepriekšēja “pilota”. Risinājumam nebija skaidru prasību, turklāt mums bija darīšana ar plakanu, nesegmentētu tīklu, kas sarežģīja mūsu uzdevumu. Projekta laikā mēs konfigurējām visas iespējamās profilēšanas metodes, kuras tīkls atbalstīja: NetFlow, DHCP, SNMP, AD integrācija utt. Rezultātā MAR piekļuve tika konfigurēta ar iespēju pieteikties tīklā, ja autentifikācija neizdevās. Tas ir, pat ja autentifikācija nebūtu veiksmīga, sistēma tik un tā ielaistu lietotāju tīklā, ievāktu informāciju par viņu un ierakstītu to ISE datubāzē. Šī tīkla uzraudzība vairāku nedēļu garumā palīdzēja mums identificēt savienotās sistēmas un nepersoniskās ierīces un izstrādāt pieeju to segmentēšanai. Pēc tam mēs papildus konfigurējām publicēšanu, lai darbstacijās instalētu aģentu, lai apkopotu informāciju par tajās instalēto programmatūru. Kāds ir rezultāts? Mēs varējām segmentēt tīklu un noteikt programmatūras sarakstu, kas bija jānoņem no darbstacijām. Neslēpšu, ka turpmākie uzdevumi, sadalot lietotājus domēnu grupās un nodalot piekļuves tiesības, aizņēma diezgan daudz laika, taču tādā veidā mēs guvām pilnīgu priekšstatu par to, kāda aparatūra klientam bija tīklā. Starp citu, tas nebija grūti, pateicoties labajam profilēšanas darbam no kastes. Nu, kur profilēšana nepalīdzēja, paskatījāmies paši, izceļot slēdža portu, kuram pieslēgta iekārta.
Programmatūras attālināta instalēšana darbstacijās
Šis gadījums ir viens no dīvainākajiem manā praksē. Kādu dienu pie mums nāca klients ar saucienu pēc palīdzības – ieviešot Cisco ISE, kaut kas nogāja greizi, viss salūza, un neviens cits nevarēja piekļūt tīklam. Mēs sākām to izpētīt un noskaidrojām sekojošo. Uzņēmumam bija 2000 datoru, kuri, ja nebija domēna kontrollera, tika pārvaldīti ar administratora kontu. Peering nolūkos organizācija ieviesa Cisco ISE. Vajadzēja kaut kā saprast, vai esošajos datoros ir instalēts antivīruss, vai ir atjaunināta programmatūras vide utt. Un, tā kā IT administratori sistēmā uzstādīja tīkla aprīkojumu, loģiski, ka viņiem bija piekļuve. Pēc tam, kad bija apskatījuši, kā tas darbojas, un nokārtojuši savus datorus, administratori nāca klajā ar ideju instalēt programmatūru darbinieku darbstacijās attālināti, bez personīgiem apmeklējumiem. Iedomājieties, cik soļu jūs varat ietaupīt dienā šādā veidā! Administratori veica vairākas darbstacijas pārbaudes, lai noteiktu konkrēta faila klātbūtni direktorijā C:Program Files, un, ja tā nebija, tika palaists automātiskais labojums, sekojot saitei, kas ved uz faila krātuvi uz instalācijas .exe failu. Tas ļāva parastajiem lietotājiem doties uz failu koplietošanas vietu un no turienes lejupielādēt nepieciešamo programmatūru. Diemžēl admins slikti pārzināja ISE sistēmu un sabojāja izvietošanas mehānismus - nepareizi uzrakstīja politiku, kā rezultātā radās problēma, kuras risināšanā bijām iesaistīti. Es personīgi esmu patiesi pārsteigts par tik radošu pieeju, jo izveidot domēna kontrolleri būtu daudz lētāk un mazāk darbietilpīgi. Bet kā koncepcijas pierādījums tas darbojās.
Vairāk par tehniskajām niansēm, kas rodas, ieviešot Cisco ISE, lasiet mana kolēģa rakstā .
Artjoms Bobrikovs, Jet Infosystems Informācijas drošības centra projektēšanas inženieris
Pēcvārds:
Neskatoties uz to, ka šajā rakstā ir runāts par Cisco ISE sistēmu, aprakstītās problēmas attiecas uz visu NAC risinājumu klasi. Nav tik svarīgi, kura pārdevēja risinājumu plānots ieviest – lielākā daļa no iepriekš minētā paliks piemērojama.
Avots: www.habr.com
