

Visas organizācijā cirkulējošās informācijas kontrole ir viens no galvenajiem uzdevumiem organizācijas organizatorisko un administratīvo dokumentu (informācijas drošības politikas un citu zemāka līmeņa iekšējo dokumentu) praktiskajā ieviešanā.
Sistēmas, kas novērš konfidenciālas informācijas noplūdi no informācijas sistēmas (Data Leak Prevention, DLP), lielākoties spēj atrisināt šo problēmu.
Mūsdienu tirgū ir pietiekami daudz šo sistēmu šķirņu, piemēram: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP un citi. Bet šodien šis raksts būs par SearchInform LLC produktu.
SearchInform Information Security Circuit (KIB SearchInform) ir nopietna un ļoti pielāgojama programmatūras pakotne, kas savas funkcionalitātes un plašo analītisko rīku ziņā rada nopietnu konkurenci ar citiem šīs jomas uzņēmumiem. Taču, tāpat kā visiem produktiem, arī CIB SearchInform ir viens no trūkumiem, kas tiks apspriests tagad.
1. attēls - CIB SearchInform logotips
KIB Searchinform platformā viens no informācijas vākšanas avotiem ir aģents (Windows/Linux). Aģents operētājsistēmai Windows, kas attiecas uz operētājsistēmu LinuxTam ir modulāra datu vākšanas sistēma, ko var iespējot vai atspējot pēc nepieciešamības. Aplūkosim ierīces moduli (ārējo ierīču, tīkla ierīču, procesu utt. vadība). Šī produkta demonstrācijas versija (ar pilnu funkcionalitāti) ir oficiāli pieejama izstrādātāja vietnē. Turpmākās darbības tiks veiktas, izmantojot iegūto licences atslēgu — EndPointController 5.51.0.9 versija (aģenta 5.51.0.9 versija).
Galvenā problēma šī moduļa darbībā ir informācijas šifrēšanas algoritms ārējās noņemamajās ierīcēs. Apsveriet CIB SearchInform šifrēšanas algoritma darbības principu.
Mēs instalējam aģentu darbstacijā un EndPointController 5.51.0.9 sadaļā "Tīkla apkārtne" iestatām ārējo ierīču vadību (Ierīces modulis) darba ierīcei.
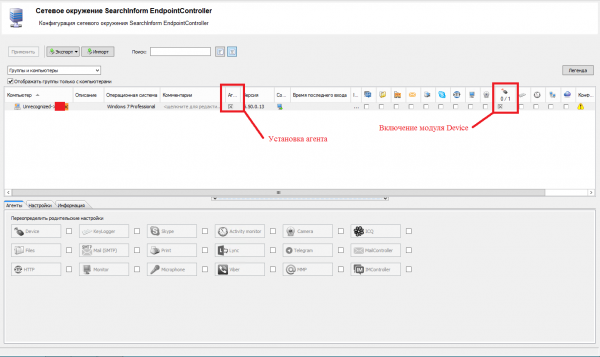
2. attēls - moduļa uzstādīšana un ieslēgšana
Šifrēšanas konfigurāciju veicam cilnes “Šifrēšana” ierīces moduļa iestatījumos: ģenerējam atslēgu un iespējojam šifrēšanu visiem medijiem (šifrēšanu iespējams iespējot tikai noteiktiem medijiem).
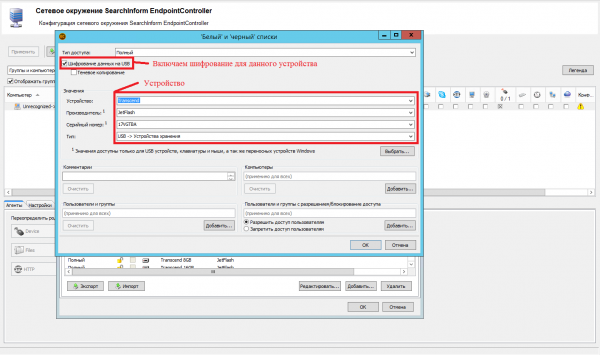
3. attēls. Baltā saraksta iestatīšana
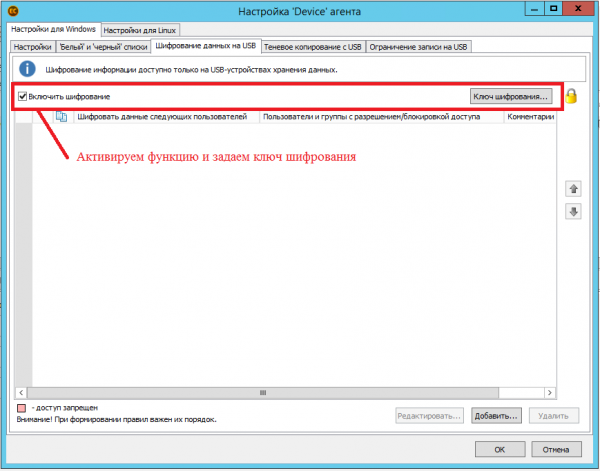
4. attēls. Šifrēšanas konfigurācija
Tagad pāriesim pie šī produkta failu šifrēšanas algoritma analīzes. Kopēsim failus "Install.exe" un "Basics of law.rtf" no kontrolētās darbstacijas "WINOC" uz ārējo noņemamo datu nesēju "Removable disk (E:)". Kā redzams 5. attēlā, slēptajā mapē “System Volume Information” tika izveidoti objekti “Install.exe” un “Basics of law.rtf”. Tādējādi mēs varam secināt, ka mapē "Sistēmas apjoma informācija" ir šifrētu objektu saraksts noņemamajos datu nesējos.
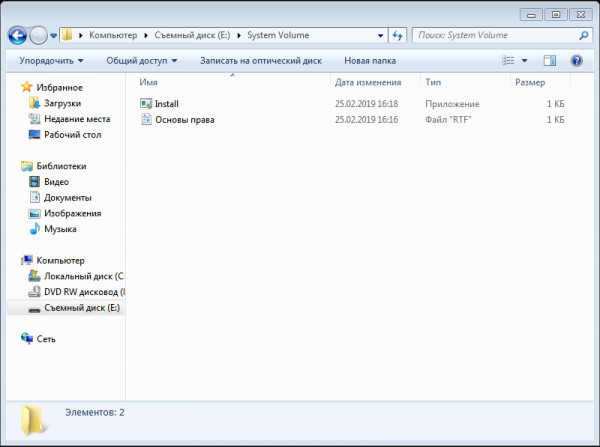
5. attēls - mape "Sistēmas apjoma informācija"
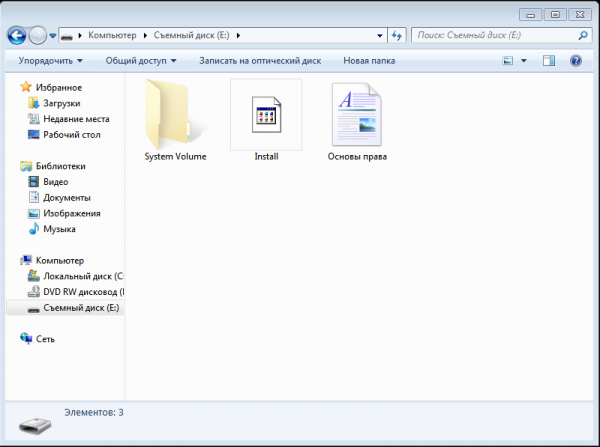
6. attēls — noņemamā datu nesēja saknes mape
Kā zināms, ir trīs aspekti, uz kuriem balstās informācijas drošība – integritāte, pieejamība un konfidencialitāte. Šie aspekti tiek pārkāpti, izmantojot šo šifrēšanas pieeju, jo sistēmas informācijai par to, vai objekts ir vai nav šifrēts, ir jābūt pašā objekta galvenē.
Ar pašreizējo algoritma konstrukciju ir iespējams nejauši modificēt/dzēst mapes "Sistēmas apjoma informācija" objektus noņemamajos datu nesējos, turpmāk zaudējot oriģinālos šifrētos objektus, kā arī modificēt pašus objektus nekontrolētās stacijās ( piemērs: objekta "Install.exe" pārdēvēšana ar tīkla ceļu "E :Install.exe" datorā bez aģenta, savukārt programmatūras produkta CIB SearchInform informācijas fails mapē "System Volume Information" "Install.exe" " pa tīkla ceļu "E:System Volume InformationInstall.exe" paliek nemainīgs, jo nav neviena aģenta, kas mainītu pakalpojuma informāciju, un šī faila atvēršana kļūst neiespējama).
Cerēsim, ka izstrādātājs ņems vērā šo trūkumu noņemamā datu nesēja šifrēšanas funkcijas darbībā CIB SearchInform produktā un mainīs tā algoritmu.
Avots: www.habr.com
