

တိုက်ခိုက်သူများသည် Tor exit node ၃၃၃ ခု (Tor တွင် စုစုပေါင်း exit node ၃၀၀၀ ခန့်ရှိသည်) ကို ထိန်းချုပ်နိုင်ခဲ့ပြီး ၎င်းတို့ကို unencrypted traffic ကို ကြားဖြတ်ရန်နှင့် SSH ချိတ်ဆက်မှုများကို redirect လုပ်ရန် အသုံးပြုခဲ့သည့် ဖြစ်ရပ်တစ်ခု၏ အသေးစိတ်အချက်အလက်များကို ထုတ်ပြန်ခဲ့ပြီးဖြစ်သည်။ တိုက်ခိုက်မှုသည် အောက်တိုဘာ ၂ ရက် (သောကြာနေ့ညနေ) တွင် စတင်ခဲ့သော်လည်း အောက်တိုဘာ ၄ ရက်တွင် ရှာဖွေတွေ့ရှိခဲ့ပြီး ပိတ်ဆို့ခြင်း စတင်ခဲ့သည်။ အောက်တိုဘာ ၅ ရက်တွင် တိုက်ခိုက်ခံရသော server အားလုံးကို ၎င်းတို့၏ operator များ သို့မဟုတ် တိုက်ခိုက်သူများကိုယ်တိုင်က ပိတ်ပစ်ခဲ့သည်။ စုံစမ်းစစ်ဆေးမှုအရ တိုက်ခိုက်သူများသည် Tor အသုံးပြုသူများ တိုက်ခိုက်မှုမတိုင်မီ နှစ်လအလိုတွင် server များသို့ ဝင်ရောက်ခွင့်ရခဲ့ပြီး တိုက်ခိုက်ခံရသော စနစ်များတွင် Ebury 1.8.3 malware ကို ထည့်သွင်းခဲ့ကြောင်း ဖော်ထုတ်တွေ့ရှိခဲ့သည်။
တိုက်ခိုက်မှု၏ ရည်ရွယ်ချက်မှာ ကုဒ်ဝှက်မထားသော သယ်ယူပို့ဆောင်ရေးအသွားအလာရှိ စကားဝှက်များ၊ သော့များနှင့် လျှို့ဝှက်အချက်အလက်များကို ကြားဖြတ်ရန်အပြင် SSH စကားဝှက်များကို ဖမ်းယူရန်ဖြစ်သည်။ ကုဒ်ဝှက်မထားသော အသွားအလာကို ခွဲခြမ်းစိတ်ဖြာသည့်အခါ တိုက်ခိုက်သူများသည် မေးလ်ဆာဗာများသို့ ကုဒ်ဝှက်မထားသော တောင်းဆိုမှုများကို အာရုံစိုက်ခဲ့သည်။ ထွက်ပေါက် node များပေါ်တွင် ကုဒ်ဝှက်မထားသော လုပ်ဆောင်ချက်သို့ ပြန်သွားရန် အားပေးရန်အတွက် မေးလ်ဆာဗာများနှင့် ကုဒ်ဝှက်ထားသော ဆက်သွယ်မှုကို တည်ဆောက်ရန် အသုံးပြုသည့် ကွန်ရက်ပေါက်များကို ပိတ်ဆို့ခဲ့သည်။ ဆာဗာများကုဒ်ဝှက်မထားသော အသွားအလာကို ချက်ချင်း ခွဲခြမ်းစိတ်ဖြာခဲ့သည်။
SSH စကားဝှက်များကို စုဆောင်းရန်အတွက်၊ SSH တောင်းဆိုမှုများကို တိုက်ခိုက်သူများ၏ ဆာဗာ ၁၂ ခုအနက်မှ တစ်ခုသို့ ပြန်ညွှန်းခဲ့သည်။ ဤဆာဗာများသည် SSH ချိတ်ဆက်မှုများကို လက်ခံပြီး ၎င်းတို့ကိုယ်စား စကားဝှက်တောင်းဆိုမှုကို ပြသခဲ့သည်။ ဆာဗာချိတ်ဆက်မှုပြုလုပ်ခဲ့သည်။ host key များ မကိုက်ညီသောကြောင့် client ဘက်ရှိ ssh သည် မသိသောတစ်ခုသို့ ချိတ်ဆက်ခြင်းအကြောင်း သတိပေးချက်ထုတ်ပြန်ခဲ့သည်။ ဆာဗာ.
အသုံးပြုသူသည် ဤသတိပေးချက်ကို လျစ်လျူရှုပြီး ချိတ်ဆက်ရန် စကားဝှက်ကို ရိုက်ထည့်ပါက၊ မကောင်းသော ရည်ရွယ်ချက်ဖြင့် ဆာဗာ တရားဝင်ပစ်မှတ် SSH server သို့ ချိတ်ဆက်မှုတစ်ခုကို ပေးပို့ခဲ့ပြီး၊ သားကောင်ထည့်သွင်းထားသော စကားဝှက်ကို သိမ်းဆည်းခဲ့ပြီး SSH session နှင့်ပတ်သက်သည့် အချက်အလက်များကို ကြားဖြတ်ယူခဲ့သည်။ တစ်ချိန်တည်းမှာပင်၊ ၎င်းသည် ဖမ်းယူထားသော စကားဝှက်ဖြင့် ပစ်မှတ် server သို့ ချိတ်ဆက်ပြီး Ebury malware ကို ထည့်သွင်းခဲ့သည်။ ထိန်းချုပ်မှုကို ရယူခြင်းဖြင့် Linux-Tor exit node များမဟုတ်သော server များတွင်၊ တိုက်ခိုက်သူများသည် torrc ဖိုင်ရှိ setting များကို ပြောင်းလဲပြီး ၎င်းတို့ကို အန္တရာယ်ရှိသော Tor exit node အသစ်များအဖြစ်သို့ ပြောင်းလဲခဲ့သည်။
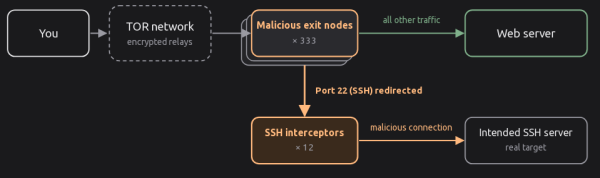
အန္တရာယ်ရှိသော exit node အားလုံးကို ဖော်ထုတ်ရန်အတွက်၊ ပြဿနာကို ရှာဖွေတွေ့ရှိခဲ့သော သုတေသီသည် exitmap utility ကို အသုံးပြု၍ exit node အားလုံးကို ရေတွက်ပြီး တစ်ခုစီမှတစ်ဆင့် SSH ချိတ်ဆက်မှုတစ်ခု တည်ဆောက်ကာ တောင်းဆိုမှုကို ပြန်လည်ညွှန်ကြားထားကြောင်း အတည်ပြုခဲ့သည်။ တိုက်ခိုက်သူများသည် hijack လုပ်ထားသော Tor node များသို့ မည်သို့ဝင်ရောက်ခွင့်ရခဲ့သည်ကို အတိအကျမသိရသေးသော်လည်း အချို့က အခြားအရာများအပြင် ထင်ကြေးပေးခဲ့ကြသည်။
hosting operator များ၏ ညှိနှိုင်းမှုနှင့်ပတ်သက်သော ယူဆချက်များ။
source: opennet.ru
