

Microsoft သည် Litebox ပရောဂျက်၏ ပထမဆုံးထွက်ရှိမှုကို ထုတ်ပြန်ခဲ့ပြီး ၎င်းသည် library (Library OS) အဖြစ် အကောင်အထည်ဖော်ထားသော လုံခြုံရေးကို အဓိကထားသော operating system တစ်ခုကို တီထွင်ခဲ့သည်။ ဤချဉ်းကပ်မှုသည် ပြင်ပ OS kernel သို့ system call များ မလိုအပ်ဘဲ application များထဲသို့ operating system ဝန်ဆောင်မှုများကို တိုက်ရိုက်ထည့်သွင်းပေးသည်။ Litebox ကို program များ သို့မဟုတ် kernel များအတွင်း မလိုအပ်သော kernel လုပ်ဆောင်ချက်များ သို့မဟုတ် API များကို ဝင်ရောက်ခွင့်ပိတ်ဆို့ခြင်းဖြင့် အပိုဆောင်း isolation layer အဖြစ် အသုံးပြုနိုင်သည်။ ပရောဂျက်၏ code ကို Rust ဖြင့်ရေးသားထားပြီး MIT လိုင်စင်အောက်တွင် open-sourced ဖြစ်သည်။
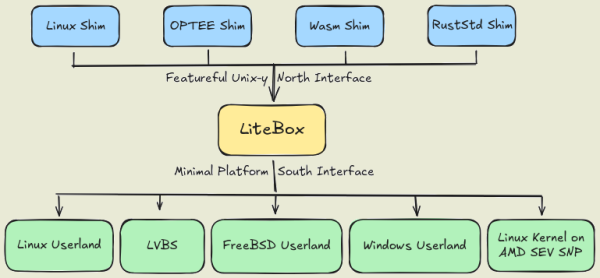
Litebox သည် application-pluggable library တစ်ခုကို request များကို external API များအဖြစ် ဘာသာပြန်ပေးသည့် isolation layer ပါရှိသည်။ ထိုကဲ့သို့သော external API များသည် kernel ဖြစ်နိုင်သည်။ Linux၊ ကာကွယ်ထားသော သီးခြားပတ်ဝန်းကျင်များ OP-TEE (Open Portable Trusted Execution Environment)၊ Webassembly ပတ်ဝန်းကျင်များ သို့မဟုတ် စံစာကြည့်တိုက် RustStd။
Litebox မှတစ်ဆင့် ဖန်တီးထားသော အနည်းဆုံးပလက်ဖောင်းသည် အပလီကေးရှင်းများကို လည်ပတ်ရန်အတွက် သင့်လျော်ပါသည်။ Linux и Windows, အစေ့အဆန်များ Linux နှင့် LVBS (Linux Virtualization Based Security)။ Litebox အတွက် ဖြစ်နိုင်ချေရှိသော အသုံးချမှုနယ်ပယ်များတွင် မပြုပြင်ရသေးသော ဗားရှင်းကို စတင်အသုံးပြုနိုင်ရန် သေချာစေခြင်း ပါဝင်သည်။ Linux- ပရိုဂရမ်များတွင် Windows, အကောင်အထည်ဖော်မှု သီးခြားခွဲထုတ်ခြင်း Linux-kernel ပါရှိသော စနစ်များတွင် အပလီကေးရှင်းများ Linuxမှတ်ဉာဏ်ကုဒ်ဝှက်ခြင်းအတွက် AMD SEV SNP ပေါ်တွင် ပရိုဂရမ်များကို လုပ်ဆောင်ခြင်း၊ OP-TEE ပရိုဂရမ်များကို လုပ်ဆောင်ခြင်း Linux နှင့် LVBS သဘောတရားကို အသုံးပြု၍ သီးခြားခွဲထားခြင်း (kernel အစိတ်အပိုင်းများကို ကာကွယ်ရန် hardware virtualization ကို အသုံးပြုခြင်း) Linuxဥပမာအားဖြင့်၊ မော်ဂျူးများ၏ စစ်မှန်မှုနှင့် ဝင်ရောက်ခွင့်ထိန်းချုပ်မှုကို ထိန်းချုပ်ရန် အသုံးပြုသည်)။
source: opennet.ru
