

Forskere fra Graz teknologiske universitet (Østerrike) har identifisert en rekke sidekanalangrep (PDF) utført gjennom mekanismer for overvåking av filsystemendringer. Angrepene tillater overvåking av andre brukeres aktivitet ved å analysere fil- og katalogtilgangshendelser gjennom API-er som inotify. Linux, FileObserver i Android, LesDirectoryEndringerW i Windows og filsystemhendelser i macOSDen innhentede informasjonen kan brukes til å rekonstruere brukerens tastaturinndata, bestemme hvilke nettsteder som åpnes, eller iverksette clickjacking-angrep som legger innhold over det aktive vinduet rett før et klikk. Koden som implementerer angrepsmetodene er publisert under MIT-lisensen.
Den første angrepsmetoden er demonstrert i Linux Dette skyldes muligheten til å bestemme tilgang til filer i en katalog som ikke er direkte lesbare eller overvåkbare. Ved å bruke inotifywatch-funksjonen kan du indirekte spore filendringer i en katalog ved å overvåke selve katalogen.
En bruker uten privilegier har ikke direkte tilgang til å lese innholdet eller overvåke aktiviteten til /dev/input/event4-enheten, som registrerer hendelser som skjer på tastaturet. Hendelser som oppstår med /dev/input/event4-filen påvirker imidlertid tilstanden til den overordnede katalogen og kan overvåkes ved å overvåke endringer i metadata for /dev/input-katalogen. Endringer i tilstanden til /dev/input/event4 skjer når data legges inn, og forsinkelsene mellom hendelser som registreres via inotify korrelerer med forsinkelsene mellom tastetrykk på tastaturet.
Ved å bruke statistiske analysemetoder og ta hensyn til at forsinkelsene mellom tastetrykk under skriving avhenger av tastenes plassering på tastaturet, er det mulig å gjenskape den inntastede informasjonen med en viss grad av sikkerhet. For eksempel er reaksjonstiden når man skriver bokstaven «F» raskere enn når man skriver «Q» eller «X» fordi det krever mindre fingerbevegelse. Gjentatte tastetrykk og tilstøtende tastetrykk er også raskere («s» etter «a» trykkes betydelig raskere enn «g» etter «s»).
Denne metoden kan også brukes til å rekonstruere input i SSH-økter når to forskjellige brukere kobler seg til den samme SSH-serveren. I dette tilfellet kan én bruker overvåke hendelser generert av den andre brukerens input ved å overvåke enhetsfilen /dev/pts. Dette problemet ble løst i januar-kjerneoppdateringene 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 og 6.18.3 ved å deaktivere genereringen av ACCESS- og MODIFY-hendelser for den overordnede katalogen når man åpner eller endrer spesielle filer i den.
Den andre angrepsmetoden lar en bestemme øyeblikket når Polkit-undersystemet viser autentiseringsdialogen ved å overvåke den kjørbare filen /usr/bin/pkexec. På dette tidspunktet kan angriperen opprette et falskt vindu, utformet for å ligne en passorddialog, og vise det over den virkelige passordledeteksten. En bruker som ikke er klar over erstatningen, kan deretter skrive inn passordet for å bekrefte operasjonen i angriperens vindu. Dette angrepet har blitt demonstrert på distribusjoner som kjører KDE Plasma-skrivebordsmiljøet.
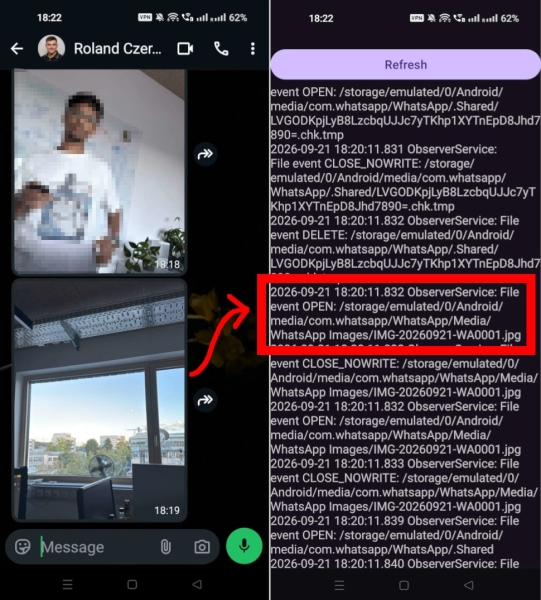
Levert av plattformen Android FileObserver API kan brukes til å overvåke filaktivitet i andre applikasjoners private mapper. For eksempel ved å analysere aktivitet i /sdcard/-mappen.Android/media/com.whatsapp/WhatsApp kan du spore sletting, sending og mottak av filer, videoer eller bilder i WhatsApp, samt finne ut navnene på filene som er sendt eller mottatt.
В Windows Det viste seg at aktivering av hendelsessporing for rotkatalogen (C:\) overfører informasjon, inkludert hele filbanen, om eventuelle hendelser med alle filer i filsystemet, uavhengig av filtillatelser. Forskere demonstrerte muligheten for å bruke denne funksjonen til å spore i sanntid hvilke nettsteder brukere åpner i Firefox (for IndexedDB-databasen og hurtigbufferen i Firefox opprettes en egen katalog med nettstedsnavnet for hvert nettsted, og tilgang til denne katalogen kan spores). Microsofts svar på dette sikkerhetsproblemet har blitt nominert til en Pwnies Award 2026 for Latest Vendor Response, ettersom selskapets representanter opprinnelig hevdet at dette ikke var en sårbarhet, men en udokumentert funksjon.
Kilde: opennet.ru
