

Etter fem måneders utvikling er IncidentRelay 1.1 lansert. Den utvikler et åpen kildekode-system for håndtering av vakt, varslingsruting og hendelsesrespons, som kjører på en selvhostet server. IncidentRelay 1.1 er markert som den første stabile utgivelsen (1.0-grenen var i beta). Prosjektet er rettet mot SRE-er, DevOps og infrastrukturteam som søker et lokalt distribuert alternativ til SaaS-tjenester for håndtering av vakt, eskaleringspolicyer og hendelsesrespons. Prosjektkoden er skrevet i Python og distribuert under MIT-lisensen.
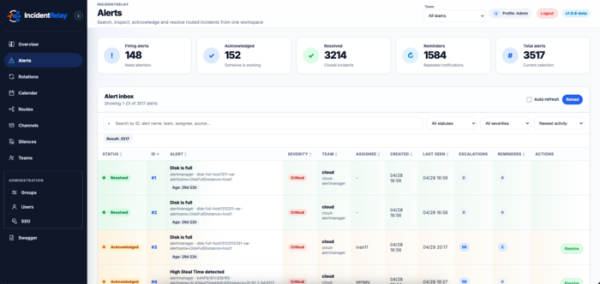
IncidentRelay mottar hendelser fra overvåkingssystemer, matcher dem med tjenesten, teamet og rotasjonen, og leverer deretter varsler til de ansvarlige vakthavende offiserene eller teamene. Systemet implementerer vakplaner, rotasjoner, skiftoverstyringer, hendelsesbekreftelse, ACK/Løs-status, påminnelser, eskaleringer, midlertidige utskiftninger av vakthavende offiserer, planlagte vedlikeholdstider og varslingsdemping.
Prosjektets hovedfordel er full kontroll over infrastrukturen og rutingslogikken. IncidentRelay distribueres i sitt eget miljø, fungerer med sin egen database og tillater eksplisitt separasjon av innkommende ruter, kommandoer, rotasjoner og leveringskanaler. Innkommende tokener tilhører ruter, ikke kanaler, noe som gjør det enklere å forstå hvilken ekstern kilde som har tillatelse til å sende hendelser til en bestemt kommando.
IncidentRelay støtter mottak av hendelser fra Prometheus Alertmanager, Grafana Alerting, Zabbix, Sentry, LibreNMS, RMON, AWS SNS/CloudWatch og tilpassede webhooks. Varsler kan sendes via Mattermost, Slack, Telegram, Discord, Microsoft Teams, e-post, webhooks, nettleser-/PWA-push og taleanropsleverandører. I Mattermost og Telegram kan varsler inkludere handlinger for å bekrefte og løse problemet, slik at hendelser kan håndteres uten å bytte til et separat grensesnitt.
Prosjektet kan kjøres via Docker Compose, en RPM-pakke for Red Hat-lignende distribusjoner, manuelt via systemd, eller i Kubernetes ved hjelp av et Helm-diagram. SQLite kan brukes til små installasjoner, mens PostgreSQL anbefales for produksjonsmiljøer og høyere belastninger.
Den nye versjonen foreslår følgende endringer:
- La til rotasjoner av vakt på flere nivåer med tidsbegrensninger, lagprioriteringer og vurdering av midlertidige vikarer;
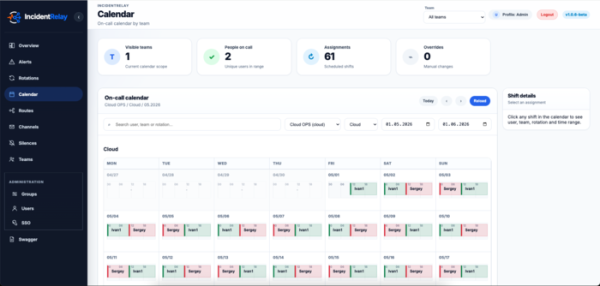
- En vaktkalender, CalDAV og ICS-abonnementer for eksterne kalendere har dukket opp;
- Implementerte retningslinjer for hendelseseskalering med eskaleringskjeder i flere trinn;
- Lagt til varslingsgrupper, hendelsesgruppering, forsinkede varsler og manuell sammenslåing av relaterte varsler;
- Vinduer for planlagt arbeid og «stille» varsler har dukket opp;
- La til muligheten til å legge til kommentarer til varsler;
- Lagt til hendelsesprioriteter (P1–P5) og automatisk prioritetseskalering basert på viktighetsnivå;
- Implementert tjenestekatalog, tjenesteavhengigheter, SLI/SLO, tjenestepåvirkningshistorikk og forretningstjenester;
- Explain Trace er lagt til for å analysere ruting: hvorfor et varsel var eller ikke var inkludert i en kommando, ble gruppert, undertrykt eller sendt til en bestemt kanal;
- La til kontroller (hjerteslag/dødmannsbryter) for watchdog, backup, ETL og andre oppgaver der problemet er fravær av forventet signal.
Kilde: opennet.ru
