

O lançamento do navegador web Firefox 127 ocorreu, e uma atualização da ramificação de suporte de longo prazo - 115.12.0 - foi formada. A ramificação do Firefox 128 foi enviada para a fase de beta testing, com lançamento previsto para 9 de julho.
Principais novidades no Firefox 126:
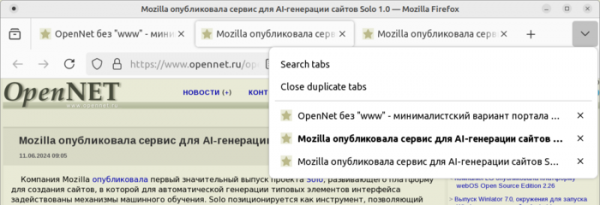
- Foi adicionada uma opção no menu 'V' que lista todas as guias abertas e no menu de contexto da guia para fechar todas as guias duplicadas na janela atual.

- A substituição automática do protocolo HTTP por HTTPS está ativada para recursos nas tags <img>, <audio> e <video>, se essas tags forem usadas em uma página aberta em HTTPS. Se os recursos carregados não estiverem disponíveis em HTTPS, eles agora não serão exibidos em páginas abertas em HTTPS.
- Adicionada a suportabilidade de definição antecipada endereços IP de hosts, sem esperar que o usuário clique no link ou solicite o recurso indicado na página. Os domínios que precisam ser pré-resolvidos no DNS devem ser listados através do elemento 'link' com o atributo 'rel="dns-prefetch"'.
- Com o objetivo de reduzir a informação que pode ser utilizada para identificação indireta de usuários, para sistemas x86 de 32 bits, a arquitetura x86_64 agora será especificada no cabeçalho User-Agent, assim como nas APIs JavaScript navigator.platform e navigator.oscpu.
- A ferramenta de captura de tela agora suporta a criação de capturas para arquivos nos formatos SVG e XML, bem como para páginas de serviço 'about:'. Foi implementada a possibilidade de gerenciar a captura de tela usando combinações de teclas, garantindo compatibilidade com temas e modos de exibição de alto contraste (HCM, High Contrast Mode). A performance na captura de grandes áreas de tela foi melhorada.
- As configurações toolkit.scrollbox.pagescroll.maxOverlapPercent e toolkit.scrollbox.pagescroll.maxOverlapLines foram adicionadas ao about:config, permitindo alterar o deslocamento da página na rolagem, especificado em porcentagens e linhas.
- Na plataforma Windows, a opção de iniciar automaticamente o Firefox após a inicialização do computador foi implementada. Com a pré-inicialização, o usuário não precisa esperar na primeira execução do aplicativo - o navegador estará pronto para uso instantaneamente. O modo pode ser ativado na seção de configurações Geral/Inicialização ou através de uma notificação, semelhante ao convite para definir o Firefox como navegador padrão.
- As plataformas macOS e Windows implementaram proteção adicional ao acessar a função de preenchimento automático de senhas salvas ou ao visualizar informações sobre senhas no gerenciador de senhas. Operações semelhantes no gerenciador de senhas exigirão a confirmação de autenticação no sistema (por exemplo, inserção da senha do sistema, verificação de impressão digital, autenticação por voz ou facial).
- Na plataforma macOS, a navegação por elementos com a tecla Tab está habilitada por padrão, em vez de utilizar o modo de navegação por teclado específico do macOS, que não corresponde ao comportamento de outras plataformas (é possível reverter para o modo antigo nas configurações).
- Em textos que utilizam o formato WebVTT (Web Video Text Tracks Format), foi adicionada a suporte para caracteres permitidos na marcação HTML. O WebVTT é utilizado para organizar a exibição de texto em momentos específicos, por exemplo, para exibir legendas.
- Na API Clipboard, a interface ClipboardItem e os métodos navigator.clipboard.read() e navigator.clipboard.write() estão habilitados por padrão, permitindo que a aplicação web leia e grave dados na área de transferência.
Ao tentar ler dados da área de transferência gravados por uma aplicação web diferente, será exibido ao usuário um pedido de confirmação antes da execução da operação. - Foi implementado suporte experimental para definir o espaçamento de letras simétrico através da propriedade CSS letter-spacing. No novo modo, o espaço não é definido entre o caractere atual e o próximo, mas é dividido em duas partes que são aplicadas antes e depois do caractere. O modo é ativado pela configuração layout.css.letter-spacing.model em about:config.
- No atributo "href" da tag "", usado para definir o caminho base para links relativos, a utilização dos esquemas "data:" e "javascript:" é proibida.
- Nos gradientes criados usando as funções CSS conic-gradient(), linear-gradient(), radial-gradient(), repeating-conic-gradient(), repeating-linear-gradient() e repeating-radial-gradient(), é permitido utilizar o tipo "".
- Na classe Set, que define uma coleção de valores, foram adicionados métodos para operações típicas em conjuntos: Set.prototype.intersection(),
Set.prototype.union(),
Set.prototype.difference(),
Set.prototype.symmetricDifference(),
Set.prototype.isSubsetOf(),
Set.prototype.isSupersetOf() e Set.prototype.isDisjointFrom(). - A instalação de complementos cujos arquivos XPI são assinados com algoritmos inseguros está proibida (a configuração PREF_XPI_WEAK_SIGNATURES_ALLOWED está, por padrão, definida como falsa).
- Na versão para a plataforma Android:
- Foi adicionada a suporte para tradução de conteúdo de um idioma para outro. Assim como na versão desktop do Firefox, um sistema de tradução embutido no aplicativo realiza a tradução no sistema local do usuário, sem recorrer a serviços de nuvem externos.
- Um novo item 'Senhas' foi adicionado ao menu '…'.
- Agora é permitido o uso da tecla Enter no teclado numérico lateral de teclados de mesa para confirmar o URL inserido na barra de endereços.
- Foram incluídas otimizações adicionais na fase de compilação que melhoraram a responsividade da interface, reduziram o tempo de inicialização e aumentaram a duração da bateria do dispositivo.
- A seção com a lista de páginas recentemente salvas foi movida para a seção de favoritos. Os itens da lista agora não desaparecem após expirarem.
Além das novidades e correções de bugs, o Firefox 127 corrigiu 22 vulnerabilidades. Destas, 11 são consideradas críticas, sendo 9 causadas por problemas de gerenciamento de memória, como estouros de buffer e acesso a áreas de memória já liberadas. Esses problemas podem potencialmente permitir a execução de código malicioso ao abrir páginas especialmente formatadas.
Fonte: opennet.ru
