

Salut tuturor celor care continuă să citească ciclul despre noua generație de NGFW Check Point din familia SMB (seria 1500). În am analizat soluția SMP (portal de gestionare pentru gateway-urile SMB). Astăzi, aș dori să vorbesc despre portalul Smart-1 Cloud, care se poziționează ca o soluție SaaS Check Point, îndeplinind rolul de Management Server în cloud, astfel că va fi relevant pentru orice NGFW Check Point. Pentru cei care s-au alăturat recent, amintesc temele discutate anterior: , , .
Să evidențiem principalele funcționalități ale Smart-1 Cloud:
- O soluție de gestionare centralizată pentru întreaga infrastructură Check Point (gateway-uri virtuale și fizice de diverse niveluri).
- Un set comun de politici pentru toate Blade-urile permite simplificarea proceselor de administrare (crearea/editarea regulilor pentru diverse sarcini).
- Sprijinul pentru abordarea pe profiluri la lucrul cu setările gateway-urilor. Se ocupă de separarea drepturilor de acces în portal, unde simultan pot îndeplini diverse sarcini administratori de rețea, specialiști în audit etc.
- Monitorizarea amenințărilor, care asigură primirea jurnalelor, vizualizarea evenimentelor într-un singur loc.
- Sprijinul interacțiunii prin API. Utilizatorul poate implementa procese de automatizare, simplificând sarcinile zilnice de rutină.
- Acces prin Web. Elimină limitările referitoare la suportul pentru diferite sisteme de operare, fiind intuitiv.
Cei care sunt deja familiarizați cu soluțiile Check Point pot observa că principalele funcționalități prezentate nu diferă de Management Server-ul dedicat local din infrastructura dumneavoastră. Parțial, ar putea avea dreptate, dar în cazul Smart-1 Cloud, întreținerea serverului de management este asigurată de specialiștii Check Point. Aceasta include: realizarea de backup-uri, monitorizarea spațiului liber de pe suporturi, corectarea erorilor, instalarea celor mai recente versiuni de software. De asemenea, procesul de migrare (transfer) a setărilor este simplificat.
Licențiere
Înainte de a ne familiariza cu funcționalitățile soluției cloud de management, să studiem întrebările legate de licențiere din oficialul .
Gestionarea unei gateway-uri:
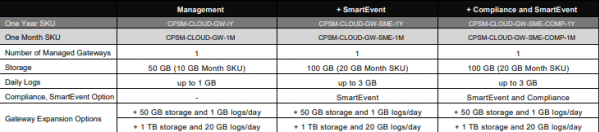
Subscrierea depinde de blade-urile de management alese, fiind prevăzute 3 direcții:
- Management. Spațiu de stocare de 50 GB, zilnic pentru jurnale 1 GB.
- Management + SmartEvent. Spațiu de stocare de 100 GB, zilnic pentru jurnale 3 GB, generarea de rapoarte.
- Management + Conformitate + SmartEvent. Stocare de 100 GB, 3 GB pe zi pentru jurnale, generare de rapoarte, recomandări de configurare din cele mai bune practici de securitate informațională.
*Alegerea depinde de mulți factori: tipul jurnalelor, numărul de utilizatori, volumele de trafic.
Există de asemenea un abonament pentru gestionarea a 5 gateway-uri. Nu ne vom opri prea mult asupra acestuia — veți putea obține informații din .
Lansarea Smart-1 Cloud
Oricine poate testa soluția, pentru asta trebuie să se înregistreze în Infinity Portal — serviciul cloud de la Check Point, în care se poate obține acces trial la următoarele domenii:
- Cloud Protection (CloudGuard SaaS, CloudGuard Native);
- Network Protection (CloudGuard Connect, Smart-1 Cloud, Infinity SOC);
- Endpoint Protection (, SandBlast Agent Cloud Management, Sandblast Mobile).
Ne autorizăm împreună cu dumneavoastră în sistem (pentru utilizatorii noi este necesară înregistrarea) și vom trece la soluția Smart-1 Cloud:
Vi se va povesti pe scurt despre avantajele acestei soluții (Gestionarea infrastructurii, nu este necesară instalarea, se actualizează automat).
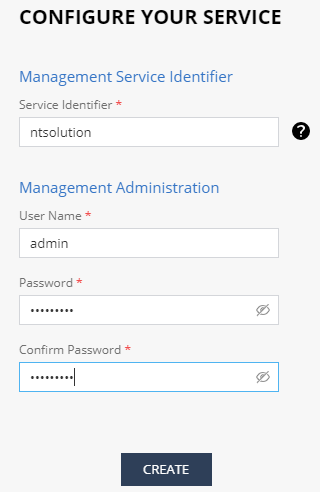
După completarea câmpurilor va trebui să așteptați pregătirea contului pentru a accesa portalul:
În cazul unei operațiuni reușite, veți primi pe e-mail (indicată la accesarea Infinity Portal) informații despre înregistrare, de asemenea veți fi redirecționat pe pagina principală Smart-1 Cloud.
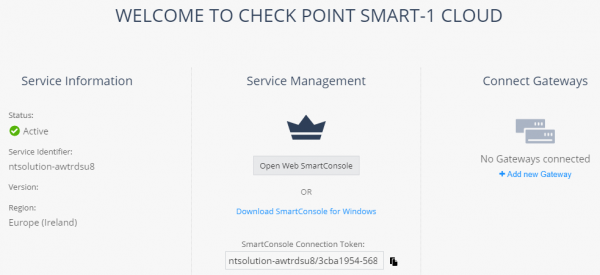
Printre tab-urile disponibile ale portalului:
- Lansare SmartConsole. Cu ajutorul aplicației instalate pe PC-ul dumneavoastră sau folosind interfața web.
- Sincronizare cu obiectul gateway-ului.
- Lucrul cu jurnalele.
- Setări.
Sincronizare cu gateway-ul
Să începem cu sincronizarea Security Gateway, pentru asta trebuie să-l adăugați ca obiect. Accesați tab-ul „Connect Gateway”
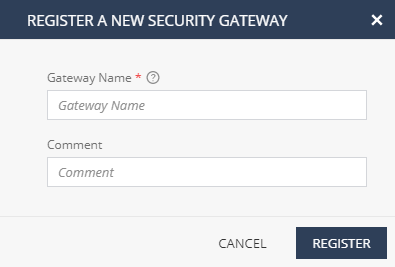
Este necesar să introduceți un nume unic pentru gateway, puteți adăuga un comentariu la obiect. După aceea, apăsați „Register”.
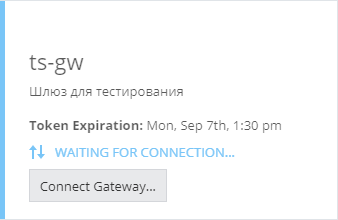
Va apărea un obiect gateway care va trebui sincronizat cu Management Server, executând comenzi CLI pentru gateway:
- Asigurați-vă că pe gateway este instalat cel mai recent JHF (Jumbo Hotfix).
- Instalați token-ul de conectare: set security-gateway maas on auth-token
- Verificați starea tunelului de sincronizare:
MaaS Status: Enabled
MaaS Tunnel State: Up
MaaS domain-name:
Service-Identifier.maas.checkpoint.com
Gateway IP for MaaS Communication: 100.64.0.1
După ce serviciile pentru Mass Tunnel au fost activate, trebuie să treci la instalarea conexiunii SIC între gateway și Smart-1 Cloud în Smartconsole. În cazul unei operațiuni reușite, vei obține topologia gateway-ului, oferindu-ți un exemplu.
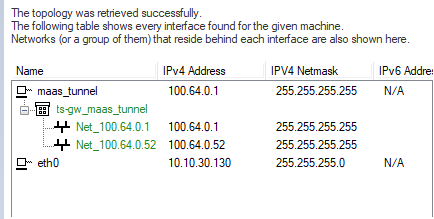
Astfel, când folosești Smart-1 Cloud, gateway-ul se conectează la rețeaua „gri” 10.64.0.1.
Completez că pe modelul nostru, gateway-ul iese pe Internet prin NAT, așadar, nu există o adresă IP publică pe interfața sa, însă putem să-l gestionăm din exterior. Aceasta este o altă caracteristică interesantă a Smart-1 Cloud, care creează o subrețea de gestionare cu propriul pool de adrese IP.
Concluzie
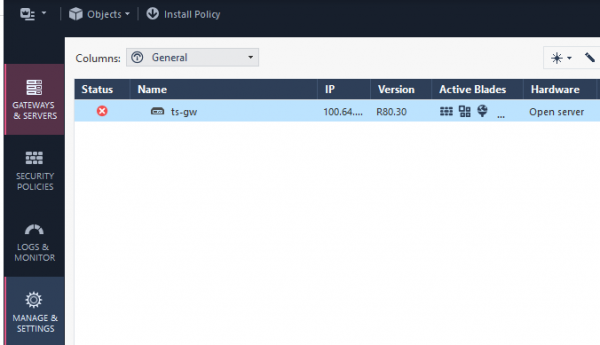
După ce ai adăugat cu succes gateway-ul pentru gestionare prin Smart-1 Cloud, obții acces complet, la fel ca în Smart Console. Pe modelul nostru, am lansat versiunea web, de fapt, este o mașină virtuală ridicată cu clientul de gestionare activat.
Despre capacitățile Smart Console și arhitectura Check Point poți afla mai multe detalii în resursa noastră autorală. .
Astăzi, toate, ne așteaptă articolul final al ciclului, în care vom discuta despre posibilitățile de optimizare a performanței familiei SMB din seria 1500 cu Gaia 80.20 Embedded instalat.
. Urmăriți actualizările (, , , , )
Sursa: habr.com
