

Pokrok v technológii mal významný vplyv na architektúru systémov kontroly prístupu. Sledovaním cesty jeho vývoja môžeme predpovedať, čo nás čaká v blízkej budúcnosti.
Minulosť
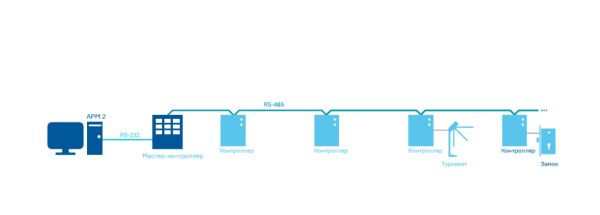
Kedysi boli počítačové siete ešte veľmi zriedkavé. A systémy kontroly prístupu tej doby boli postavené nasledovne: hlavný kontrolér obsluhoval obmedzený počet kontrolórov a počítač fungoval ako terminál na jeho programovanie a zobrazovanie informácií. Logiku činnosti určoval hlavný regulátor, ktorý riadi sekundárne regulátory.
Sekundárne riadiace jednotky si nemohli vymieňať informácie priamo medzi sebou; Tento model kládol značné obmedzenia na vývoj systémov kontroly prístupu.
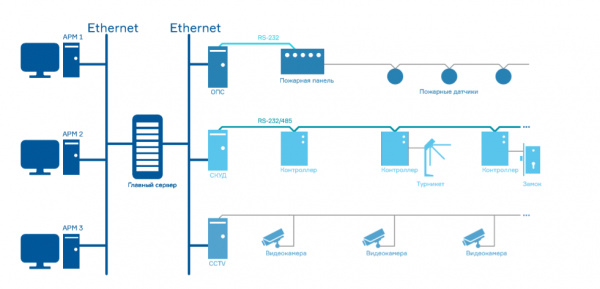
Rozvoj výpočtovej techniky a sieťového vybavenia ovplyvnil architektúru systémov, čo malo za následok vznik viacserverových systémov riadenia prístupu. Zmeny sa dotkli softvéru, ale obišli ovládače, čo uvalilo obmedzenia na rozšírenie a vývoj systému.
Darček
Rozvoj mikroelektroniky umožnil výrobcom zariadení radikálne zmeniť architektúru systémov kontroly prístupu. Predchádzajúci model bol nahradený architektúrou, v ktorej boli ovládače schopné komunikovať priamo medzi sebou.
V tomto modeli mohol byť softvér inštalovaný kdekoľvek v rámci lokálnej siete a integrácia s inými bezpečnostnými systémami bola zjednodušená použitím jediného prostredia na výmenu informácií.
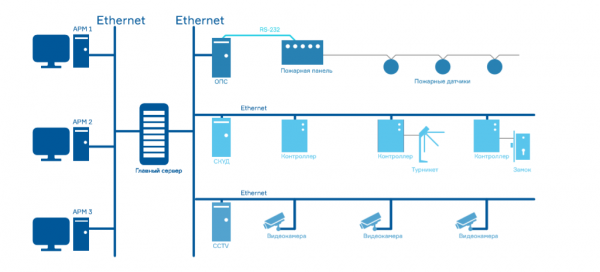
Tento model úspešne funguje dodnes, no súčasná úroveň technologického rozvoja umožňuje stavať systémy s úplne inou architektúrou. Existuje široká škála fyzických a logických možností na zabezpečenie komunikácie medzi komponentmi systému a prostriedkov interakcie medzi používateľmi a systémom. Patria sem konzolové aplikácie, špecializované ovládače s grafickým rozhraním, rôzne ovládacie panely, tabletové počítače a telefóny a používanie štandardných WEB prehliadačov. Schopnosti mikrokontrolérov sú už mnohonásobne väčšie ako prostriedky počítačov používaných v prvých systémoch kontroly prístupu.
Ďalší vývoj architektúry ACS
Ovládač ako server
Server v systéme riadenia prístupu je potrebný na správne vykonávanie obchodnej logiky systému a ukladanie údajov o používateľoch a udalostiach. Pred 20 rokmi to zvládal aj hlavný ovládač. Odvtedy sa požiadavky na systémy kontroly prístupu výrazne zvýšili, ale možnosti moderných ovládačov prevyšujú možnosti počítačov spred 20 rokov.
Systémový server je možné nainštalovať aj do samotného ovládača, ak má vhodné prostriedky. Systémový server nasadený v pamäti radičov má významné výhody. Prvým z nich je jednoduchosť spustenia systému.
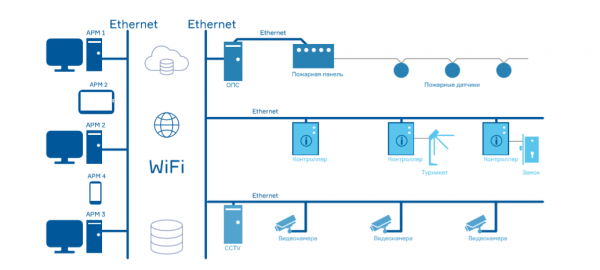
Jeden zo systémových radičov je označený ako server (alebo master, ako kedysi) a dostáva inštrukcie, s ktorými radičmi bude pracovať. To je všetko, systém je pripravený. Na prácu so vzdialenými objektmi má radič pridelený serverom „bielu“ IP, je indikovaný ostatným ovládačom a nezávisle sa k nemu pripájajú. Na integráciu s 1C stačí preniesť adresu ovládača do programu. Na integráciu so systémom rozpoznávania ŠPZ zadajte číslo vozidla a IP adresu kamery alebo systému schopného rozpoznať ŠPZ ako číslo preukazu.
ACS ako služba
Druhou dôležitou výhodou je užívateľský komfort. Zákazník už nemusí myslieť na to, na ktorý počítač systém nasadí, kde bude umiestnený a kto ho bude udržiavať. Teraz klient jednoducho dostane IP adresu, prihlasovacie meno a heslo - a môže sledovať disciplínu zamestnancov, prideľovať prístupové práva a vydávať preukazy hostí v ľubovoľnom prehliadači, ktorý mu vyhovuje. Stačí dokúpiť turniket a ovládač (prípadne hotové riešenie - elektronický kontrolný bod) a identifikátory. A systém je pripravený.
Tento prístup najlepšie zodpovedá modernému trendu vnímania systémov kontroly prístupu ako služby. Zákazník sa nemusí starať o inštaláciu a údržbu systému; špecialisti to všetko spravujú na diaľku. To nevyhnutne vyvoláva otázku výkonu ovládača a jeho schopnosti zvládnuť 10 000 používateľov a 200 turniketov. Hoci to momentálne nie je možné, databáza by mohla byť hostovaná v cloude alebo na vyhradenom serveri. serverPostupom času sa možnosti kontrolérov rozšíria a systém opísaný vyššie bude možné nasadiť aj vo veľkých podnikoch s veľkým počtom zamestnancov a akčných členov.
budúcnosť
Štandardizácia ako trend
Architektúra systému riadenia prístupu bude postavená na „inteligentných“ kontroléroch, ktoré budú navzájom nezávisle interagovať, pričom niekoľko hlavných kontrolérov bude fungovať ako servery. Budú tiež možné ich zlúčiť do jedného servera (alebo viacerých). serverov), čím sa zabezpečí potrebná logika interakcie.
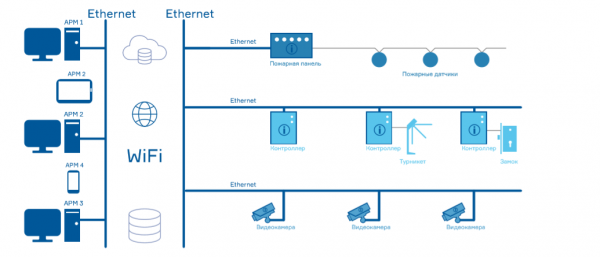
Je potrebné, aby štandardizáciu protokolov podporovali všetci hráči na trhu – nielen na úrovni interakcie s kontrolérom, ale aj na úrovni interakcie medzi systémami.
Možno sa vývoj jednotného štandardu zrealizuje v ďalekej budúcnosti. Ale aj keď sa tak nestane, štandardizácia interakcií založených na REST API a prístup k informáciám založený na prehliadači by sa mal implementovať čo najskôr.
Zdroj: hab.com
