

, že 80 % elektronických správ na svete je spam. To znamená, že ide o e-maily, ktoré sú pre príjemcu úplne zbytočné (a to je smutné). Navyše sa medzi spamom často nachádzajú správy s malvóznymi úmyslami: napríklad za účelom krádeže alebo vymazania údajov, alebo vydierania.
KDVP:
Ako vieme, na to, aby e-mail skutočne poškodil počítačové systémy, samotné doručenie správy príjemcovi väčšinou nestačí. Je potrebný "oponent, ochotný na spoluprácu", t.j. používateľ musí sám vykonať akcie, ktoré privedú k naplneniu úmyslu útočníka.
Obvykle je takou akciou "otvorenie" súboru prílohy k e-mailu, teda ručné spustenie spracovania súboru príslušným programom spracovateľom v rámci operačného systému používateľa.
Čo je ešte smutnejšie, oponent-pomocník nie je vôbec raritou a náš spamovací útočník si na neho určite môže spoľahnúť.
A to vedie k
Jednoducho povedané, naša účtovníčka otvorí účet, a tam to vôbec nie je účet, ale vírus.
Malvérové správy samozrejme majú dôležité rozdiely. Ale spoliehať sa na pozornosť a vedomosť používateľov je zlý nápad. Aj rozrieskané koncerty o "neotvárajte takéto" s ohňostrojom a sólovým spevom generálneho riaditeľa (kompozícia "Polyméry") sa časom vymažú z pamäte kancelárskeho pracovníka.
Samozrejme, správne nastavené systémy nás ochránia pred väčšinou podobných útokov. Ale kľúčové slovo je predsa "pred väčšinou". Stopercentnú záruku nedá nikto; a ak to už dospeje k používateľovi, posilniť ho, ako jedno z najslabších miest systémov, je dobrá vec.
V oblasti počítačového zločinu technológie a sociálna psychológia idú ruku v ruke. Útočník si uvedomuje, že je ťažké pretvarovať sa byť niekým, komu používateľ bezvýhradne dôveruje, a preto nemôže použiť aj iné taktiky: zastrašovanie, nátlak, imitovanie uznávaných autorít a/alebo používanie vhodných falošných názvov – napríklad posielať správy v mene štátnych orgánov a veľkých spoločností.
A ako nás učia starí: ak nie sme schopní vyhrať, musíme viesť. Skutočne, čím sme horší než spaméri? Sme oveľa lepší! A máme aj viac možností. A samotná úloha si vyžaduje iba minimálne programátorské zručnosti a takmer sa dotkne existujúcich systémov.
Upozornenie: autor – nie je spamér, spamér – nie je autor. Autor je iba a výlučne na strane dobra.
Úloha je veľmi jednoduchá:
sami budeme posielať našim používateľom e-maily, ktoré budú podobné zlovestným. V prílohách týchto e-mailov pripojíme dokumenty, kde veľkými písmenami napíšeme „NEOTVÁRAJTE DOKUMENTY Z TAKÝCHTO E-MAILOV. Buďte obozretní a opatrní“.
Takto sú k našej úlohe nasledovné podmienky:
Podmienka 1. E-maily musia byť odlišné. Ak budeme posielať všetkým a zakaždým rovnaký e-mail, nebude sa to líšiť od bežných pripomienok na schôdzach, voči ktorým majú používatelia silný imunitný systém. Musíme stimulovať u používateľa systém zodpovedný za učenie. Z toho vyplývajú nasledujúce podmienky:
Podmienka 2. E-maily musia byť podobné skutočným. Posielať e-maily od spoločnosti „Mäso-spoločnosť“ alebo Baracka Obamu je možné, ale neefektívne. Je zmysluplné používať skutočne existujúce (a rôzne!) názvy organizácií a orgánov;
Podmienka 3. Rovnako je dôležité, aby e-maily vyzerali trochu zvláštne. Musia byť trochu podozrivé, aby vzbudili podozrenie u používateľa a aktivovali v mozgu systém učenia;
Podmienka 4. A pri všetkom tom e-maily by mali priťahovať pozornosť a provokovať. Nuž, tu je všetko jednoduché, ani nemusíme nič vymýšľať: spaméri už všetko urobili za nás. „Pokuty“, „Súdne rozhodnutia“ a dokonca jednoducho „Dokumenty“ v prílohách, „Zmluvné pokuty“, „Prepočty“, „Úroky“ v téme a množstvo slov „Urgentne“, „Okamžite“, „Sme povinní“, „Uhradte“ v texte – a veci sú vybavené.
Na realizáciu tejto magickej súpravy budú potrebné minimálne programátorské zručnosti a nudný večer. Autor použil Python 3 (pretože sa potreboval zdokonaliť) a JS (na zber údajov, priamo z konzoly prehliadača). Ale väčšina kódu je ľahko realizovateľná na natívnych nástrojoch OS (bash, cmd), len s kódovaniami sa budete zapotiť.
Na spravodlivosť treba poznamenať, že samotný nápad nepatrí autorovi, ale bol prevzatý od jednej veľkej medzinárodnej spoločnosti. Napriek tomu je nápad natoľko zjavný, že len čo ho autor počul, s výkrikom „prečo som to predtým nerobil“ sa pustil do jeho realizácie.
Takže, najprv potrebujeme časti, z ktorých zložíme písmeno. Začneme s poľom Od – kto bude strašiť našich bojazlivých používateľov. No kto: samozrejme, banky, daňové úrady, súdy a rôzne podivné s.r.o. Môžeme tiež pridať šablóny na budúce automatické doplnenie, napríklad PАО. CmpNmF. Pozri from.txt
Teraz potrebujeme vlastne mená. s.r.o. Rúže a Vektor, ako aj nekonečne sa opakujúci nejaký „Moskovský súd“ sotva vyvolajú ohlas v dušiach.
Našťastie internet nám poskytuje jednoducho úžasné možnosti na získanie informácií. Napríklad, môžete získať jednoduchým príkazom na JavaScripte priamo v konzole prehliadača, ako je:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}Takto môžete veľmi rýchlo vytvoriť skvelú databázu pre naše úlohy (najmä že autor to už urobil za vás 🙂 ). Ukladať budeme v Plain text, databáza pre takúto úlohu – je prehnané. Projekt používa kódovanie UTF-8 s BOM, pre prípad použitia najšpecifickejších znakov. Pozri súbory txt s príslušnými názvami.
Potom treba vygenerovať správnu (z pohľadu štandardu, ale nemusí byť existujúca) e-mailovú adresu odosielateľa, aby naše písmeno korektne zobrazovalo a správne sa preposielalo. Pre niektoré názvy autor použil fixné domény, pre iné - automatickú generáciu z názvu pomocou knižnice transliterácie, niečo ako s.r.o. „Vektor“ -> warning@ooovektor.ru. Názov schránky sa berie zo zoznamu v kóde a má tiež vzbudzovať strach: „vzyskanie“, „shtraf“, „dolg“, „alarm“ a iné „zapros“.
Teraz – téma písmena.
Téma by mala nevyhnutne pritiahnuť pozornosť, inak písmeno prejde bez povšimnutia. Dajte voľný priebeh svojmu vnútornému strašičovi účtovníkov, a všetko vyjde: „Zrušenie účtu(ov) (CmpNm)CmpNmHlavnému účtovníkovi ( CmpNm)
Požiadavka (pre
Text správy by mal byť trochu podivný. Už sme upútali pozornosť používateľa, teraz je našou úlohou vzbudiť podozrenie. Preto nie je vôbec potrebné usilovať sa o tento bod. Vezmeme od spammerov vyhrážajúce sa frázy a budeme ich náhodne kombinovať, stopercentná dôveryhodnosť by nám iba prekážala. Vznikne niečo ako:
(dôležitá) informácia (s.r.o. "TEST") k účtu v rámci súdneho konania
 otvorte dokumenty v prílohe
 uznesenie v prílohe
Pozri msg.txt. Doplnky sú vítané.
A napokon, príloha. Projekt v súčasnosti predpokladá 3 typy príloh: pdf, doc, docx. Súbory sú kopírované zo vzorov bez zmeny obsahu, prílohe sa priradí názov zo zoznamu ("Uznesenie", "Súdne rozhodnutie" a pod., pozri flnms.txt). Pre prvé dva typy je veľkosť generovaná náhodne pridaním núl na koniec súboru. S docx to nefunguje (aj keď po obnove v programe Word sa súbor otvorí; a LibreOffice, napríklad, otvorí docx súbory, do ktorých boli pridané externé súbory cez rozhranie archívnych nástrojov, bez problémov).
A takto dostaneme taký zázrak:
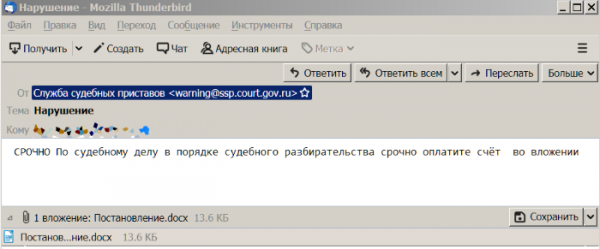
Môžete poslať:
gen_msg.py buh@oootest.ru
Samozrejme, to je všetko. Práca na hodinu, ale prínos... A prínos bude. Pretože teória je suchá, ale strom života bujne zeleneje – vysvetlenia nedosiahnú, pripomienky sa zabudnú a ľudia sa učia zručnostiam len v praxi. A lepšie budeme učiteľmi, ako potom všetko obnovovať z záloh, však?
Len registrovaní používatelia sa môžu zúčastniť prieskumu. , prosím.
Skúsili ste to na svojich používateľoch? Aké sú výsledky?
0,0%Nikto sa nenalodil, odstránili bez otázok.
0,0%Niektorí hlásili podozrivé správy, prílohy neotvorili.
50,0%Niektorí otvorili prílohy (poviem v komentároch, čo bolo ďalej).
50,0%Dostal som vynadané od nadriadeného.
Hlasovalo 6 používateľov. Zdržal sa 21 používateľ.
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish