

Schéma úniku dát cez Web Proxy Auto-Discovery (WPAD) v dôsledku kolízie názvu (v tomto prípade kolízia internej domény s názvom jednej z nových gTLD, ale podstata je rovnaká). Zdroj: , 2016
Mike O'Connor, jeden z najstarších investorov do doménových mien, najnebezpečnejšia a najkontroverznejšia položka vo svojej zbierke: doména corp.com za 1,7 milióna dolárov V roku 1994 kúpil O'Connor mnoho jednoduchých názvov domén, ako napríklad grill.com, place.com, pub.com a ďalšie. Medzi nimi bol corp.com, ktorý Mike držal 26 rokov. Investor mal už 70 rokov a svoje staré investície sa rozhodol speňažiť.
Celý problém spočíva v tom, že corp.com je potenciálne nebezpečný pre najmenej 375 000 firemných počítačov kvôli neopatrnej konfigurácii služby Active Directory počas budovania firemných intranetov začiatkom roku 2000 na základe... Windows Server 2000, keď bol interný koreňový adresár jednoducho špecifikovaný ako „corp“. Až do začiatku roku 2010 to nebol problém, ale s nástupom notebookov v obchodnom svete si čoraz viac zamestnancov začalo vynášať svoje pracovné počítače mimo firemnej siete. Implementácia služby Active Directory znamená, že aj bez priamej požiadavky používateľa na //corp niektoré aplikácie (napríklad e-mail) automaticky pristupujú k známej adrese. Ale v prípade externého pripojenia k sieti, napríklad v kaviarni na rohu, to vedie k záplave údajov a požiadaviek. corp.com.
O'Connor teraz naozaj dúfa, že si doménu kúpi samotný Microsoft a v najlepších tradíciách Googlu ju niekde na tmavom a neprístupnom mieste ukryje. Problém s takouto zásadnou zraniteľnosťou Windows-siete budú vyriešené.
Kolízia Active Directory a názvu
V podnikových sieťach pod Windows Používa sa adresárová služba Active Directory. Umožňuje správcom používať skupinové politiky na zabezpečenie konzistentných nastavení používateľského prostredia, nasadzovať softvér na viacero počítačov prostredníctvom skupinových politík, vykonávať autorizáciu a vykonávať ďalšie činnosti.
Služba Active Directory je integrovaná s DNS a beží nad ňou. TCP/IPNa vyhľadávanie uzlov v sieti sa používa protokol WAPD (Web Proxy Auto-Discovery Protocol) a funkcia (zabudované v Windows DNS klient). Táto funkcia uľahčuje vyhľadávanie iných počítačov alebo serverov bez nutnosti zadať plne kvalifikovaný názov domény.
Napríklad, ak spoločnosť prevádzkuje internú sieť s názvom internalnetwork.example.com, a zamestnanec chce pristupovať na spoločný disk tzv drive1, netreba zadávať drive1.internalnetwork.example.com v Prieskumníkovi stačí napísať \drive1 - a klient Windows DNS doplní názov sám.
V starších verziách služby Active Directory – napríklad v Windows 2000 Server – bol predvolene zadaný pre druhú úroveň firemnej domény. corp. A mnoho spoločností si ponechalo predvolené nastavenie pre svoju internú doménu. Ešte horšie je, že mnohí začali budovať rozsiahle siete na vrchole tohto chybného nastavenia.
V časoch stolných počítačov to nebol veľký bezpečnostný problém, pretože nikto tieto počítače nebral mimo podnikovej siete. Čo sa však stane, keď zamestnanec pracuje vo firme so sieťovou cestou corp v Active Directory vezme firemný notebook a ide do miestneho Starbucks? Potom vstúpi do platnosti protokol Web Proxy Auto-Discovery (WPAD) a funkcia prenesenia názvov DNS.
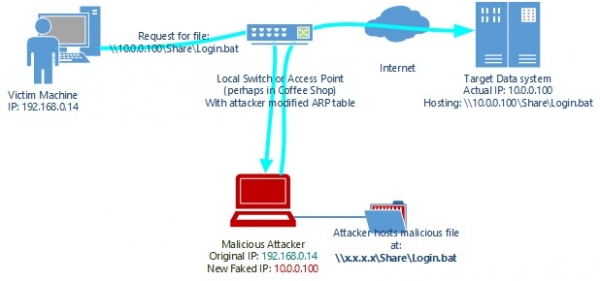
Je vysoká pravdepodobnosť, že niektoré služby na notebooku budú naďalej klopať na internú doménu corp, ale nenájde ho a namiesto toho sa požiadavky budú riešiť na doménu corp.com z otvoreného internetu.
V praxi to znamená, že majiteľ corp.com môže pasívne zachytávať súkromné požiadavky zo stoviek tisíc počítačov, ktoré náhodne opustia firemné prostredie pomocou označenia corp pre vašu doménu v Active Directory.
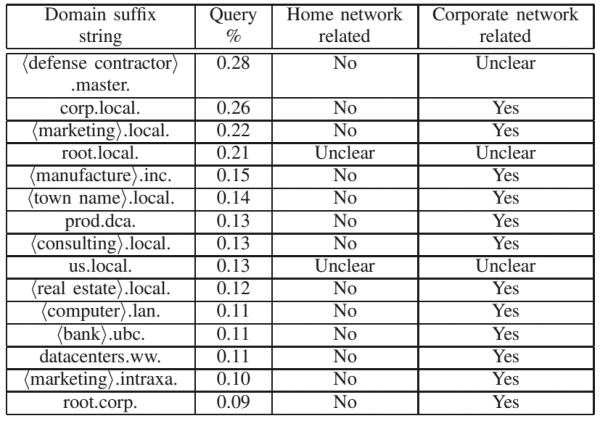
Únik požiadaviek WPAD v americkej prevádzke. Zo štúdie University of Michigan z roku 2016,
Prečo doména ešte nie je predaná?
V roku 2014 publikovali odborníci ICANN kolízie mien v DNS. Štúdiu čiastočne financovalo americké ministerstvo vnútornej bezpečnosti, pretože úniky informácií z vnútorných sietí ohrozujú nielen komerčné spoločnosti, ale aj vládne organizácie vrátane tajnej služby, spravodajských služieb a vojenských zložiek.
Mike chcel minulý rok predať corp.com, ale výskumník Jeff Schmidt ho na základe spomínanej správy presvedčil, aby predaj odložil. Štúdia tiež zistila, že 375 000 počítačov sa každý deň pokúša kontaktovať corp.com bez vedomia ich vlastníkov. Žiadosti obsahovali pokusy o prihlásenie do podnikových intranetov, prístupových sietí alebo zdieľaní súborov.
V rámci vlastného experimentu Schmidt spolu so spoločnosťou JAS Global simuloval na stránke corp.com spôsob, akým lokálna sieť spracováva súbory a požiadavky. WindowsTýmto spôsobom v podstate otvorili bránu do pekla pre každého profesionála v oblasti informačnej bezpečnosti:
Bolo to hrozné. Experiment sme zastavili po 15 minútach a zničili [všetky získané] údaje. Známy tester, ktorý radil spoločnosti JAS v tejto otázke, poznamenal, že experiment bol ako „dážď dôverných informácií“ a že nikdy nič podobné nevidel.
[Nastavili sme príjem pošty na corp.com] a asi po hodine sme dostali viac ako 12 miliónov e-mailov, po ktorých sme experiment zastavili. Hoci veľká väčšina e-mailov bola automatizovaná, zistili sme, že niektoré boli citlivé na [bezpečnosť], a preto sme celý súbor údajov bez ďalšej analýzy zničili.
Schmidt sa domnieva, že správcovia na celom svete už desaťročia nevedomky pripravujú najnebezpečnejší botnet v histórii. Státisíce plnohodnotných pracovných počítačov po celom svete sú pripravené nielen stať sa súčasťou botnetu, ale aj poskytovať dôverné údaje o svojich majiteľoch a spoločnostiach. Všetko, čo musíte urobiť, aby ste to využili, je ovládať corp.com. V tomto prípade sa každý stroj, ktorý je raz pripojený k podnikovej sieti, ktorého Active Directory bol nakonfigurovaný cez //corp, stane súčasťou botnetu.
Microsoft sa tohto problému vzdal pred 25 rokmi
Ak si myslíte, že MS akosi nevedel o prebiehajúcich bakchanáliách okolo corp.com, tak sa vážne mýlite. Toto je stránka, na ktorú sa dostali používatelia beta verzie FrontPage ’97, pričom ako predvolená adresa URL je uvedená corp.com:
Keď to Mikea naozaj omrzelo, corp.com začala používateľov presmerovávať na webovú stránku sexshopu. V reakcii na to dostal od používateľov tisíce nahnevaných listov, ktoré prostredníctvom kópie presmeroval na Billa Gatesa.
Mimochodom, Mike sám zo zvedavosti zriadil poštový server a dostával dôverné listy na corp.com. Tieto problémy sa snažil vyriešiť sám kontaktovaním spoločností, ale jednoducho nevedeli, ako situáciu napraviť:
Okamžite som začal dostávať dôverné e-maily vrátane predbežných verzií podnikových finančných správ pre americkú komisiu pre cenné papiere a burzy, správy o ľudských zdrojoch a iné strašidelné veci. Chvíľu som si skúšal dopisovať s korporáciami, no väčšina z nich nevedela, čo s tým. Nakoniec som to [poštový server] vypol.
MS nepodnikla žiadne aktívne kroky a spoločnosť situáciu odmieta komentovať. Áno, spoločnosť Microsoft v priebehu rokov vydala niekoľko aktualizácií služby Active Directory, ktoré čiastočne riešia problém kolízie doménových mien, ale majú množstvo problémov. Spoločnosť aj vyrábala Odporúčanie o nastavení interných názvov domén, odporúčania týkajúce sa vlastníctva domény druhej úrovne, aby sa predišlo konfliktom, a ďalšie návody, ktoré sa zvyčajne nečítajú.
To najdôležitejšie však spočíva v aktualizáciách. Po prvé: na ich uplatnenie musíte úplne zrušiť intranet spoločnosti. Po druhé: po takýchto aktualizáciách môžu niektoré aplikácie začať pracovať pomalšie, nesprávne alebo prestať fungovať úplne. Je jasné, že väčšina firiem s vybudovanou firemnou sieťou takéto riziká z krátkodobého hľadiska nepodstúpi. Navyše si mnohí z nich ani neuvedomujú celý rozsah hrozby, ktorá je spojená s presmerovaním všetkého na corp.com, keď sa stroj dostane mimo internej siete.
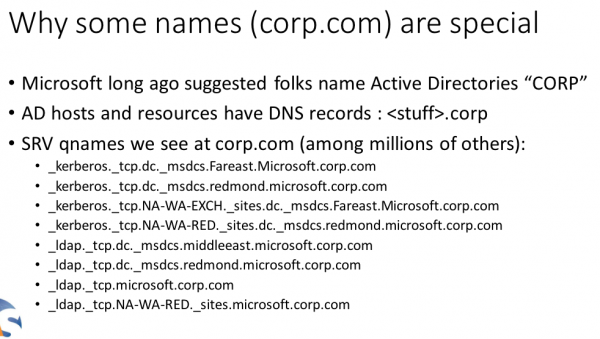
Maximálnu iróniu dosiahnete pri pohľade . Takže podľa jeho údajov niektoré požiadavky na corp.com pochádzajú z vlastného intranetu spoločnosti Microsoft.
A čo bude ďalej?
Zdalo by sa, že riešenie tejto situácie leží na povrchu a bolo popísané na začiatku článku: nech od neho Microsoft kúpi Mikeovu doménu a navždy ho zakáže niekde v odľahlej skrini.
Ale také jednoduché to nie je. Microsoft pred niekoľkými rokmi ponúkol O’Connorovi, že odkúpi jeho toxickú doménu pre spoločnosti po celom svete. To je len tak Gigant ponúkol len 20-tisíc dolárov za uzavretie takejto diery vo vlastných sieťach.
Teraz je doména ponúkaná za 1,7 milióna dolárov A aj keby sa ju Microsoft rozhodol na poslednú chvíľu kúpiť, budú mať čas?
Do prieskumu sa môžu zapojiť iba registrovaní užívatelia. Prosím.
Čo by ste robili, keby ste boli O'Connor?
59,6%Nechajte Microsoft kúpiť doménu za 1,7 milióna dolárov, alebo nech si ju kúpi niekto iný.501
3,4%Predal by som ju za 20 29 dolárov; nechcem sa zapísať do histórie ako osoba, ktorá prezradila takúto doménu niekomu neznámemu.XNUMX
3,3%Sám by som to navždy pochoval, ak Microsoft nedokáže urobiť správne rozhodnutie.28
21,2%Konkrétne by som predal doménu hackerom pod podmienkou, že zničia reputáciu spoločnosti Microsoft v podnikovom prostredí. O probléme vedia už od roku 1997!178
12,4%Sám by som si založil botnet + mail server a začal by som rozhodovať o osude sveta.104
Hlasovalo 840 užívateľov. 131 používateľ sa zdržal hlasovania.
Zdroj: hab.com
