

Spoločnosť Google vydala verziu 150 svojho webového prehliadača Chrome. K dispozícii je aj stabilná verzia open-source projektu Chromium, ktorý je základom prehliadača Chrome. Chrome sa od prehliadača Chromium líši používaním loga Google, systémom upozornení na zlyhania, modulmi na prehrávanie videoobsahu chráneného proti kopírovaniu (DRM), automatickou inštaláciou aktualizácií, izoláciou v sandboxe vždy zapnutou, poskytovaním kľúčov rozhrania Google API a používaním parametrov RLZ počas vyhľadávania. Pre tých, ktorí potrebujú viac času na aktualizáciu, je k dispozícii samostatná vetva Extended Stable, ktorá je udržiavaná osem týždňov. Ďalšie vydanie, Chrome 151, je naplánované na 28. júla.
Kľúčové zmeny v prehliadači Chrome 150 (1, 2, 3, 4):
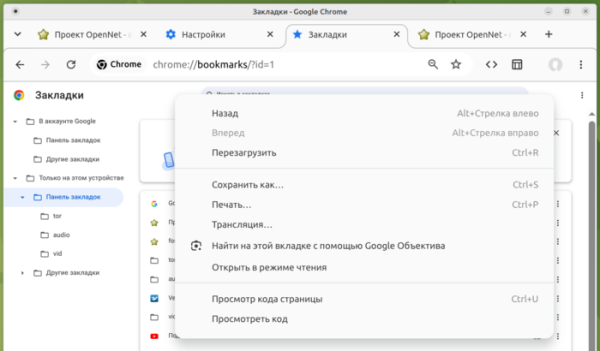
- Sú prezentované prvé výsledky iniciatívy na aktualizáciu dizajnu rozhrania v rôznych operačných systémoch a odstránenie zbytočného neporiadku. Súčasťou sú nové ikony s hladšími okrajmi a animovanými efektmi pre tlačidlá, ako sú tlačidlá hlavnej ponuky a opätovného načítania stránky. Štruktúra kontextovej ponuky bola zjednodušená, čím sa eliminovali zriedka používané alebo duplicitné prvky. Pre konfigurátor, správcu sťahovania a stránku navigácie so záložkami bol implementovaný modernejší dizajn.

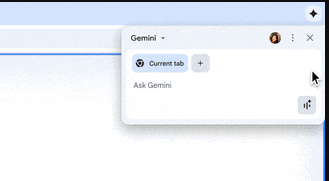
- Pokračovali sme vo vývoji režimu AI, ktorý umožňuje interakciu s agentom AI z adresného riadka alebo zo stránky zobrazenej pri otvorení novej karty. Nová verzia pridáva možnosť prepojiť prehliadač Chrome s agentom AI Gemini Spark pre autonómne vykonávanie akcií na aktuálne aktívnej karte pri riešení úloh, ktoré vyžadujú interakciu s webovým obsahom (klikanie na tlačidlá, sledovanie odkazov, vypĺňanie formulárov atď.). Okrem toho boli pridané kontextové odporúčania pre používanie Gemini pri práci s prehliadačom. Napríklad pri otvorení dlhého článku Chrome ponúkne zhrnutie informácií pomocou Gemini a pri úprave textu vo formulári odporučí kontrolu alebo opravu textu pomocou Gemini.

- Niektorí používatelia používajú jedno zjednodušené rozhranie na prepojenie s účtom Google a synchronizáciu údajov, ako sú uložené heslá a záložky. Synchronizácia je integrovaná s prihlásením do účtu a nie je zobrazená ako samostatná možnosť v nastaveniach. Používatelia môžu prepojiť prehliadač Chrome s účtom Google a používať ho na ukladanie hesiel, záložiek, histórie prehliadania a kariet. Automatické dopĺňanie adresy a údaje automatického dopĺňania sa už nesynchronizujú medzi zariadeniami a ukladajú sa iba lokálne.
- Niektorí používatelia, ktorí si aktivovali vylepšené bezpečné prehliadanie, majú povolenú funkciu „HTTPS-First“, ktorá automaticky presmeruje požiadavky HTTP na HTTPS. Aby sa zabezpečila kompatibilita s webovými stránkami, ktoré nepodporujú HTTPS, implementuje sa prechod na HTTP, ak požiadavka HTTPS zlyhá po presmerovaní alebo ak sa vyskytnú problémy s certifikátom. Pri pokuse o otvorenie webovej stránky cez HTTP sa zobrazí špeciálne upozornenie. V prehliadači Chrome 154 sa plánuje, že táto funkcia bude predvolene povolená pre všetky verejne prístupné webové stránky hostované v sieťach mimo intranetu, ako napríklad 192.168.0.1 a 10.0.0.0/8.
- Podpora pre príznak kExtensionManifestV2Disabled, ktorý umožňoval inštaláciu rozšírení z Internetového obchodu Chrome používajúcich druhú verziu manifestu prehliadača Chrome, bola odstránená. V ďalšej verzii prehliadača Chrome 151 bude odstránené nastavenie AllowLegacyMV2Extensions, ktoré umožňovalo manuálne sťahovanie rozšírení na základe druhej verzie manifestu v režime pre vývojárov. Tieto príznaky umožňovali riešenie inštalácie rozšírenia uBlock Origin.
- Webové workery vytvorené pomocou URI „data:“ (napr. prostredníctvom „new Worker('data:text/javascript….')“) sú teraz izolované od stránky, na ktorej boli vytvorené, a v aktuálnom kontexte nemajú prístup k lokálnemu úložisku a súborom cookie. doményZmena umožňuje blokovať používanie webových pracovníkov, ktorí nie sú načítaní z server, ale vytvorené za behu pomocou „data:“, na prístup k dôverným údajom počas XSS útokov.
- Implementovaná ochrana pred útokmi, ktoré manipulujú s maximálnym limitom proxy pripojení s cieľom vytvoriť skrytý komunikačný kanál medzi kódom JavaScript spusteným na rôznych kartách alebo zistiť, či bola konkrétna webová stránka predtým navštívená. Útočník by napríklad mohol obsadiť všetky dostupné proxy pripojenia, pričom by ponechal neobsadený iba jeden socket a potom analyzovať jeho dostupnosť pri prístupe k statickému zdroju. Ak je socket neobsadený, zdroj z testovanej stránky bol poskytnutý z vyrovnávacej pamäte, čo znamená, že si ho používateľ predtým stiahol. Maximálny limit pripojení pre proxy TCP sockety sa teraz náhodne mení.
- Použitie SVG filtrov na prvkoch iframe s krížovým pôvodom alebo v sandboxe, ako aj na doplnky (ako napríklad vstavaný prehliadač PDF), je zakázané. Toto obmedzenie pomáha chrániť pred útokmi bočných kanálov, ako sú útoky typu GPU.zip a SVG Clickjacking, ktoré používajú SVG filtre na prekrytie priehľadného obsahu cez iný obsah a vytvorenie neviditeľného tlačidla, napríklad tlačidla na zatvorenie reklamy.
- Pre samostatné webové aplikácie (PWA, Progressive Web App) je teraz k dispozícii možnosť presunu na novú subdoménu v rámci jednej základnej domény (napríklad nahradením drive.example.com doménou fileman.example.com) bez zásahu používateľa (predtým bola PWA aplikácia viazaná na pôvodnú doménu a v prípade zmeny subdomény, napríklad počas rebrandingu alebo reštrukturalizácie, bola potrebná manuálna preinštalácia).
- TLS štandardne podporuje algoritmus generovania digitálneho podpisu ML-DSA (CRYSTALS-Dilithium), ktorý je odolný voči útokom hrubou silou na kvantový počítač.
- Vo verzii pre Android Bola implementovaná podpora pre štandard FIDO Alliance Credential Exchange, ktorý umožňuje importovať a exportovať uložené heslá a nastavenia biometrickej identifikácie pomocou end-to-end šifrovania na strane klienta, napríklad pre bezpečný prenos medzi Google Password Manager a správcami hesiel tretích strán.
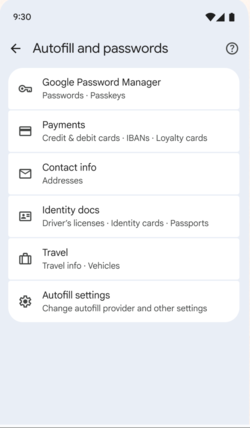
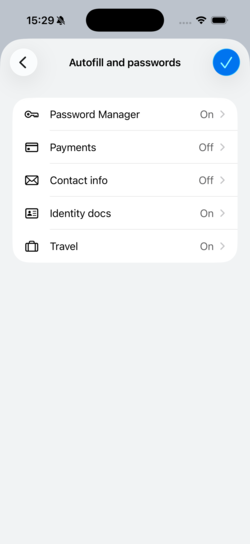
- Vo verzii pre Android Konfigurátor ponúka nové jednotné rozhranie na správu uložených hesiel a údajov automatického dopĺňania. Cieľom je poskytnúť používateľom jednotný pohľad na rôzne triedy citlivých údajov uložených prehliadačom, ako sú heslá, biometrické overovacie údaje, adresy a informácie o pasoch.


- Pridaná vlastnosť CSS „text-fit“ na automatickú úpravu veľkosti písma tak, aby sa text prispôsobil šírke nadradeného kontajnera (napríklad, keď potrebujete umiestniť nadpis do danej oblasti bez toho, aby sa koniec zalamoval do iného riadku, alebo prispôsobiť písmo rôznym rozlíšeniam obrazovky).
- Vlastnosť CSS „background-clip“ teraz podporuje parameter „border-area“, ktorý zjednodušuje vytváranie prechodových orámovaní tým, že pozadie prvku sa vykreslí presne v oblasti, ktorú orámovanie zaberá.
- Pridaná CSS funkcia image(), ktorá umožňuje vygenerovať obrázok vyplnený zadanou farbou.
- V testovacích verziách Origin sa začal testovať protokol EVP (email overovací protokol) na automatické kryptografické potvrdenie vlastníctva e-mailu bez nutnosti posielania jednorazových overovacích kódov na e-mail.
- Na deklaratívne ovládanie prepínania fokusu klávesnice v rámci zložených komponentov, ako sú napríklad ponuky, bez použitia JavaScriptu bol pridaný atribút focusgroup v HTML. Napríklad po presunutí von zo skupiny prvkov a späť do nej prehliadač vráti fokus na posledný aktívny prvok, nie na prvý prvok v zozname.
- Boli vykonané vylepšenia nástrojov pre webových vývojárov. Boli pridané funkcie na kontrolu a ladenie nástrojov WebMCP používaných na integráciu webových stránok s agentmi AI pomocou protokolu MCP. V paneli štýlov je teraz možná úprava pravidiel „@container“, „@counter-style“ a „@function“ na mieste.
Okrem nových funkcií a opráv chýb nová verzia rieši 433 zraniteľností. Mnohé z týchto zraniteľností boli identifikované prostredníctvom automatizovaného testovania pomocou nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Dvadsiatim problémom bola priradená kritická úroveň závažnosti, čo znamená, že mohli obísť všetky vrstvy ochrany prehliadača a spustiť kód mimo prostredia sandbox. Štrnásť kritických problémov bolo spôsobených prístupom typu „use-after-free“, tri nedostatočnou validáciou nedôveryhodného vstupu, dva pretečením vyrovnávacej pamäte a jeden zámenou typov. V rámci programu odmien za zraniteľnosti pre aktuálnu verziu spoločnosť Google vyplatila 319 000 dolárov (jednu odmenu 250 000 dolárov (CVE-2026-14382 v knižnici ANGLE), tri odmeny 10 000, 2 500, 2 000 a 1 000 dolárov, dve odmeny 3 000 dolárov a jednu odmenu 8 000, 5 000 a 4 000 dolárov).
Zdroj: opennet.ru
