

V PackageKit, D-Bus vrstve, ktorá unifikovať operácie správy balíkov, bola zistená zraniteľnosť Pack2TheRoot (CVE-2026-41651), ktorá umožňuje nepriviligovanému používateľovi inštalovať alebo odstraňovať ľubovoľný balík a získať root prístup k systému. Problém sa vyskytuje od verzie 1.0.2 (2014) a bol odstránený vo verzii PackageKit 1.3.5.
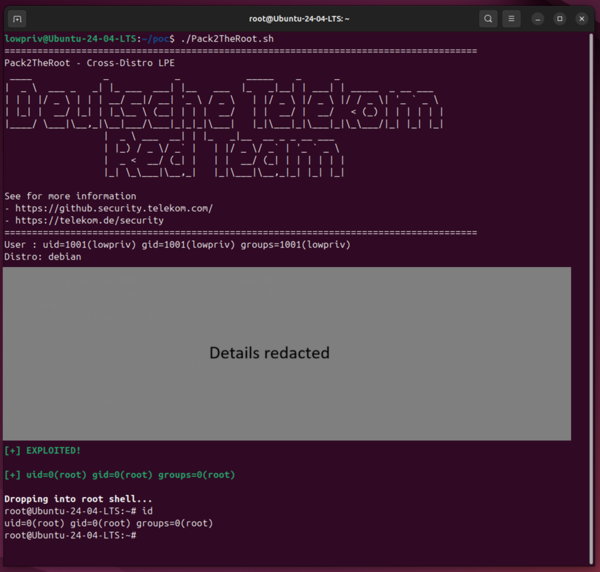
Problém identifikovali výskumníci z firmy Deutsche Telekom pomocou AI modelu Claude Opus. Bol pripravený funkčný exploit, ktorý funguje v väčšine distribúcií s PackageKit, no podrobnosti o zraniteľnosti plánujú zverejniť neskôr, aby dali používateľom čas aktualizovať svoje systémy. Možnosť zneužitia zraniteľnosti bola preukázaná v Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 – 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 a Fedora 43 Desktop/Server. Stav odstránenia zraniteľností v distribúciách je možné posúdiť na týchto stránkach (ak stránka nie je dostupná, znamená to, že vývojári distribúcie sa ešte nezačali zaoberať problémom): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Zraniteľnosť je spôsobená stavom pretekaniu pri spracovaní flagov transakcií v pozadí procesu PackageKit, ktorý umožňuje nahradiť parametre operácie v okamihu medzi prechodom autorizáciou a pred spustením operácie s balíkom. Útočník môže odoslať D-Bus požiadavku na vykonanie operácie, ktorá je povolená pre nepriviligovaného používateľa, a následne poslať opakovanú D-Bus požiadavku. Ak opakovaná požiadavka príde pred skutočným začiatkom vykonania povolenej operácie, je možné dosiahnuť predefinovanie flagov už začatej transakcie a zmenu vyrovnaného stavu.
Takže už začatá povolená transakcia bude vykonaná s nielen pôvodnými parametrami, ale s upravenými parametrami, ktoré boli odoslané v druhej požiadavke. Nahradením informácie o inštalovanom balíku môže útočník miesto povoleného balíka nainštalovať akýkoľvek iný balík, vrátane lokálne uloženého útočníkom. Inštalácia balíka prebieha s právami roota, preto môže útočník pridať do balíka vlastný scriptlet, ktorý sa automaticky spustí pred alebo po inštalácii.
Zdroj: opennet.ru
