

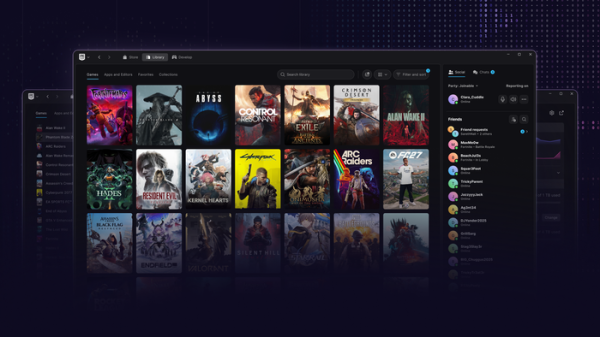
Epic Games ได้เปิดเผยตัวอย่าง Epic Games Launcher เวอร์ชันใหม่ ซึ่งมาพร้อมกับการรองรับแพลตฟอร์มต่างๆ ตามที่ได้สัญญาไว้ก่อนหน้านี้ Linuxเวอร์ชันใหม่นี้ยังมาพร้อมดีไซน์ที่ได้รับการปรับปรุงใหม่ เวลาในการเริ่มต้นระบบที่ลดลง การแชทด้วยเสียงในตัว หน้าเดียวสำหรับการจัดการการเปิดเกม ความสามารถในการวางแอปและเกมที่กำหนดเองบนแผงควบคุม การค้นหาที่ขยายมากขึ้น และการตรวจสอบความเร็วในการดาวน์โหลดและกิจกรรมต่างๆ
นอกจากนี้ ยังมีการประกาศว่ากำลังเตรียมเวอร์ชันหนึ่งของเกมออนไลน์ Fortnite สำหรับ... Linuxโครงการนี้เกี่ยวข้องกับการอัปเกรดระบบป้องกัน EAC (Easy Anti-Cheat) สำหรับ Linux-กำลังดำเนินการจัดตั้งการแจกจ่ายและติดต่อกับผู้ดูแลระบบเพื่อนำความสามารถที่จำเป็นสำหรับระบบป้องกันการโกงไปใช้ Linuxเป็นที่ทราบกันดีว่าการใช้งาน EAC ในอดีตนั้น Linux ไม่ได้ให้การป้องกันการโกงในระดับที่จำเป็น ซึ่งเป็นเหตุผลว่าทำไมผู้พัฒนาเกมหลายรายจึงไม่เพิ่มการรองรับเข้าไป LinuxEAC เวอร์ชันใหม่ใช้กลไกความปลอดภัยมาตรฐานที่จัดเตรียมโดยเคอร์เนล แทนที่จะใช้โมดูลเคอร์เนลของตัวเอง Linuxและระบบป้องกันการโกงนั้นทำงานในรูปแบบบริการ systemd
ข้อกำหนดที่หน่วยงานแจกจ่ายต้องปฏิบัติตามเพื่อให้สามารถใช้ EAC ได้ ได้แก่:
- การโหลด Secure Boot ของเคอร์เนล ไดรเวอร์ และโมดูลเคอร์เนลที่ลงนามด้วยคีย์ที่ได้รับการอนุมัติ ระดับการตรวจสอบการบูตที่เหมาะสมได้รับการรับรองแล้วในระบบ Ubuntuเฟโดรา, บาซไซต์, บลูฟิน, DebianopenSUSE, SUSE, Rocky Linux и AlmaLinux.
- เปิดใช้งาน TPM 2.0 ใน BIOS เพื่อสร้างบันทึกการบูตที่ได้รับการตรวจสอบแล้ว
- การใช้บูตโหลดเดอร์ เช่น systemd-boot และ GRUB ที่รองรับโหมดบูตแบบวัดผลได้ จะช่วยให้คุณตรวจสอบความถูกต้องของการกำหนดค่าและส่วนประกอบที่โหลดได้
- การเปิดใช้งานเทคโนโลยี IOMMU ใน BIOS และเคอร์เนล จะช่วยป้องกันอุปกรณ์ฮาร์ดแวร์ที่จงใจโกงไม่ให้เข้าถึงหน่วยความจำของเกม
- เปิดใช้งานโหมดล็อกดาวน์ในเคอร์เนล ซึ่งจำกัดการเข้าถึงเคอร์เนลในระดับรูทและบล็อกเส้นทางบายพาส UEFI Secure Boot (จำกัดการเข้าถึง /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, โหมดดีบัก kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), อินเทอร์เฟซ ACPI บางส่วนและรีจิสเตอร์ CPU MSR บล็อกการเรียก kexec_file และ kexec_load ห้ามการเปลี่ยนไปใช้โหมดสลีป จำกัดการใช้ DMA สำหรับอุปกรณ์ PCI ห้ามการนำเข้าโค้ด ACPI จากตัวแปร EFI และป้องกันการจัดการพอร์ต I/O)
- ปิดใช้งานกลไก Kexec ในเคอร์เนล ซึ่งใช้ในการเรียกใช้เคอร์เนลใหม่จากเคอร์เนลเก่าโดยไม่ต้องรีบูตระบบทั้งหมด
- รองรับการใช้งาน LSM hooks (Linux โมดูลรักษาความปลอดภัย (Security Module) ใน BPF สำหรับเชื่อมต่อโปรแกรม eBPF ที่ควบคุมการเข้าถึงและตรวจสอบการทำงานของกระบวนการ (เพื่อป้องกันการอ่านและการแก้ไขหน่วยความจำของเกม รวมถึงตรวจสอบการทำงานของระบบป้องกันการโกง)
นักพัฒนา Ubuntu ได้เริ่มหารือเกี่ยวกับข้อกำหนดที่เผยแพร่แล้ว โดยคำนึงถึงประสบการณ์เชิงลบในอดีตเกี่ยวกับการละเมิดความเป็นส่วนตัวของผู้ใช้ Windows (EAC แอบรันโค้ดบนวงแหวนป้องกันชั้นที่ศูนย์ และส่งข้อมูลไปยังภายนอก) серверы (การดำเนินการนี้สามารถทำได้โดยไม่ได้รับความยินยอมโดยชัดแจ้งจากผู้ใช้ และยังคงอยู่ในระบบแม้หลังจากถอนการติดตั้งเกมแล้ว) ข้อกังวลยังรวมถึงพื้นที่เสี่ยงต่อการโจมตีจากมัลแวร์ที่เพิ่มขึ้น และความเชื่อมโยงกับบริษัท Tencent ของจีน (ซึ่งเป็นเจ้าของ 40% ของ Ecic Games) ซึ่งอาจสนใจที่จะสอดแนมผู้ใช้ จึงมีการเสนอให้งดการเผยแพร่แพ็กเกจ EAC ผ่านทางแหล่งเก็บข้อมูลหลัก แจ้งให้ผู้ใช้ทราบถึงความเสี่ยงที่อาจเกิดขึ้น และจัดเตรียมการกำหนดค่าการบูตแยกต่างหากสำหรับผู้ที่จำเป็นต้องใช้งาน EAC
ที่มา: opennet.ru
