

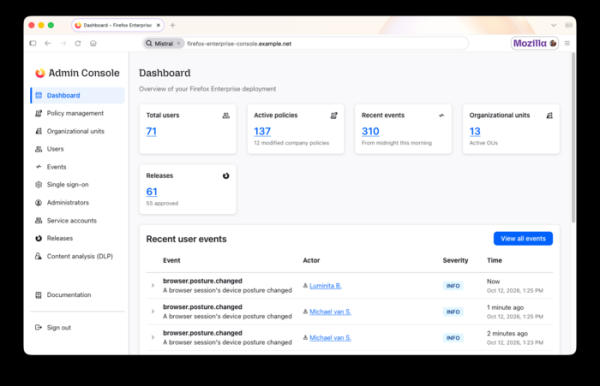
Компанія Mozilla представила новий продукт - Firefox Enterprise, окрему збірку Firefox, призначену для використання на підприємствах і надає розширені можливості для централізованого управління та контролю за діями співробітників. Складання Firefox Enterprise 158 засноване на випуску Firefox 158, реліз якого запланований на сьогоднішній вечір. Управління браузерами на робочих станціях здійснюється через web-консоль адміністратора, яку можна запустити на власному устаткуванні без прив'язки до зовнішніх хмарних сервісів.
Підтримується передача інформації про події в розгорнуті на підприємстві платформи аналізу подій безпеки (SIEM - Security Information and Event Management), визначення правил доступу в прив'язці до користувачів і пристроїв, автентифікація через системи єдиного входу (SSO), обмеження доступу на рівні доменів і дій у брузері (наприклад, відключення функцій оновлень, віддалена зміна налаштувань та збирання телеметрії.
Основні особливості Firefox Enterprise:
- Керування користувачами та сеансами через консоль адміністратора. Об'єднання користувачів у групи з різними рівнями доступу. Створення правил аналізу контенту та рецензування логів аудиту.
- Можливість роботи в браузері лише після аутентифікації з використанням свого корпоративного облікового запису. Підтримується інтеграція з SSO та провайдерами аутентифікації, які використовують протокол
OpenID Connect (OIDC). Можливе застосування двофакторної автентифікації. Після перезапуску або закриття браузера сеанс завершується та потрібен повторний вхід. Адміністратор може віддалено розірвати сеанс, наприклад, у разі крадіжки ноутбука.
- Окрема тема оформлення та елементи бренду. Стилізація оформлення з урахуванням корпоративного стилю та відображення у браузері логотипу підприємства.
- Відключення звернень до сервісів Mozilla на користь власних сервісів підприємства, які забезпечують керування браузером та оновленнями.
- Передача в консоль адміністратора даних про стан пристрою, включаючи дані про операційну систему, шифрування дисків, запущені програми для підтримки безпеки, підключення до домену Active Directory, встановлені додатки та відомості про мережне підключення. Адміністратор може прив'язати можливість роботи в браузері параметрів системного оточення.
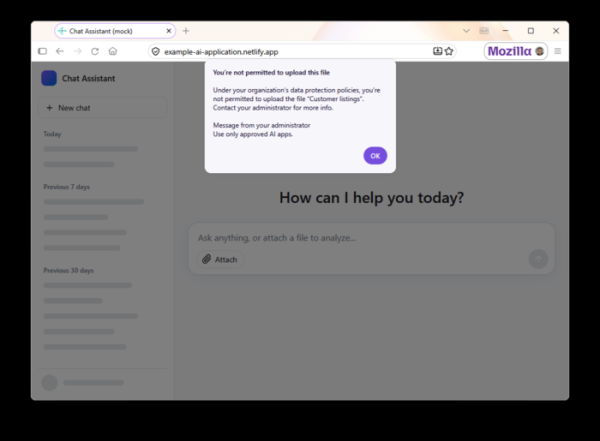
- Можливості для запобігання витоку даних (DLP - Data Loss Prevention) - адміністратор може налаштувати блокування або виведення попередження при спробах вставки з буфера обміну, вивантаження та завантаження файлів, виведення на друк сторінок із певних сайтів. Наприклад, може бути заборонена вставка з буфера обміну в недозволені AI-інструменти. Вбудовані DLP-перевірки виконуються на стороні браузера пристрою користувача, тобто. контент не надсилається для інспектування по мережі, але можна підключити і відправлення даних на зовнішні DPL-системи. Виявлені порушення правил відображаються у консолі адміністратора.

- Підтримується додавання на важливі сторінки водяних знаків, що містять email-співробітника та час операції. Подібні мітки можуть бути використані при розслідуванні джерела витоку інформації. Параметри водяних знаків та сайти, поверх яких вони додаються, налаштовуються адміністратором.
- Режим посиленого захисту (Lockdown), при якому при доступі до сайтів, що не заслуговують на довіру, відключається JIT-компіляція JavaScript, блокується виконання Worker-ів, забороняється нешифровані звернення через HTTP і забезпечується ізоляція роботи з сайтом в окремому контейнері.
- Шифрування даних профілю, таких як історія відвідувань, дані web-форм, облікові дані та токени TLS-сеансів. Доступ до скопійованого зашифрованого профілю можливий лише за наявності ключа, наданого адміністратором.
- Можливість доступу до внутрішніх сайтів та web-додатків компанії з особистих пристроїв користувача без встановлення окремого VPN, використовуючи проксі, що розгортається на підприємстві.
- Більше 130 централізовано керованих політик, зміна багатьох з яких не потребує перезапуску браузера. Наприклад, через політики можна змінювати налаштування, пов'язані з проксі, фільтрацією сайтів, Cookie, роботи лише через HTTPS, режимом Lockdown та параметрами додатків.
- Можливість визначення мінімально допустимої версії браузера та відстеження встановлення оновлень на системах співробітників.
- Підтримка передачі інформації про події, такі як завантаження файлів, виведення на друк, встановлення доповнень, відкриття небезпечних сайтів та спроби перегляду заблокованих сайтів, помічених у БД Safe Browsing. Звіт про подібні події відображається в інтерфейсі адміністратора.
- Адміністратор може блокувати та дозволяти використання браузерних доповнень у прив'язці до їх типу, сайтів та повноважень користувачів. Також можна заборонити вимкнення автооновлення доповнень, використовувати окремий сервер для доставки нових версій доповнень, заборонити зміну налаштувань доповнень для окремих сайтів та вибрати з якими сайтами застосовувати певні доповнення.
Джерело: opennet.ru
