

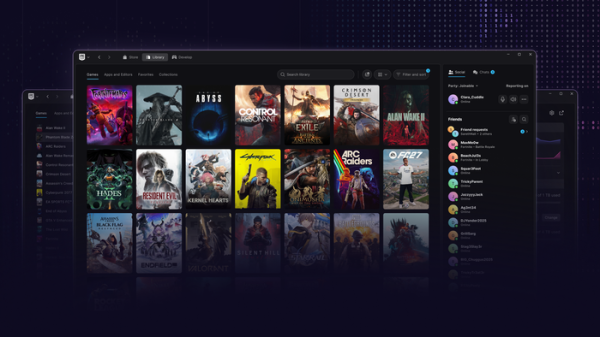
Epic Games avvalroq va'da qilingan platforma qo'llab-quvvatlashiga ega yangi Epic Games Launcher’ning oldindan ko'rish versiyasini taqdim etdi. LinuxYangi versiyada shuningdek, yangilangan dizayn, qisqartirilgan ishga tushirish vaqti, integratsiyalashgan ovozli chat, o'yinlarni ishga tushirishni boshqarish uchun yagona sahifa, panelga maxsus ilovalar va o'yinlarni joylashtirish imkoniyati, kengaytirilgan qidiruv, yuklab olish tezligi va faollikni kuzatish imkoniyati mavjud.
Bundan tashqari, Fortnite onlayn o'yinining versiyasi tayyorlanayotgani e'lon qilindi LinuxUshbu loyiha EAC (Easy Anti-Cheat) himoya tizimini yangilashni o'z ichiga oladi Linux- firibgarlikka qarshi tizimlar uchun zarur bo'lgan imkoniyatlarni amalga oshirish uchun distribyutorlar va texnik xizmat ko'rsatuvchilar bilan aloqalar o'rnatilmoqda LinuxTa'kidlanishicha, EACning eski tatbiqi Linux firibgarlikka qarshi himoyaning zarur darajasini ta'minlamaydi, shuning uchun ko'plab o'yin ishlab chiquvchilari qo'llab-quvvatlashni qo'shmaydilar LinuxEAC ning yangi versiyasi o'zining yadro moduli o'rniga yadro tomonidan taqdim etilgan standart xavfsizlik mexanizmlaridan foydalanadi. Linux, va anti-cheatning o'zi tizimli xizmat sifatida ishlaydi.
EAC dan foydalanish uchun distributivlar bajarishi kerak bo'lgan talablar orasida:
- Tasdiqlangan kalitlar bilan imzolangan yadro, drayverlar va yadro modullarining xavfsiz yuklanishi. Tasdiqlangan yuklashning kerakli darajasi allaqachon ta'minlangan. Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Tasdiqlangan yuklash jurnalini yaratish uchun BIOS-da TPM 2.0 ni faollashtiring.
- O'lchangan yuklash rejimini qo'llab-quvvatlaydigan systemd-boot va GRUB kabi yuklash vositalaridan foydalanish, bu sizga konfiguratsiya va yuklangan komponentlarning haqiqiyligini tasdiqlash imkonini beradi.
- BIOS va yadroda IOMMU texnologiyasini faollashtirish, bu esa firibgar apparat qurilmalarining o'yin xotirasiga kirishiga to'sqinlik qiladi.
- Yadroda Lockdown rejimini yoqadi, bu yadroga ildiz kirishni cheklaydi va UEFI Secure Boot aylanib o'tish yo'llarini bloklaydi (/dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug rejimi, mmiotrace, tracefs, BPF, PCMCIA CIS (Karta ma'lumotlari tuzilishi), ba'zi ACPI interfeyslari va CPU MSR registrlariga kirishni cheklaydi, kexec_file va kexec_load chaqiruvlarini bloklaydi, uyqu rejimiga o'tishni taqiqlaydi, PCI qurilmalari uchun DMA foydalanishni cheklaydi, EFI o'zgaruvchilaridan ACPI kodini import qilishni taqiqlaydi va I/O portlarini boshqarishni oldini oladi).
- Tizimni to'liq qayta ishga tushirmasdan eski yadrodan yangi yadroni ishga tushirish uchun ishlatiladigan yadrodagi Kexec mexanizmini o'chirib qo'yish.
- LSM ilgaklarini qo'llab-quvvatlash (Linux Xavfsizlik moduli) BPF-da kirishni boshqaradigan va jarayonlarning ishlashini kuzatadigan eBPF dasturlarini ulash uchun (o'yin xotirasini o'qish va o'zgartirishni blokirovka qilish, shuningdek, firibgarlikka qarshi tizimning faoliyatini tekshirish uchun).
Ishlab chiquvchilar Ubuntu foydalanuvchi maxfiyligini buzishning o'tmishdagi salbiy tajribasini hisobga olgan holda, e'lon qilingan talablarni muhokama qilishni allaqachon boshlaganlar Windows (EAC himoya halqasining nolinchi qismida maxfiy ravishda kodni bajardi, ma'lumotlarni tashqi qurilmalarga uzatdi serverlar (Bu foydalanuvchining aniq roziligisiz amalga oshirilishi va o'yin o'chirilgandan keyin tizimda qolishi mumkin.) Xavotirlarga zararli dasturlarning hujum qilish maydonining ko'payishi va foydalanuvchilarni josuslik qilishdan manfaatdor bo'lishi mumkin bo'lgan Xitoyning Tencent kompaniyasiga (Ecic Gamesning 40 foiziga egalik qiluvchi) ulanish ham kiradi. EAC paketlarini asosiy omborlar orqali tarqatmaslik, foydalanuvchilarni potentsial xavflar haqida xabardor qilish va EACni ishga tushirishi kerak bo'lganlar uchun alohida yuklash konfiguratsiyasini taqdim etish taklif qilinmoqda.
Manba: opennet.ru
