

Microsoft Litebox loyihasining birinchi versiyasini chiqardi, u kutubxona (Library OS) sifatida amalga oshiriladigan xavfsizlikka yo'naltirilgan operatsion tizimni ishlab chiqadi. Ushbu yondashuv operatsion tizim xizmatlarini tashqi OT yadrosiga tizim chaqiruvlarini talab qilish o'rniga to'g'ridan-to'g'ri ilovalarga joylashtiradi. Litebox dasturlar yoki yadrolar ichida qo'shimcha izolyatsiya qatlami sifatida ishlatilishi mumkin, bu esa keraksiz yadro funksiyalari yoki API-larga kirishni bloklaydi. Loyiha kodi Rust tilida yozilgan va MIT litsenziyasi ostida ochiq kodli hisoblanadi.
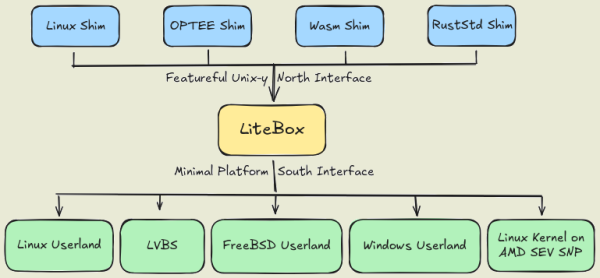
Litebox so'rovlarni tashqi APIlarga tarjima qiladigan izolyatsiya qatlamiga ega ilova ulanadigan kutubxonani taqdim etadi. Bunday tashqi APIlar yadro bo'lishi mumkin. Linux, himoyalangan izolyatsiya qilingan muhitlar OP-TEE (Ochiq ko'chma ishonchli ijro muhiti), Webassembly muhitlari yoki RustStd standart kutubxonasi.
Litebox orqali yaratilgan minimalist platforma ilovalarni ishga tushirish uchun mos keladi. Linux и Windows, ichki yadrolar Linux va LVBS (Linux Virtualizatsiya asosidagi xavfsizlik). Litebox uchun qo'llanilishi mumkin bo'lgan sohalar orasida o'zgartirilmagan holda ishga tushirishni ta'minlash kiradi. Linux- dasturlarda Windows, ijro izolyatsiyasi Linux- yadroli tizimlardagi ilovalar Linux, xotira shifrlash uchun AMD SEV SNP ustida dasturlarni ishga tushirish, OP-TEE dasturlarini ishga tushirish Linux va LVBS konsepsiyasidan foydalangan holda izolyatsiya (alohida yadro komponentlarini himoya qilish uchun apparat virtualizatsiyasidan foydalanish) Linuxmasalan, modullarning haqiqiyligini va kirishni boshqarishni boshqarish uchun ishlatiladi).
Manba: opennet.ru
