

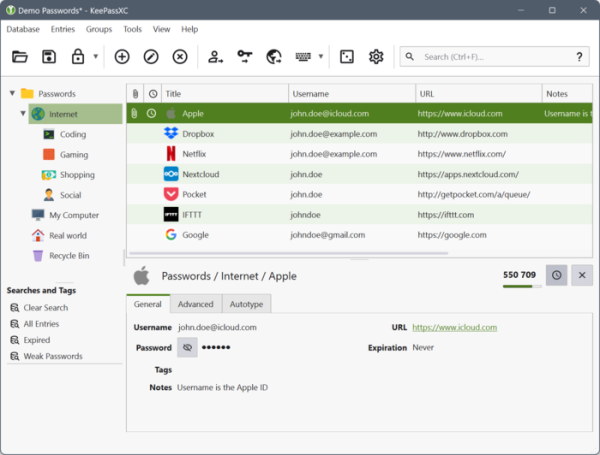
KeePassXC 2.8.0, một trình quản lý mật khẩu mã nguồn mở, đa nền tảng, đã được phát hành. Nó cung cấp các công cụ để lưu trữ an toàn các mật khẩu thông thường, mật khẩu dùng một lần (TOTP), khóa SSH và các thông tin khác mà người dùng coi là bí mật. Dữ liệu có thể được lưu trữ cả trong bộ nhớ được mã hóa cục bộ và bộ nhớ đám mây bên ngoài. Mã nguồn của dự án được viết bằng C++ sử dụng thư viện Qt và được phân phối theo giấy phép GPLv2 và GPLv3. Các bản dựng sẵn sàng sử dụng có sẵn cho Linux (AppImage, Flatpak, Ubuntu PPA, Snap), Windows и macOS.
HÃY TÌM HIỂU:
- Làm việc với cơ sở dữ liệu ở định dạng KDBX. Lưu trữ dữ liệu được mã hóa. Khả năng đính kèm tệp và thuộc tính tùy chỉnh vào các bản ghi mật khẩu đã lưu.
- Sắp xếp thông tin thành các nhóm. Hệ thống tìm kiếm tích hợp. Tự động điền mật khẩu cho ứng dụng. Quản lý bằng dòng lệnh (keepassxc-cli).
- Một trình tạo mật khẩu an toàn. Lưu trữ và tạo mật khẩu dùng một lần (TOTP). Phân tích chất lượng mật khẩu đã lưu và tạo báo cáo thống kê.
- Tích hợp với Chrome, Mozilla Firefox, Edge, Chromium, Vivaldi, Brave và Tor Browser. Hỗ trợ xác thực Passkeys thông qua tích hợp trình duyệt.
- Hỗ trợ nhập cơ sở dữ liệu mật khẩu từ các định dạng CSV, 1Password, Bitwarden, Proton Pass và KeePass1. Xuất sang các định dạng CSV, XML và HTML.
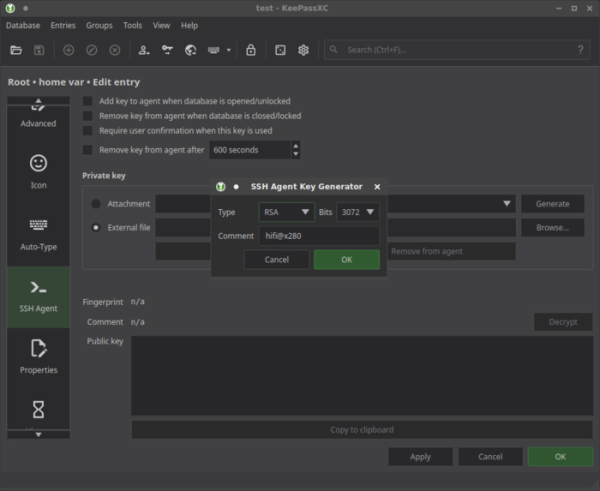
- Hỗ trợ YubiKey và OnlyKey. Tích hợp SSH Agent. Chia sẻ cơ sở dữ liệu KeeShare.
Hỗ trợ cho FreeDesktop.org Secret Service, ví dụ, để sử dụng thay thế cho GNOME keyring. Hỗ trợ các thuật toán mã hóa Twofish và ChaCha20.
Những thay đổi chính trong phiên bản mới:
- Chuyển đổi giao diện đồ họa từ Qt5 sang Qt6.
- Khả năng sử dụng tính năng tự động điền mật khẩu trong các ứng dụng trên môi trường dựa trên Wayland sử dụng cổng thông tin XDG.
- Hỗ trợ tùy chỉnh phím tắt.
- Khả năng đồng bộ hóa cơ sở dữ liệu với các hệ thống bên ngoài và hỗ trợ sử dụng các tiện ích bên ngoài để nhập dữ liệu.
- Chế độ mở khóa nhanh Polkit Linux.
- Tạo các cụm ARM64 cho Windows và các cụm ARM64 thử nghiệm ở định dạng AppImage cho Linux.
- Hãy chuyển sang lưu trữ các tệp trạng thái ứng dụng trong thư mục ~/.local/state/ (XDG_STATE_HOME) thay vì ~/.cache (XDG_CACHE_HOME).
- Hỗ trợ tạo khóa RSA, ECDSA và Ed25519 cho SSH Agent.
- Cải thiện khả năng tích hợp với máy tính để bàn của các assembly ở định dạng AppImage.
- Đã triển khai tính năng nhập khóa SSH, mật khẩu Wi-Fi và các bản ghi thuộc loại không xác định từ Proton Pass.
- Lỗ hổng bảo mật (CVE-2026-69150) có thể dẫn đến việc truy cập bộ nhớ sau khi bộ nhớ đã được giải phóng khi nhập một tệp KDB được tạo đặc biệt đã được khắc phục.
Nguồn: opennet.ru
