

Mỗi lần chuyển đổi sang tiêu chuẩn liên lạc di động mới hơn không chỉ có nghĩa là tốc độ trao đổi dữ liệu được tăng lên mà còn giúp kết nối trở nên đáng tin cậy hơn và được bảo vệ khỏi sự truy cập trái phép. Để làm điều này, họ tận dụng các lỗ hổng được tìm thấy trong các giao thức trước đó và sử dụng các phương pháp xác minh bảo mật mới. Về vấn đề này, giao tiếp sử dụng giao thức 5G hứa hẹn sẽ đáng tin cậy hơn so với giao tiếp sử dụng giao thức 4G (LTE), tuy nhiên, không loại trừ khả năng phát hiện ra các lỗ hổng “5G” trong tương lai. Tương tự như vậy, nhiều năm hoạt động của 4G cũng không giúp giao thức này bộc lộ nhiều lỗ hổng mới. Một ví dụ gần đây để khẳng định luận điểm này là nghiên cứu của các chuyên gia bảo mật Hàn Quốc, họ đã phát hiện ra 4 lỗ hổng nguy hiểm mới trong giao thức 36G.
Các nhà nghiên cứu tại Viện Khoa học và Công nghệ Tiên tiến Hàn Quốc (KAIST) đã áp dụng phương pháp tương tự được sử dụng để tìm ra các lỗ hổng trong giao thức (mạng) LTE, cũng như phương pháp được sử dụng để tìm ra các giải pháp có vấn đề trong phần mềm máy tính cá nhân. may chủPhương pháp kiểm thử mờ (fuzzing) này bao gồm việc tấn công (tải) một hệ thống bằng một chuỗi dữ liệu không chính xác, không mong đợi hoặc ngẫu nhiên. Sau khi tải, phản hồi của hệ thống được nghiên cứu, và các kịch bản phòng thủ hoặc leo thang tấn công được phát triển. Công việc này có thể được thực hiện bán tự động, giao cho hệ thống triển khai quá trình truyền và nhận dữ liệu, trong khi các kịch bản tấn công và phân tích dữ liệu nhận được được phát triển thủ công. Ví dụ, các chuyên gia của KAIST đã phát triển tiện ích LTEFuzz để kiểm tra tính bảo mật của giao thức LTE và tìm kiếm các lỗ hổng, nhưng họ cam kết không phát hành công khai, chỉ cung cấp cho các nhà sản xuất thiết bị và nhà mạng viễn thông.
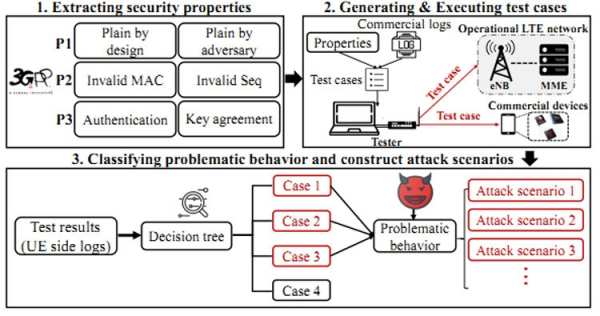
Sử dụng LTEFuzz, hơn 50 lỗ hổng đã được phát hiện, trong đó có 36 lỗ hổng hoàn toàn mới. Phương pháp này cho phép chúng tôi tìm ra 15 lỗ hổng đã được biết đến, điều này đã xác nhận tính đúng đắn của công nghệ đã chọn (nếu đã biết, tại sao chúng không bị đóng?). Thử nghiệm được thực hiện trên mạng của hai nhà khai thác giấu tên và hợp tác với họ nên người dùng thông thường không bị ảnh hưởng. Và rất nhiều điều thú vị đã được hé lộ. Có thể nghe thuê bao, đọc dữ liệu khi trao đổi trạm gốc với thiết bị, gửi SMS giả, chặn cuộc gọi đến, ngắt kết nối thuê bao khỏi mạng, quản lý lưu lượng và làm nhiều hơn thế. Các chuyên gia của KAIST đã thông báo cho các nhà cung cấp và các tổ chức 3GPP và GSMA về tất cả các lỗ hổng được tìm thấy, bao gồm cả “lỗ hổng” trong thiết bị của các trạm gốc di động.
Nguồn: 3dnews.ru
