

Các nhà nghiên cứu từ Đại học Công nghệ Graz (Áo) đã xác định một loạt các cuộc tấn công kênh phụ (PDF) được thực hiện thông qua các cơ chế giám sát thay đổi hệ thống tệp. Các cuộc tấn công này cho phép giám sát hoạt động của người dùng khác bằng cách phân tích các sự kiện truy cập tệp và thư mục thông qua các API như inotify. Linux, FileObserver trong Android, ReadDirectoryChangesW trong Windows và các sự kiện hệ thống tập tin trong macOSThông tin thu được có thể được sử dụng để tái tạo lại thao tác nhập bàn phím của người dùng, xác định những trang web nào đang được mở hoặc thực hiện các cuộc tấn công clickjacking bằng cách chồng nội dung lên cửa sổ đang hoạt động ngay trước khi nhấp chuột. Mã nguồn thực hiện các phương pháp tấn công được công bố theo giấy phép MIT.
Phương pháp tấn công đầu tiên được trình bày trong Linux Điều này là do khả năng xác định quyền truy cập vào các tệp trong một thư mục mà không thể đọc hoặc giám sát trực tiếp. Sử dụng chức năng inotifywatch, bạn có thể theo dõi gián tiếp các thay đổi tệp trong một thư mục bằng cách giám sát chính thư mục đó.
Người dùng không có quyền quản trị không có quyền truy cập trực tiếp để đọc nội dung hoặc giám sát hoạt động của thiết bị /dev/input/event4, thiết bị này ghi lại các sự kiện nhập liệu từ bàn phím. Tuy nhiên, các sự kiện xảy ra với tệp /dev/input/event4 ảnh hưởng đến trạng thái của thư mục cha và có thể được giám sát bằng cách theo dõi các thay đổi siêu dữ liệu cho thư mục /dev/input. Các thay đổi về trạng thái của /dev/input/event4 xảy ra khi dữ liệu được nhập và độ trễ giữa các sự kiện được ghi lại thông qua inotify tương quan với độ trễ giữa các lần nhấn phím trên bàn phím.
Bằng cách sử dụng các phương pháp phân tích thống kê và tính đến việc độ trễ giữa các lần nhấn phím khi gõ phụ thuộc vào bố cục các phím trên bàn phím, có thể tái tạo lại thông tin đã nhập với một mức độ chính xác nhất định. Ví dụ, thời gian phản ứng khi nhập chữ "F" nhanh hơn so với khi nhập "Q" hoặc "X" vì nó yêu cầu ít chuyển động ngón tay hơn. Các lần nhấn phím lặp lại và các lần nhấn phím liền kề cũng nhanh hơn (chữ "s" sau chữ "a" được nhấn nhanh hơn đáng kể so với chữ "g" sau chữ "s").
Phương pháp này cũng có thể được sử dụng để tái tạo dữ liệu đầu vào trong các phiên SSH khi hai người dùng khác nhau kết nối đến cùng một máy chủ SSH. Trong trường hợp này, một người dùng có thể theo dõi các sự kiện được tạo ra bởi dữ liệu đầu vào của người dùng kia bằng cách theo dõi tệp thiết bị /dev/pts. Vấn đề này đã được giải quyết trong các bản cập nhật kernel tháng Giêng 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 và 6.18.3 bằng cách vô hiệu hóa việc tạo các sự kiện ACCESS và MODIFY cho thư mục cha khi truy cập hoặc sửa đổi các tệp đặc biệt bên trong nó.
Phương pháp tấn công thứ hai cho phép xác định thời điểm hệ thống con Polkit hiển thị hộp thoại xác thực bằng cách theo dõi tệp thực thi /usr/bin/pkexec. Tại thời điểm này, kẻ tấn công có thể tạo một cửa sổ giả mạo, được thiết kế giống với hộp thoại nhập mật khẩu, và hiển thị nó đè lên cửa sổ nhập mật khẩu thật. Người dùng không biết về sự thay thế này sau đó có thể nhập mật khẩu để xác nhận thao tác trong cửa sổ của kẻ tấn công. Cuộc tấn công này đã được chứng minh trên các bản phân phối chạy môi trường máy tính để bàn KDE Plasma.
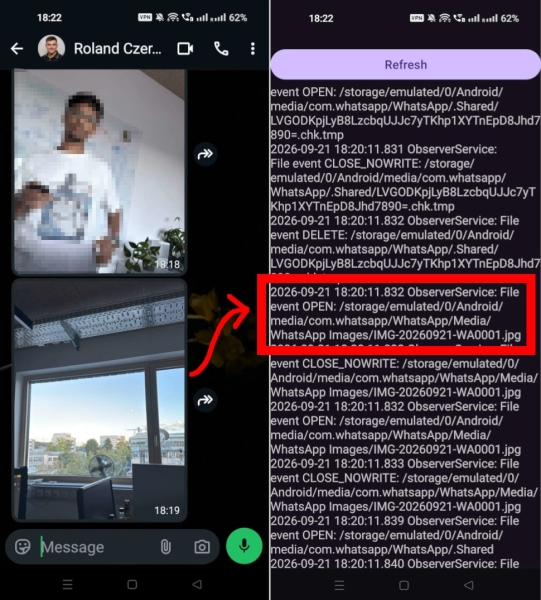
Được cung cấp bởi nền tảng Android API FileObserver có thể được sử dụng để giám sát hoạt động của tập tin trong các thư mục riêng tư của các ứng dụng khác. Ví dụ, bằng cách phân tích hoạt động trong thư mục /sdcard/.AndroidTại /media/com.whatsapp/WhatsApp, bạn có thể theo dõi việc xóa, gửi và nhận các tập tin, video hoặc hình ảnh trong WhatsApp, cũng như tìm hiểu tên của các tập tin đã gửi hoặc nhận.
В Windows Hóa ra, việc bật tính năng theo dõi sự kiện cho thư mục gốc (C:\) sẽ truyền tải thông tin, bao gồm cả đường dẫn đầy đủ của tệp, về bất kỳ sự kiện nào với tất cả các tệp trong hệ thống tệp, bất kể quyền truy cập tệp. Các nhà nghiên cứu đã chứng minh khả năng sử dụng tính năng này để theo dõi theo thời gian thực những trang web mà người dùng mở trong Firefox (đối với cơ sở dữ liệu và bộ nhớ đệm IndexedDB trong Firefox, một thư mục riêng biệt với tên trang web được tạo cho mỗi trang web và quyền truy cập vào thư mục này có thể được theo dõi). Phản hồi của Microsoft về vấn đề bảo mật này đã được đề cử giải thưởng Pwnies Award 2026 cho Phản hồi mới nhất từ nhà cung cấp, vì ban đầu đại diện công ty tuyên bố rằng đây không phải là lỗ hổng bảo mật mà là một tính năng chưa được ghi nhận.
Nguồn: opennet.ru
