

Epic Games 发布了全新 Epic Games 启动器的预览版,其中包含了之前承诺的平台支持功能。 Linux新版本还采用了全新的设计,缩短了启动时间,集成了语音聊天功能,使用单个页面管理游戏启动,可以在面板上放置自定义应用程序和游戏,扩展了搜索功能,并增加了下载速度和活动监控功能。
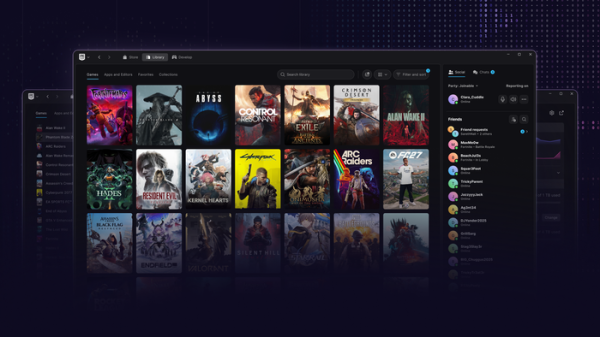
此外,官方还宣布正在准备一款适用于日本的在线游戏《堡垒之夜》。 Linux该项目涉及对EAC(简易反作弊)保护系统进行升级。 Linux正在与维护者建立联系并制定分发方案,以实现反作弊系统所需的功能。 Linux值得注意的是,EAC 的旧实现方式是…… Linux 它无法提供所需的防作弊保护级别,这就是为什么许多游戏开发商不添加支持的原因。 Linux新版 EAC 使用内核提供的标准安全机制,而不是它自己的内核模块。 Linux反作弊程序本身作为 systemd 服务运行。
要使用EAC,分发必须满足以下要求:
- 使用经批准的密钥对内核、驱动程序和内核模块进行安全启动加载。已确保启动过程达到适当的验证级别。 UbuntuFedora、Bazzite、Bluefin DebianopenSUSE、SUSE Rocky Linux и AlmaLinux.
- 在 BIOS 中激活 TPM 2.0 以创建已验证的启动日志。
- 使用支持测量启动模式的引导加载程序,例如 systemd-boot 和 GRUB,这样就可以确认配置和已加载组件的有效性。
- 在 BIOS 和内核中激活 IOMMU 技术,防止作弊硬件设备访问游戏内存。
- 启用内核中的锁定模式,限制对内核的 root 访问权限,并阻止 UEFI 安全启动绕过路径(限制对 /dev/mem、/dev/kmem、/dev/port、/proc/kcore、debugfs、kprobes 调试模式、mmiotrace、tracefs、BPF、PCMCIA CIS(卡信息结构)、某些 ACPI 接口和 CPU MSR 寄存器的访问,阻止 kexec_file 和 kexec_load 调用,禁止切换到睡眠模式,限制 PCI 设备的 DMA 使用,禁止从 EFI 变量导入 ACPI 代码,并防止操作 I/O 端口)。
- 禁用内核中的 Kexec 机制,该机制用于在不完全重启系统的情况下从旧内核启动新内核。
- 支持 LSM 钩子(Linux BPF 中的安全模块)用于连接控制访问和监控进程运行的 eBPF 程序(以阻止读取和修改游戏内存,以及检查反作弊系统的活动)。
开发人员 Ubuntu 我们已经开始讨论已公布的要求,并考虑到过去侵犯用户隐私的负面经验。 Windows (EAC秘密地在零层防护环上执行代码,并将数据传输到外部) 伺服器 (这无需用户明确同意即可完成,并且在游戏卸载后仍会保留在系统中。)此外,还存在其他担忧,例如恶意软件攻击面扩大,以及与中国公司腾讯(持有 Ecic Games 40% 的股份)的关联,后者可能对监视用户感兴趣。建议不要通过主软件仓库分发 EAC 软件包,告知用户潜在风险,并为需要运行 EAC 的用户提供单独的启动配置。
来源: opennet.ru
