

欢迎来到本课程的第三课 。 上 我们已经部署了进行实验室工作所需的模型。 在本课中,我们将了解使用日志的基本原则 ,让我们熟悉事件处理程序,并考虑保护日志的机制。 理论部分以及视频课程的完整录音位于剪辑下方。
为了从设备收集日志,它们必须向 FortiAnalyzer 注册。 有两种注册选项。
- 第一个选项是激活正在注册的设备上的“将日志发送到 FortiAnalyzer”选项并指定其 IP 地址。 此后,请求将发送到 FortiAnalyzer 以注册该设备。 管理员必须确认或拒绝收到的请求。 如果启用了管理域技术,FortiGate 可以添加到主 ADOM(称为 root,我们在上一课中使用过)和用于 FortiGate 设备的自行创建的 ADOM。
- 第二个选项是所谓的设备注册向导。 设备注册发生在 FortiAnalyzer 本身上。 要注册,您需要有关所注册设备的信息 - 序列号、IP 地址、设备类型和操作系统版本。 如果数据验证成功,设备将被添加到 FortiAnalyzer 列表中。 如果启用管理域技术,设备将自动注册到适当的管理域。 如果您创建了多个类似的管理域,则需要从要添加设备的管理域中注册设备。
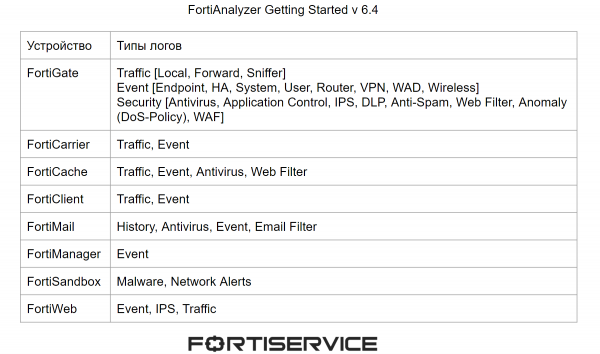
每个设备都会生成不同类型的日志。 Fortinet 设备可以生成的主要日志类型如下图所示。
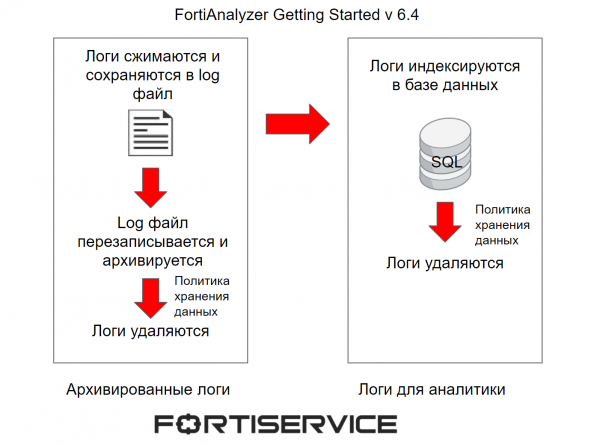
我们已经在上一课中讨论了日志的初始处理,但我认为值得回顾一下。 FortiAnalyzer 接收到的日志被压缩并保存在日志文件中。 当该文件达到一定大小时,它将被覆盖并存档。 此类日志称为归档日志。 它们被视为离线日志,因为它们无法实时分析。 它们只能以 RAW 格式查看。 管理域的数据保留策略决定了此类日志将在 FortiAnalyzer 内存中保留多长时间。
同时,日志在 SQL 数据库中建立索引以支持分析。 这些日志在 FortiAnalyzer 中使用日志视图、FortiView 和报告机制进行实时分析。 管理域的数据保留策略决定了此类日志将在 FortiAnalyzer 内存中保留多长时间。 这些日志从FortiAnalyzer内存中删除后,它们可能会保留为归档日志,但这取决于管理域的数据保留策略。
处理日志的流程示意如下图所示。
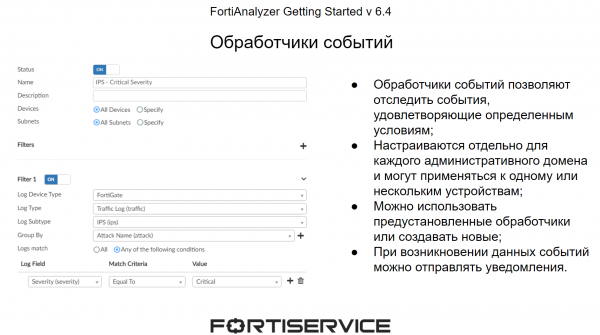
当日志到达设备时,事件处理程序会检查它们。 它们允许您使用预先配置的条件来跟踪感兴趣的事件。 条件设置为 RAW 格式日志中包含的参数。 系统为每个管理域提供一组预定义事件,但如果需要,您可以创建自己的事件处理程序。 事件处理程序的主要好处是,当发生感兴趣的事件时,系统可以通过 SNMP 向电子邮件或系统日志服务器发送通知。 这使您可以对网络上发生的事件做出相当快的反应。
现在我们来谈谈保护日志。 由于日志存储有关网络上发生的情况的重要信息,因此需要保护它们免受各种故障导致的可能丢失以及外部损害。 第一个有助于在发生各种故障时保护日志的技术是 RAID。 它允许您将可用磁盘的空间划分为多个逻辑段,这样,如果一个或多个磁盘发生故障(取决于 RAID 类型),数据也不会丢失。 FortiAnalyzer 中可以使用的主要 RAID 类型如下图所示。
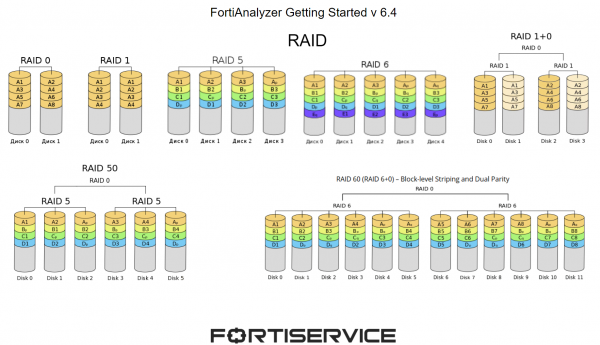
- RAID 0 将信息分布在 2 个或更多磁盘上。 主要目标是速度和性能。 如果一个或多个磁盘发生故障,整个磁盘阵列都会受到影响;
- RAID 1 将信息副本分布在 2 个或更多磁盘上。 如果其中一颗磁盘发生故障,磁盘阵列将继续照常运行;
- RAID 5将信息分布在多个磁盘上,并且在每个所谓的“信息链”中分配一个磁盘用于数据恢复。 如果其中一颗磁盘发生故障,磁盘阵列将继续照常运行;
- RAID 6 的操作方式类似,仅分配了两个磁盘用于恢复数据;
- RAID 10 结合了 RAID 0 和 RAID 1 选项。使用此功能,如果 2 个磁盘出现故障(每个 raid 一个,否则将无法读取信息),您可以继续处理信息;
- RAID 50 结合了 RAID 0 和 RAID 5 的功能。在这种情况下,即使每个 RAID 5 中的一个磁盘发生故障,信息也将继续稳定工作;
- RAID 60 结合了 RAID 0 和 RAID 6 的功能。在这种情况下,即使每个 RAID 6 中的 2 个磁盘出现故障,信息也将继续稳定运行。
下一个机制是日志备份。 有多个备份选项 - 从“日志视图”菜单中,您可以在其中使用特定过滤器来保存必要的日志,或者从“日志浏览”中,您可以从其中下载记录的日志文件。 还可以使用 CLI 界面将日志备份到外部服务器。
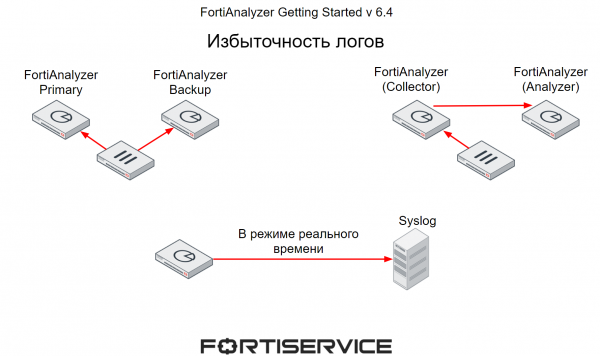
另一种允许您保护日志中包含的重要信息的机制是冗余。 这里也有几个选项。
- 第一种,设备同时将日志发送到 2 个 FortiAnalyzer——其中一个是主分析器,另一个是备份分析器。
- 我们在上一课中已经讨论了第二种方法 - 一个 FortiAnalyzer 在收集器模式下工作并从各种设备收集日志。 根据时间表,收集的日志被发送到以分析器模式运行的FortiAnalyzer。 如果第二个失败,收集器将能够将日志发送到另一个 FortiAnalyzer。
- 第三个选项是将日志从 FortiAnalyzer 传输到外部服务器,例如 Syslog。 在这种情况下,日志的传输将实时发生。
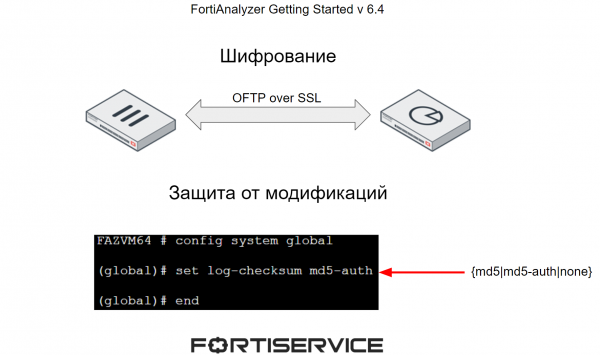
为了保护日志免受损害,使用了两种主要机制:
- FortiAnalyzer与其他设备之间的数据传输通道加密;
- 通过添加校验和来保护日志免遭修改。
该视频教程介绍了上面讨论的理论材料,还讨论了处理日志的实际方面 - 过滤日志、以各种模式查看日志、设置事件处理程序。 喜欢看!
在下一课中,我们将详细了解使用报表的各个方面。 为了避免错过,请订阅我们的 .
您还可以关注以下资源的更新:
来源: habr.com
