

奥地利格拉茨理工大学的研究人员发现了一系列通过文件系统变更监控机制实施的侧信道攻击(PDF)。这些攻击允许攻击者通过分析诸如inotify之类的API中的文件和目录访问事件来监控其他用户的活动。 Linux,FileObserver Android,ReadDirectoryChangesW 在 Windows 以及文件系统事件 macOS获取的信息可用于重构用户键盘输入、确定已打开的网站,或发起点击劫持攻击,在用户点击之前将内容叠加到活动窗口上。实现这些攻击方法的代码以 MIT 许可证发布。
第一种攻击方法在……中进行了演示。 Linux 这是因为该函数能够确定目录中那些无法直接读取或监控的文件的访问权限。使用 inotifywatch 函数,您可以通过监控目录本身来间接跟踪目录中的文件更改。
非特权用户无法直接访问 /dev/input/event4 设备(用于记录键盘输入事件)的内容或监控其活动。但是,/dev/input/event4 文件发生的事件会影响其父目录的状态,可以通过监控 /dev/input 目录的元数据更改来监测这些事件。当输入数据时,/dev/input/event4 的状态会发生变化,通过 inotify 记录的事件之间的延迟与键盘按键之间的延迟相关。
利用统计分析方法,并考虑到打字时按键之间的延迟取决于键盘布局,可以较为准确地重现输入的信息。例如,输入字母“F”的反应时间比输入“Q”或“X”更快,因为输入“F”所需的手指移动更少。重复按键和相邻按键的反应速度也更快(例如,“a”之后的“s”比“s”之后的“g”的按下速度明显更快)。
当两个不同的用户连接到同一个 SSH 服务器时,此方法也可用于重构 SSH 会话中的输入。在这种情况下,一个用户可以通过监控 `/dev/pts` 设备文件来监视另一个用户输入生成的事件。此问题已在 1 月份的内核更新 5.10.248、5.15.198、6.1.160、6.6.120、6.12.65 和 6.18.3 中得到解决,方法是禁用在访问或修改父目录中的特殊文件时生成 ACCESS 和 MODIFY 事件。
第二种攻击方法允许攻击者通过监控 `/usr/bin/pkexec` 可执行文件来确定 Polkit 子系统显示身份验证对话框的时机。此时,攻击者可以创建一个伪装成密码输入对话框的窗口,并将其显示在真实的密码提示框上方。不知情的用户随后可以在攻击者的窗口中输入密码以确认操作。这种攻击已在运行 KDE Plasma 桌面环境的发行版上得到验证。
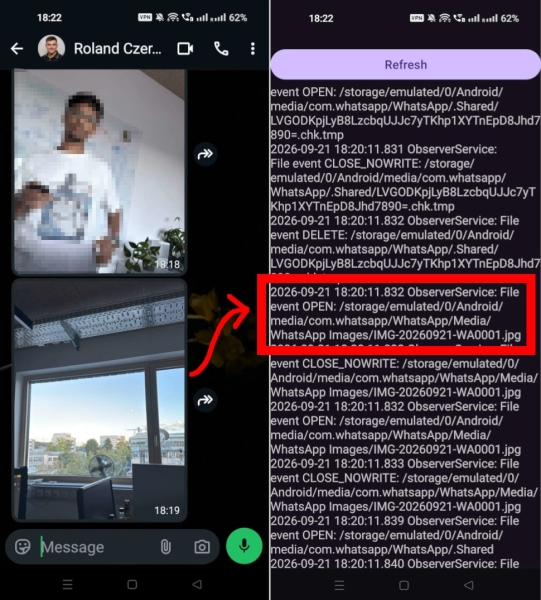
由平台提供 Android FileObserver API 可用于监控其他应用程序私有目录中的文件活动。例如,通过分析 /sdcard/ 目录中的活动。Android通过 /media/com.whatsapp/WhatsApp,您可以跟踪 WhatsApp 中文件、视频或图像的删除、发送和接收情况,以及查找已发送或已接收的文件的名称。
В Windows 事实证明,启用根目录 (C:\) 的事件跟踪功能会传输文件系统中所有文件(无论文件权限如何)的任何事件信息,包括完整的文件路径。研究人员演示了利用此功能实时跟踪用户在 Firefox 中打开的网站的可能性(Firefox 的 IndexedDB 数据库和缓存会为每个网站创建一个以网站名称命名的单独目录,并且可以跟踪对该目录的访问)。微软对此安全问题的回应已被提名为 2026 年 Pwnies 奖“最佳厂商响应奖”,因为该公司代表最初声称这不是漏洞,而是一个未记录的功能。
来源: opennet.ru
