

أصدرت مايكروسوفت الإصدار الأول من مشروع Litebox، الذي يطوّر نظام تشغيل يركز على الأمان، مُنفّذًا كمكتبة (Library OS). يدمج هذا النهج خدمات نظام التشغيل مباشرةً في التطبيقات، بدلاً من الحاجة إلى استدعاءات نظامية لنواة نظام تشغيل خارجية. يمكن استخدام Litebox داخل البرامج أو النوى كطبقة عزل إضافية، مانعًا الوصول إلى وظائف النواة أو واجهات برمجة التطبيقات غير الضرورية. كُتب كود المشروع بلغة Rust وهو مفتوح المصدر بموجب ترخيص MIT.
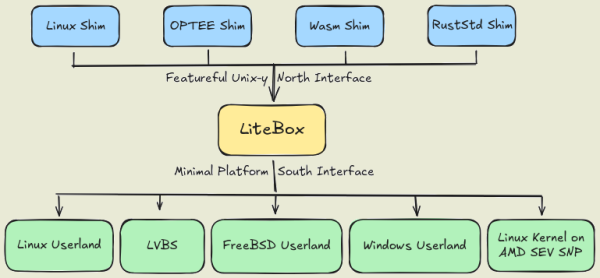
توفر Litebox مكتبة قابلة للتوصيل بالتطبيقات مع طبقة عزل تقوم بترجمة الطلبات إلى واجهات برمجة تطبيقات خارجية. يمكن أن تكون واجهات برمجة التطبيقات الخارجية هذه هي النواة. Linux، بيئات معزولة محمية OP-TEE (بيئة تنفيذ موثوقة محمولة مفتوحة)، بيئات Webassembly أو المكتبة القياسية RustStd.
تُعد المنصة البسيطة التي تم إنشاؤها من خلال Litebox مناسبة لتشغيل التطبيقات. Linux и Windows، النوى المتداخلة Linux و LVBS (Linux الأمان القائم على المحاكاة الافتراضية). تشمل مجالات التطبيق المحتملة لـ Litebox ضمان تشغيل البرامج دون تعديل Linux-برامج في Windowsعزل التنفيذ Linux- تطبيقات على أنظمة ذات نواة Linuxتشغيل البرامج على AMD SEV SNP لتشفير الذاكرة، وتشغيل برامج OP-TEE في Linux والعزل باستخدام مفهوم LVBS (باستخدام المحاكاة الافتراضية للأجهزة لحماية مكونات النواة الفردية) Linux(على سبيل المثال، يستخدم للتحكم في صحة الوحدات النمطية والتحكم في الوصول).
المصدر: opennet.ru
