

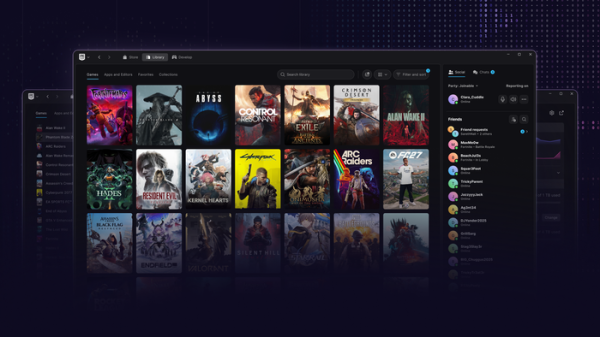
Кампанія Epic Games прадставіла папярэднюю версію новага Epic Games Launcher, у якім рэалізавана абяцаная раней падтрымка платформы Linux. У новай версіі таксама абноўлена афармленне, скарочаны час запуску, дададзены ўбудаваны галасавы чат, прапанавана адзіная старонка для кіравання запускам гульняў, з'явілася магчымасць размяшчаць на панэлі свае прыкладанні і гульні, пашыраны пошук і забяспечаны маніторынг хуткасці і актыўнасці загрузак.
Апроч гэтага абвешчана аб падрыхтоўцы версіі online-гульні Fortnite для Linux. У рамках гэтага праекту вядзецца мадэрнізацыя сістэмы абароны EAC (Easy Anti-Cheat) для Linux-дыстрыбутываў і наладжваюцца кантакты з суправаджаючымі для рэалізацыі неабходных для антычыт-сістэм магчымасцяў у Linux. Адзначаецца, што старая рэалізацыя EAC для Linux не забяспечвае належны ўзровень антычыць-абароны, з-за чаго многія распрацоўшчыкі гульняў не дадаюць падтрымку Linux. У новай рэдакцыі EAC замест уласнага модуля ядра задзейнічаны штатныя механізмы забеспячэння бяспекі, якія прадстаўляюцца ядром. Linux, а сам антычыць запускаецца як сэрвіс systemd.
Сярод патрабаванняў, якія павінны быць выкананы ў дыстрыбутывах для выкарыстання EAC:
- Загрузка ў рэжыме Secure Boot ядра, драйвераў і модуляў ядра, падпісаных ухваленымі ключамі. Належны ўзровень верыфікаванай загрузкі ўжо забяспечаны ў Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Актывацыя TPM 2.0 у BIOS для стварэння верыфікаванага лога загрузкі.
- Ужыванне загрузнікаў, такіх як systemd-boot і GRUB, якія падтрымліваюць рэжым вымяранай загрузкі (measured boot), які дазваляе пацвердзіць дакладнасць канфігурацыі і загружаных кампанентаў.
- Актывацыя ў BIOS і ядры тэхналогіі IOMMU, якая прадухіляе доступ читерских апаратных прылад да памяці гульні.
- Уключэнне ў ядры рэжыму Lockdown, які абмяжоўвае доступ карыстача root да ядра і блакуе шляхі абыходу UEFI Secure Boot (абмяжоўваецца доступ да /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, адладкаваму рэжыму kprobes, mmMotra Structure), некаторым інтэрфейсам ACPI і MSR-рэгістрам CPU, блакуюцца выклікі kexec_file і kexec_load, забараняецца пераход у спячы рэжым, лімітуецца выкарыстанне DMA для PCI-прылад, забараняецца імпарт кода ACPI са зменных EFI, не дапушчаюцца маніпуляцыі з партамі ўводу/вы.
- Адключэнне ў ядры механізму Kexec, які ўжываецца для запуску новага ядра са старога без поўнай перазагрузкі сістэмы.
- Падтрымка LSM-хукаў (Linux Security Module) у BPF для падлучэння eBPF-праграм, якія кантралююць доступ і адсочваюць працу працэсаў (для блакавання чытання і мадыфікацыі памяці гульні, а таксама праверкі актыўнасці антычыт-сістэмы).
Распрацоўшчыкі Ubuntu ужо пачалі абмеркаванне апублікаваных патрабаванняў, з улікам мінулага негатыўнага досведу парушэнняў канфідэнцыйнасці карыстальнікаў у Windows (EAC утоена выконваў код на нулявым кольцы абароны, перадаваў дадзеныя на вонкавыя серверы без відавочнай згоды карыстальніка і заставаўся ў сістэме пасля выдалення гульні). З апасенняў таксама згадваецца павелічэнне паверхні атакі з боку шкоднаснага ПА і сувязь з кітайскай кампаніяй Tencent (валодае 40% акцый Ecic Games), якая можа быць зацікаўлена ў сачэнні за карыстальнікамі. Прапануецца не распаўсюджваць пакеты з EAC праз асноўныя рэпазітары, інфармаваць карыстальнікаў аб магчымых рызыках і прадаставіць асобную загрузную канфігурацыю для тых, каму патрабуецца запуск EAC.
Крыніца: opennet.ru
