

Апублікаваны дэталі інцыдэнту, падчас якога зламыснікам атрымалася атрымаць кантроль над 333 выходнымі вузламі сеткі Tor (усяго ў Tor каля 3000 выходных вузлоў) і арганізаваць на іх перахоп нешыфраванага трафіку і перанакіраванне SSH-злучэнняў. Атака пачалася 2 кастрычніка (у пятніцу ўвечары), але была выяўлена і пачала блакавацца 4 кастрычніка. 5 кастрычніка ўсе скампраметаваныя серверы былі адключаныя аператарамі ці самімі атакавалымі. Разбіральніцтва паказала, што атакавалыя атрымалі доступ да сервераў за два месяцы да пачатку нападу на карыстачоў Tor і ўсталявалі ў скампраметаваных сістэмах шкоднаснае ПА Ebury 1.8.3.
Мэтай атакі быў перахоп пароляў, ключоў і канфідэнцыйнай інфармацыі ў транзітным незашыфраваным трафіку, а таксама захоп пароляў да SSH. Пры аналізе незашыфраванага трафіку атакавалыя засяродзіліся на зваротах без шыфравання да паштовых сервераў. Для стымулявання адкату на працу без шыфравання на выходных вузлах было зроблена блакаванне сеткавых партоў, якія ўжываюцца для арганізацыі шыфраванага канала сувязі з паштовымі. серверамі. Нешыфраваны трафік аналізаваўся на лета.
Для збору пароляў да SSH было арганізавана перанакіраванне SSH-запытаў на адзін з 12 сервераў зламыснікаў. Дадзеныя серверы прымалі злучэнне па SSH і выводзілі запыт пароля ад імя сервера, да якога ажыццяўлялася падключэнне. Бо хостовые ключы не супадалі, ssh на боку кліента выдаваў папярэджанне аб падлучэнні да невядомага серверу.
Калі карыстач ігнараваў дадзенае папярэджанне і ўводзіў пароль для падлучэння, то шкоднасны сервер трансляваў праз сябе падлучэнне да легітымнага мэтавага SSH-серверу, захоўваў уведзены ахвярай пароль і перахапляў інфармацыю аб дзеяннях у SSH-сеансе. Раўналежна ажыццяўлялася падлучэнне да мэтавага сервера з захопленым паролем і ўсталёўка на яго шкоднаснага ПА Ebury. Атрымліваючы кантроль над Linux-серверамі, не якія з'яўляюцца выходнымі вузламі Tor, атакавалыя змянялі налады ў файле torrc і ператваралі іх новыя шкоднасныя выходныя вузлы Tor.
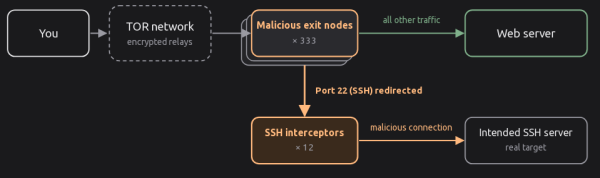
Для вызначэння ўсіх шкоднасных выходных вузлоў які выявіў праблему даследнік выкарыстаў утыліту exitmap для перабору ўсіх выходных вузлоў, усталёўкі SSH-злучэнні праз кожны з іх і праверкі факту перанакіравання запыту. Як менавіта атакуючыя атрымалі доступ да захопленых Tor-вузлоў пакуль не зразумела, сярод іншага выказваюцца
здагадкі аб кампраметацыі аператараў хостынгу.
Крыніца: opennet.ru
