

Кампанія Mozilla прадставіла новы прадукт – Firefox Enterprise, асобную зборку Firefox, прызначаную для выкарыстання на прадпрыемствах і якая прадстаўляе пашыраныя магчымасці для цэнтралізаванага кіравання і кантролю за дзеяннямі супрацоўнікаў. Зборка Firefox Enterprise 158 заснавана на выпуску Firefox 158, рэліз якога запланаваны на сённяшні вечар. Кіраванне браўзэрамі на працоўных станцыях ажыццяўляецца праз web-кансоль адміністратара, якую можна запусціць на ўласным абсталяванні без прывязкі да вонкавых хмарных сэрвісаў.
Падтрымліваецца перадача інфармацыі аб падзеях у разгорнутыя на прадпрыемстве платформы аналізу падзей бяспекі (SIEM - Security Information and Event Management), вызначэнне правілаў доступу ў прывязцы да карыстальнікаў і прылад, аўтэнтыфікацыя праз сістэмы адзінага ўваходу (SSO), абмежаванне доступу на ўзроўні даменаў і дзеянняў у брузеры (напрыклад, адключэнне функцый абнаўленняў, выдаленае змяненне налад і збор тэлеметрыі.
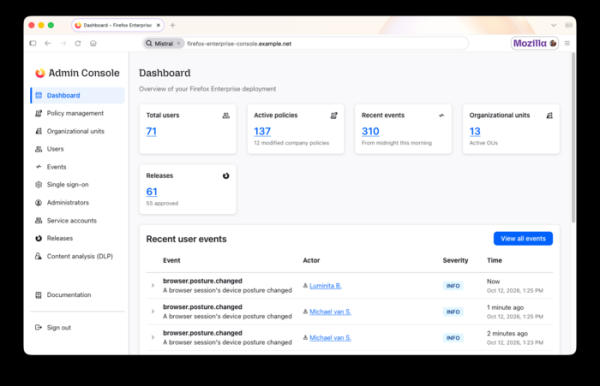
Асноўныя асаблівасці Firefox Enterprise:
- Кіраванне карыстальнікамі і сеансамі праз кансоль адміністратара. Аб'яднанне карыстальнікаў у групы з рознымі ўзроўнямі доступу. Стварэнне правіл аналізу кантэнту і рэцэнзаванне логаў аўдыту.
- Магчымасць працы ў браўзэры толькі пасля аўтэнтыфікацыі з выкарыстаннем свайго карпаратыўнага ўліковага запісу. Падтрымліваецца інтэграцыя c SSO і правайдэрамі аўтэнтыфікацыі, якія выкарыстоўваюць пратакол
OpenID Connect (OIDC). Магчыма прымяненне двухфактарнай аўтэнтыфікацыі. Пасля перазапуску ці зачыненні браўзэра сеанс завяршаецца і патрабуецца паўторны ўваход. Адміністратар можа выдалена разарваць сеанс, напрыклад, у выпадку крадзяжу наўтбука.
- Асобная тэма афармлення і элементы брэнда. Стылізацыя афармлення з улікам карпаратыўнага стылю і адлюстраванне ў браўзэры лагатыпа прадпрыемства.
- Адключэнне зваротаў да сэрвісаў Mozilla у карысць уласных сэрвісаў прадпрыемства, якія забяспечваюць кіраванне браўзэрам і абнаўленнямі.
- Перадача ў кансоль адміністратара дадзеных аб стане прылады, уключаючы дадзеныя аб аперацыйнай сістэме, шыфраванні кружэлак, запушчаных праграмах для падтрымання бяспекі, падлучэнні да дамена Active Directory, усталяваных дадатках і звестак аб сеткавым падлучэнні. Адміністратар можа прывязаць магчымасць працы ў браўзэры да параметраў сістэмнага асяроддзя.
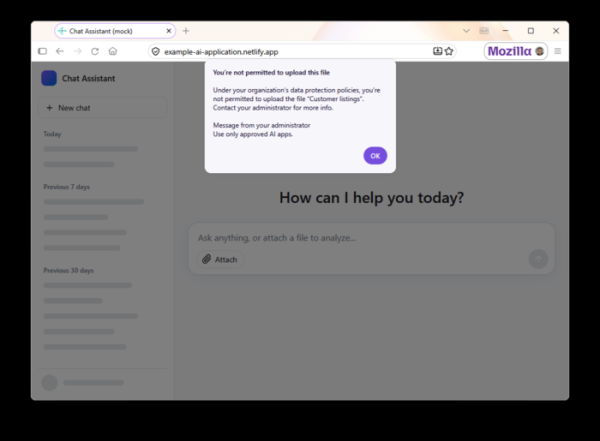
- Магчымасці для прадухілення ўцечкі дадзеных (DLP - Data Loss Prevention) - адміністратар можа наладзіць блакіроўку або выснову папярэджання пры спробах устаўкі з буфера абмену, выгрузкі і загрузкі файлаў, вываду на друк старонак з пэўных сайтаў. Напрыклад, можа быць забаронена ўстаўка з буфера абмену ў недазволеныя AI-інструменты. Убудаваныя DLP-праверкі выконваюцца на баку браўзэра на прыладзе карыстальніка, г.зн. кантэнт не перасылаецца для інспектавання па сетцы, але можна падлучыць і адпраўку дадзеных на знешнія DPL-сістэмы. Выяўленыя парушэнні правіл адлюстроўваюцца ў кансолі адміністратара.

- Падтрымліваецца даданне на важныя старонкі вадзяных знакаў, якія змяшчаюць email-супрацоўніка і час аперацыі. Падобныя пазнакі могуць выкарыстоўвацца пры расследаванні крыніцы ўцечкі інфармацыі. Параметры вадзяных знакаў і сайты, па-над якімі яны дадаюцца, наладжваюцца адміністратарам.
- Рэжым узмоцненай абароны (Lockdown), пры якім пры доступе да не вартым даверу сайтам адключаецца JIT-кампіляцыя JavaScript, блакуецца выкананне Worker-ов, забараняецца нешыфраваныя звароты праз HTTP і забяспечваецца ізаляцыя працы з сайтам у асобным кантэйнеры.
- Шыфраванне дадзеных профіля, такіх як гісторыя наведванняў, дадзеныя web-формаў, уліковыя дадзеныя і токены TLS-сеансаў. Доступ да скапіяванага зашыфраванага профіля магчымы толькі пры наяўнасці ключа, прадстаўленага адміністратарам.
- Магчымасць доступу да ўнутраных сайтаў і web-прыкладанняў кампаніі з асабістых прылад карыстальніка без усталёўкі асобнага VPN, выкарыстоўваючы разгортваецца на прадпрыемстве проксі.
- Больш за 130 цэнтралізавана кіраваных палітык, змена шматлікіх з якіх не патрабуе перазапуску браўзэра. Напрыклад, праз палітыкі можна мяняць налады, звязаныя з проксі, фільтраваннем сайтаў, Cookie, працы толькі праз HTTPS, рэжымам Lockdown і параметрамі дадаткаў.
- Магчымасць вызначэння мінімальна дапушчальнай версіі браўзэра і адсочвання ўстаноўкі абнаўленняў на сістэмах супрацоўнікаў.
- Падтрымка перадачы інфармацыі аб падзеях, такіх як загрузка файлаў, выснова на друк, усталёўка дадаткаў, адкрыццё небяспечных сайтаў і спробы прагляду заблакаваных сайтаў, пазначаных у БД Safe Browsing. Справаздача аб падобных падзеях адлюстроўваецца ў інтэрфейсе адміністратара.
- Адміністратар можа блакаваць і дазваляць выкарыстанне браузерных дадаткаў у прывязцы да іх тыпу, сайтам і паўнамоцтвам карыстачоў. Таксама можна забараніць адключэнне аўтаабнаўлення дадаткаў, выкарыстоўваць асобны сервер для дастаўкі новых версій дапаўненняў, забараніць змяненне настроек дапаўненняў для асобных сайтаў і выбраць з якімі сайтамі прымяняць пэўныя дапаўненні.
Крыніца: opennet.ru
