

31. mart je Međunarodni dan sigurnosnih kopija, a sedmica prije je uvijek puna priča vezanih za sigurnost. U ponedjeljak smo već saznali za kompromitovani Asus i „tri neimenovana proizvođača“. Posebno praznovjerne kompanije sjede na iglama cijele sedmice, praveći rezervne kopije. A sve zato što smo svi pomalo nemarni po pitanju sigurnosti: neko zaboravi da veže pojas na zadnjem sedištu, neko ignoriše rok trajanja proizvoda, neko pohranjuje svoje login i lozinku ispod tastature, a još bolje, zapiše sve lozinke u beležnici. Neki pojedinci uspevaju da onemoguće antiviruse „kako ne bi usporili računar” i da ne koriste razdvajanje prava pristupa u korporativnim sistemima (kakve tajne u kompaniji od 50 ljudi!). Vjerovatno čovječanstvo jednostavno još nije razvilo instinkt cyber-samoodržanja, koji u principu može postati novi osnovni instinkt.
Ni biznis nije razvio takve instinkte. Jednostavno pitanje: da li je CRM sistem prijetnja sigurnosti informacija ili sigurnosni alat? Malo je vjerovatno da će neko odmah dati tačan odgovor. Ovde treba da počnemo, kako su nas učili na časovima engleskog: zavisi... Zavisi od podešavanja, oblika isporuke CRM-a, navika i uverenja prodavca, stepena zanemarivanja zaposlenih, sofisticiranosti napadača . Uostalom, sve se može hakovati. Pa kako živjeti?
Ovo je sigurnost informacija u malim i srednjim preduzećima
CRM sistem kao zaštita
Zaštita komercijalnih i operativnih podataka i sigurno pohranjivanje vaše baze klijenata jedan je od glavnih zadataka CRM sistema, a u tome je on iznad svih ostalih aplikativnih softvera u kompaniji.
Sigurno ste počeli čitati ovaj članak i duboko se nacerili, govoreći, kome su potrebne vaše informacije. Ako je tako, onda se vjerovatno niste bavili prodajom i ne znate koliko su tražene „žive“ i kvalitetne baze kupaca i informacije o metodama rada s ovom bazom. Sadržaj CRM sistema zanimljiv je ne samo menadžmentu kompanije, već i:
- Napadači (rjeđe) - imaju cilj koji se odnosi na vašu kompaniju i koristit će sve resurse za dobijanje podataka: podmićivanje zaposlenih, hakovanje, kupovinu vaših podataka od menadžera, intervjue sa menadžerima itd.
- Zaposleni (češće) koji mogu djelovati kao insajderi za vaše konkurente. Oni su jednostavno spremni oduzeti ili prodati svoju bazu klijenata za vlastiti profit.
- Za hakere amatere (vrlo rijetko) - možete biti hakirani u oblak gdje se nalaze vaši podaci ili je mreža hakovana, ili možda neko želi "izvući" vaše podatke iz zabave (na primjer, podatke o veletrgovcima farmaceutskih proizvoda ili alkohola - jednostavno zanimljivo za vidjeti).
Ako neko uđe u vaš CRM, imat će pristup vašim operativnim aktivnostima, odnosno obimu podataka s kojima ostvarujete većinu svog profita. A od trenutka kada se stekne zlonamjerni pristup CRM sistemu, profit počinje da se smiješi onome u čijim rukama završi baza klijenata. Pa, ili njegovi partneri i kupci (čitaj - novi poslodavci).
Dobro, pouzdano može pokriti ove rizike i pružiti gomilu drugih ugodnih bonusa u oblasti sigurnosti.
Dakle, šta CRM sistem može učiniti u smislu sigurnosti?
(reći ćemo vam na primjeru, jer Ne možemo biti odgovorni za druge)
- Dvofaktorska autentifikacija pomoću USB ključa i lozinke. podržava dvofaktorski režim autorizacije korisnika prilikom prijavljivanja na sistem. U tom slučaju, prilikom prijavljivanja na sistem, pored unosa lozinke, morate da ubacite unapred inicijalizovani USB ključ u USB port računara. Dvofaktorski režim autorizacije pomaže u zaštiti od krađe ili otkrivanja lozinke.
Može se kliknuti
- Pokreni sa pouzdanih IP adresa i MAC adresa. Za poboljšanu sigurnost, možete ograničiti korisnike da se prijavljuju samo sa registrovanih IP adresa i MAC adresa. I interne IP adrese na lokalnoj mreži i eksterne adrese mogu se koristiti kao IP adrese ako se korisnik povezuje na daljinu (putem Interneta).
- Autorizacija domene (autorizacija Windows). Pokretanje sistema može se konfigurirati tako da se korisnikova lozinka ne zahtijeva prilikom prijave. U tom slučaju, vrši se autorizacija. Windows, koji identificira korisnika pomoću WinAPI-ja. Sistem će se pokrenuti pod korisnikom čijim profilom se računar pokreće prilikom pokretanja.
- Drugi mehanizam je privatni klijenti. Privatni klijenti su klijenti koje može vidjeti samo njihov supervizor. Ovi klijenti se neće pojaviti na listama drugih korisnika, čak i ako drugi korisnici imaju pune dozvole, uključujući administratorska prava. Na taj način možete zaštititi, na primjer, skup posebno važnih klijenata ili grupu iz nekog drugog razloga, koja će biti povjerena pouzdanom menadžeru.
- Mehanizam za podjelu prava pristupa — standardna i primarna mjera sigurnosti u CRM-u. Da bi se pojednostavio proces administriranja korisničkih prava, u prava se ne dodeljuju određenim korisnicima, već šablonima. I samom korisniku se dodjeljuje jedan ili drugi predložak, koji ima određeni skup prava. Ovo omogućava svakom zaposleniku - od novozaposlenih preko pripravnika do direktora - da dodijeli dozvole i prava pristupa koja će im omogućiti/spriječiti pristup osjetljivim podacima i osjetljivim poslovnim informacijama.
- Automatski sistem sigurnosne kopije podataka (sigurnosne kopije)podesivo preko skript servera .
Ovo je implementacija sigurnosti koristeći jedan sistem kao primjer, svaki dobavljač ima svoje politike. Međutim, CRM sistem zaista štiti vaše podatke: možete vidjeti ko je uzeo ovaj ili onaj izvještaj i u koje vrijeme, ko je pregledao koje podatke, ko ga je preuzeo i još mnogo toga. Čak i ako saznate za ranjivost naknadno, nećete ostaviti čin nekažnjeno i lako ćete prepoznati zaposlenika koji je zloupotrijebio povjerenje i lojalnost kompanije.
Jeste li opušteni? Rano! Upravo ova zaštita može djelovati protiv vas ako ste nepažljivi i zanemarite probleme zaštite podataka.
CRM sistem kao pretnja
Ako vaša kompanija ima barem jedan PC, ovo je već izvor sajber prijetnje. Shodno tome, nivo pretnje raste sa brojem radnih stanica (i zaposlenih) i sa raznovrsnošću instaliranog i korišćenog softvera. A stvari nisu lake sa CRM sistemima – na kraju krajeva, ovo je program dizajniran za skladištenje i obradu najvažnije i najskuplje imovine: baze kupaca i komercijalnih informacija, a mi ovdje pričamo horor priče o njegovoj sigurnosti. Zapravo, nije sve tako sumorno izbliza, a ako se s njim pravilno postupa, nećete dobiti ništa osim koristi i sigurnosti od CRM sistema.
Koji su znaci opasnog CRM sistema?
Počnimo s kratkim izletom u osnove. CRM-ovi dolaze u cloud i desktop verzijama. Oblačni su oni čiji se DBMS (baza podataka) ne nalazi u vašoj kompaniji, već u privatnom ili javnom oblaku u nekom data centru (na primjer, sjedite u Čeljabinsku, a vaša baza podataka radi u super cool data centru u Moskvi , jer je tako odlučio prodavac CRM-a i on ima ugovor sa ovim konkretnim provajderom). Desktop (aka on-premise, server – što više nije tako tačno) baziraju svoje DBMS na vašim vlastitim serverima (ne, ne, nemojte zamišljati ogromnu serversku sobu sa skupim regalima, najčešće u malim i srednjim preduzećima to je jedan server ili čak običan računar moderne konfiguracije), odnosno fizički u vašoj kancelariji.
Moguće je neovlašćeno pristupiti objema vrstama CRM-a, ali brzina i lakoća pristupa su različite, posebno ako je riječ o malim i srednjim preduzećima koja ne brinu mnogo o sigurnosti informacija.
Znak opasnosti #1
Razlog veće vjerovatnoće problema sa podacima u cloud sistemu je odnos povezan sa nekoliko veza: vi (CRM zakupac) - dobavljač - provajder (postoji duža verzija: vi - dobavljač - IT autsorser dobavljača - provajder) . 3-4 veze u vezi imaju više rizika od 1-2: problem može nastati na strani dobavljača (promjena ugovora, neplaćanje usluga provajdera), na strani provajdera (viša sila, hakovanje, tehnički problemi), na strani naručioca (promjena menadžera ili inženjera) itd. Naravno, veliki dobavljači pokušavaju da imaju rezervne centre podataka, upravljaju rizicima i održavaju svoj DevOps odjel, ali to ne isključuje probleme.
Desktop CRM se generalno ne iznajmljuje, već ga kupuje kompanija u skladu s tim, odnos izgleda jednostavnije i transparentnije: tokom implementacije CRM-a, dobavljač konfiguriše potrebne nivoe bezbednosti (od razlikovanja prava pristupa i fizičkog USB ključa do zatvaranja; server u betonskom zidu itd.) i prenosi kontrolu na kompaniju koja je vlasnik CRM-a, koja može povećati zaštitu, angažovati sistem administratora ili kontaktirati svog dobavljača softvera po potrebi. Problemi se svode na rad sa zaposlenima, zaštitu mreže i fizičku zaštitu informacija. Ako koristite desktop CRM, čak ni potpuno gašenje Interneta neće prestati sa radom, jer se baza podataka nalazi u vašoj „kućnoj“ kancelariji.
Jedan od naših zaposlenih, koji je radio u kompaniji koja je razvila integrisane kancelarijske sisteme zasnovane na oblaku, uključujući CRM, govori o cloud tehnologijama. “Na jednom od mojih poslova, kompanija je kreirala nešto vrlo slično osnovnom CRM-u, a sve je bilo povezano s online dokumentima i tako dalje. Jednog dana u GA vidjeli smo nenormalnu aktivnost jednog od naših pretplatnika. Zamislite iznenađenje nas, analitičara, kada smo mi, ne kao programeri, ali imamo visok nivo pristupa, jednostavno mogli da otvorimo interfejs koji je klijent koristio preko linka i da vidimo kakav popularni znak ima. Inače, čini se da klijent ne bi želio da iko vidi ove komercijalne podatke. Da, to je bila greška, i nije ispravljena nekoliko godina - po mom mišljenju, stvari su još uvijek tu. Od tada sam entuzijasta za desktop računare i ne vjerujem baš oblacima, iako ih, naravno, koristimo na poslu iu ličnom životu, gdje smo se i zabavili.”
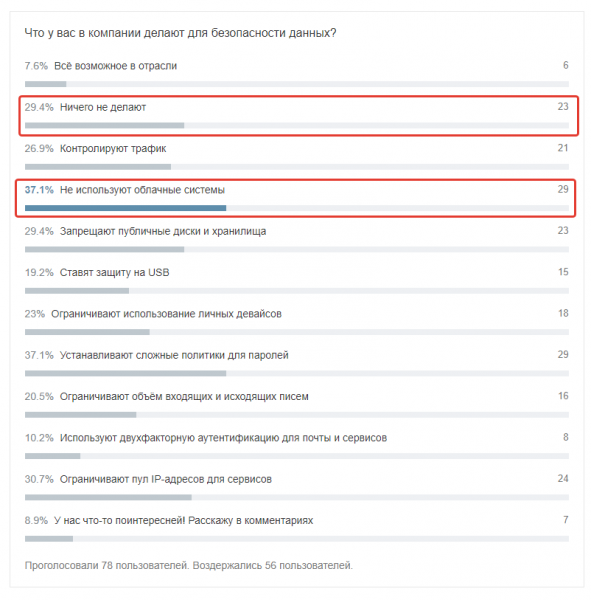
Iz naše ankete na Habréu, a to su zaposlenici naprednih kompanija
Gubitak podataka iz CRM sistema u oblaku može biti uzrokovan gubitkom podataka zbog kvara servera, nedostupnosti servera, više sile, prestanka aktivnosti dobavljača itd. Oblak znači stalan, neprekidan pristup Internetu, a zaštita mora biti bez presedana: na nivou koda, prava pristupa, dodatnih mjera sajber sigurnosti (na primjer, dvofaktorska autentifikacija).
Znak opasnosti #2
Ne govorimo čak ni o jednoj karakteristici, već o grupi karakteristika vezanih za dobavljača i njegove politike. Navedimo neke važne primjere sa kojima smo se susreli mi i naši zaposlenici.
- Prodavac može izabrati nedovoljno pouzdan data centar u kojem će se klijentov DBMS „okrenuti“. On će uštedjeti novac, neće kontrolirati SLA, neće izračunati opterećenje, a rezultat će biti fatalan za vas.
- Prodavac može uskratiti pravo na prijenos usluge u podatkovni centar po vašem izboru. Ovo je prilično uobičajeno ograničenje za SaaS.
- Prodavac može imati pravni ili ekonomski sukob sa provajderom oblaka, a zatim tokom „obračuna“, radnje rezervnih kopija ili, na primer, brzina mogu biti ograničene.
- Usluga kreiranja rezervnih kopija može se obezbediti uz dodatnu cenu. Uobičajena praksa o kojoj klijent CRM sistema može saznati samo u trenutku kada je potrebna rezervna kopija, odnosno u najkritičnijem i najranjivijem trenutku.
- Zaposleni u dobavljačima mogu imati nesmetan pristup podacima o kupcima.
- Može doći do curenja podataka bilo koje prirode (ljudske greške, prevare, hakeri, itd.).
Obično su ovi problemi povezani s malim ili mladim dobavljačima, međutim, veliki su u više navrata upadali u probleme (guglajte). Stoga bi uvijek trebali imati načine da zaštitite informacije na svojoj strani + unaprijed razgovarajte o sigurnosnim pitanjima sa odabranim dobavljačem CRM sistema. Čak i sama činjenica vašeg interesa za problem već će natjerati dobavljača da se prema implementaciji odnosi što je moguće odgovornije (naročito je važno to učiniti ako imate posla ne s kancelarijom dobavljača, već s njegovim partnerom, za koga je to bitno je sklopiti ugovor i dobiti proviziju, a ne ova dva faktora... pa jesi li shvatio).
Znak opasnosti #3
Organizacija poslova obezbeđenja u Vašoj kompaniji. Prije godinu dana tradicionalno smo pisali o sigurnosti na Habréu i sproveli anketu. Uzorak nije bio veliki, ali odgovori su indikativni:
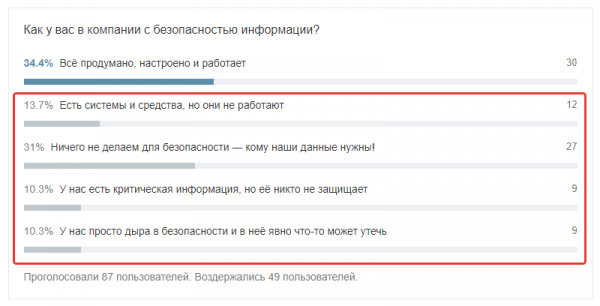
Na kraju članka daćemo linkove do naših publikacija, gdje smo detaljno ispitali odnos u sistemu „kompanija-zaposleni-sigurnost“, a ovdje ćemo dati listu pitanja na koja odgovore treba pronaći u okviru vašu kompaniju (čak i ako vam nije potreban CRM).
- Gdje zaposleni čuvaju lozinke?
- Kako je organizovan pristup skladištu na serverima kompanije?
- Kako je zaštićen softver koji sadrži komercijalne i operativne informacije?
- Da li svi zaposleni imaju aktivan antivirusni softver?
- Koliko zaposlenih ima pristup podacima o klijentima i koji nivo pristupa ima?
- Koliko novozaposlenih imate i koliko zaposlenih je u procesu odlaska?
- Koliko dugo komunicirate sa ključnim zaposlenima i slušate njihove zahtjeve i žalbe?
- Da li se štampači nadgledaju?
- Kako je organizovana politika za povezivanje sopstvenih gadžeta sa računarom, kao i korišćenje Wi-Fi mreže na poslu?
Zapravo, ovo su osnovna pitanja — hardcore će vjerovatno biti dodat u komentarima, ali ovo su osnove čije bi osnove trebao znati i samostalni poduzetnik sa dva zaposlena.
Pa kako se zaštititi?
- Sigurnosne kopije su najvažnija stvar o kojoj se često ili zaboravlja ili se ne vodi računa. Ako imate desktop sistem, postavite sistem rezervnih kopija podataka sa datom frekvencijom (na primjer, za RegionSoft CRM to se može učiniti pomoću ) i organizovati pravilno skladištenje kopija. Ako imate CRM u oblaku, obavezno prije sklapanja ugovora saznajte kako je organiziran rad sa sigurnosnim kopijama: potrebne su vam informacije o dubini i učestalosti, lokaciji pohrane, cijeni sigurnosne kopije (često samo rezervne kopije „najnovih podataka za period“). ” su besplatni, a punopravno, sigurno sigurnosno kopiranje je omogućeno kao plaćena usluga). Generalno, ovo definitivno nije mjesto za štednju ili nemar. I da, ne zaboravite provjeriti šta se vraća iz rezervnih kopija.
- Razdvajanje prava pristupa na nivou funkcije i podataka.
- Sigurnost na nivou mreže - potrebno je dozvoliti korištenje CRM-a samo unutar kancelarijske podmreže, ograničiti pristup mobilnim uređajima, zabraniti rad sa CRM sistemom od kuće ili, još gore, iz javnih mreža (coworking prostori, kafići, klijentske kancelarije , itd.). Budite posebno oprezni s mobilnom verzijom - neka to bude samo jako skraćena verzija za posao.
- Antivirus sa skeniranjem u realnom vremenu potreban je u svakom slučaju, a posebno u slučaju zaštite korporativnih podataka. Na nivou politike, zabranite da ga sami onemogućite.
- Obuka zaposlenih o sajber higijeni nije gubljenje vremena, već hitna potreba. Neophodno je prenijeti svim kolegama da im je važno ne samo da upozore, već i da pravilno reaguju na primljenu prijetnju. Zabrana korištenja interneta ili vaše e-pošte u kancelariji je prošlost i uzrok akutne negativnosti, pa ćete morati poraditi na prevenciji.
Naravno, korištenjem cloud sistema možete postići dovoljan nivo sigurnosti: koristiti namjenske servere, konfigurirati rutere i razdvojiti promet na nivou aplikacije i baze podataka, koristiti privatne podmreže, uvesti stroga sigurnosna pravila za administratore, osigurati nesmetan rad kroz sigurnosne kopije sa maksimalnom potrebnom frekvencijom i kompletnošću, za praćenje mreže 24 sata dnevno... Ako bolje razmislite, nije tako teško, ali prilično skupo. Ali, kako praksa pokazuje, samo neke kompanije, uglavnom velike, poduzimaju takve mjere. Stoga, ne ustručavamo se ponoviti: i oblak i desktop ne bi trebali živjeti sami od sebe.
Nekoliko malih, ali važnih savjeta za sve slučajeve implementacije CRM sistema
- Provjerite ima li dobavljača ranjivosti - potražite informacije koristeći kombinacije riječi „ranjivost imena dobavljača“, „naziv dobavljača hakovan“, „curenje podataka o nazivu dobavljača“. Ovo ne bi trebao biti jedini parametar u potrazi za novim CRM sistemom, već je jednostavno potrebno označiti podkorteks, a posebno je važno razumjeti razloge za incidente koji su se dogodili.
- Pitajte dobavljača o data centru: dostupnost, koliko ih ima, kako je organizirano prebacivanje na grešku.
- Postavite sigurnosne tokene u svoj CRM, pratite aktivnost unutar sistema i neobične skokove.
- Onemogućite izvoz izvještaja i pristup preko API-ja za neosnovne zaposlenike – odnosno one kojima ove funkcije nisu potrebne za svoje redovne aktivnosti.
- Uvjerite se da je vaš CRM sistem konfiguriran za evidentiranje procesa i evidentiranje radnji korisnika.
Ovo su male stvari, ali savršeno nadopunjuju cjelokupnu sliku. I, zapravo, nijedna sitnica nije sigurna.
Implementacijom CRM sistema osiguravate sigurnost svojih podataka – ali samo ako je implementacija izvedena kompetentno, a problemi sigurnosti informacija nisu potisnuti u drugi plan. Slažem se, glupo je kupiti auto, a ne provjeriti kočnice, ABS, vazdušne jastuke, pojaseve, EDS. Na kraju krajeva, glavna stvar nije samo otići, već ići bezbedno i stići tamo zdrav i zdrav. Isto je i sa biznisom.
I zapamtite: ako su pravila zaštite na radu napisana krvlju, pravila o poslovnoj sajber sigurnosti napisana su u novcu.
Na temu sajber sigurnosti i mjesta CRM sistema u njemu, možete pročitati naše detaljne članke:
- — pregled mogućih sigurnosnih prijetnji u korporativnoj sferi i približna šema detekcije.
- — detaljna analiza o tome kako zaposleni mogu naštetiti vašem poslovanju i kako to rade u komercijalnoj sferi.
Ako tražite CRM sistem, onda . Ako vam je potreban CRM ili ERP, pažljivo proučite naše proizvode i uporedite njihove mogućnosti sa svojim ciljevima i ciljevima. Ako imate bilo kakvih pitanja ili poteškoća, pišite ili pozovite, mi ćemo za vas organizirati individualnu online prezentaciju - bez ocjena i zvona.
 , u kojoj, bez reklama, pišemo ne sasvim formalne stvari o CRM-u i poslovanju.
izvor: www.habr.com
