

Microsoft je objavio prvo izdanje projekta Litebox, koji razvija operativni sistem usmjeren na sigurnost implementiran kao biblioteka (Library OS). Ovaj pristup ugrađuje servise operativnog sistema direktno u aplikacije, umjesto da zahtijeva sistemske pozive vanjskom kernelu OS-a. Litebox se može koristiti unutar programa ili kernela kao dodatni sloj izolacije, blokirajući pristup nepotrebnim funkcionalnostima kernela ili API-jima. Kod projekta je napisan u Rustu i otvorenog je koda pod MIT licencom.
Litebox pruža biblioteku koju je moguće priključiti na aplikacije s izolacijskim slojem koji prevodi zahtjeve na vanjske API-je. Takvi vanjski API-ji mogu biti kernel. Linux, zaštićena izolovana okruženja OP-TEE (Open Portable Trusted Execution Environment), Webassembly okruženja ili standardna biblioteka RustStd.
Minimalna platforma kreirana putem Liteboxa pogodna je za pokretanje aplikacija. Linux и Windows, ugniježđena jezgra Linux i LVBS (Linux Sigurnost zasnovana na virtualizaciji). Moguća područja primjene Liteboxa uključuju osiguranje pokretanja nemodificiranih Linux-programi u Windows, izolacija izvršenja Linux-aplikacije na sistemima sa kernelom Linux, pokretanje programa preko AMD SEV SNP-a za šifriranje memorije, pokretanje OP-TEE programa u Linux i izolaciju korištenjem LVBS koncepta (korištenje hardverske virtualizacije za zaštitu pojedinačnih komponenti kernela) Linux, na primjer, koristi se za kontrolu autentičnosti modula i kontrolu pristupa).
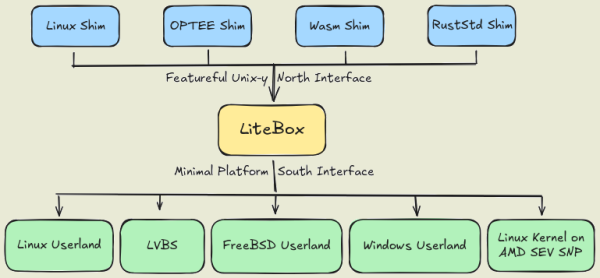
izvor: opennet.ru
