

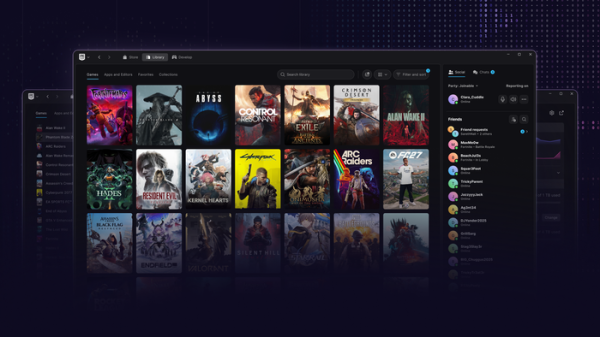
Epic Games je predstavio pregled novog Epic Games Launchera, koji sadrži ranije obećanu podršku za platforme. LinuxNova verzija također sadrži osvježeni dizajn, smanjeno vrijeme pokretanja, integrirani glasovni chat, jednu stranicu za upravljanje pokretanjem igara, mogućnost postavljanja prilagođenih aplikacija i igara na panel, proširenu pretragu te praćenje brzine preuzimanja i aktivnosti.
Osim toga, najavljeno je da se priprema verzija online igre Fortnite za LinuxOvaj projekat uključuje nadogradnju EAC (Easy Anti-Cheat) sistema zaštite za Linux- uspostavljaju se distribucije i kontakti sa održavateljima kako bi se implementirale mogućnosti potrebne za anti-cheat sisteme u LinuxNapominje se da je stara implementacija EAC-a za Linux ne pruža potreban nivo zaštite od varanja, zbog čega mnogi programeri igara ne dodaju podršku LinuxNova verzija EAC-a koristi standardne sigurnosne mehanizme koje pruža kernel umjesto vlastitog modula kernela. Linux, a sam anti-cheat se pokreće kao sistemska usluga.
Među zahtjevima koje distribucije moraju ispuniti da bi koristile EAC:
- Sigurno pokretanje sistema (Boot) kernela, drajvera i modula kernela potpisanih odobrenim ključevima. Odgovarajući nivo verifikovanog pokretanja je već osiguran u Ubuntu, Fedora, Bazit, Plavorep, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Aktivirajte TPM 2.0 u BIOS-u da biste kreirali verifikovani zapisnik pokretanja.
- Korištenje bootloadera kao što su systemd-boot i GRUB koji podržavaju mjereni način pokretanja, što vam omogućava da potvrdite valjanost konfiguracije i učitanih komponenti.
- Aktivacija IOMMU tehnologije u BIOS-u i kernelu, koja sprečava uređaje za varanje da pristupe memoriji igre.
- Omogućava Lockdown mod u kernelu, koji ograničava root pristup kernelu i blokira UEFI Secure Boot bypass putanje (ograničava pristup /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug modu, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), nekim ACPI interfejsima i CPU MSR registrima, blokira kexec_file i kexec_load pozive, zabranjuje prelazak u stanje mirovanja, ograničava upotrebu DMA za PCI uređaje, zabranjuje uvoz ACPI koda iz EFI varijabli i sprečava manipulaciju I/O portovima).
- Onemogućavanje Kexec mehanizma u kernelu, koji se koristi za pokretanje novog kernela iz starog bez potpunog ponovnog pokretanja sistema.
- Podrška za LSM hook-ove (Linux Sigurnosni modul) u BPF-u za povezivanje eBPF programa koji kontroliraju pristup i prate rad procesa (za blokiranje čitanja i modifikacije memorije igre, kao i provjeru aktivnosti anti-cheat sistema).
Programeri Ubuntu već su započeli raspravu o objavljenim zahtjevima, uzimajući u obzir prošla negativna iskustva kršenja privatnosti korisnika u Windows (EAC je tajno izvršavao kod na nultom prstenu zaštite, prenosio podatke na vanjske...) serveri (Ovo bi se moglo uraditi bez eksplicitnog pristanka korisnika i ostati u sistemu nakon što se igra deinstalira.) Zabrinutost također uključuje povećanu površinu napada zlonamjernog softvera i vezu s kineskom kompanijom Tencent (koja posjeduje 40% Ecic Gamesa), koja bi mogla biti zainteresirana za špijuniranje korisnika. Predlaže se da se EAC paketi ne distribuiraju putem glavnih repozitorija, da se korisnici informiraju o potencijalnim rizicima i da se obezbijedi zasebna konfiguracija pokretanja za one kojima je potreban EAC.
izvor: opennet.ru
