

Googleovi programeri su predstavili novu metodu dvofaktorske autentifikacije, koja uključuje korištenje pametnog telefona na osnovu Android kao fizički sigurnosni ključ.
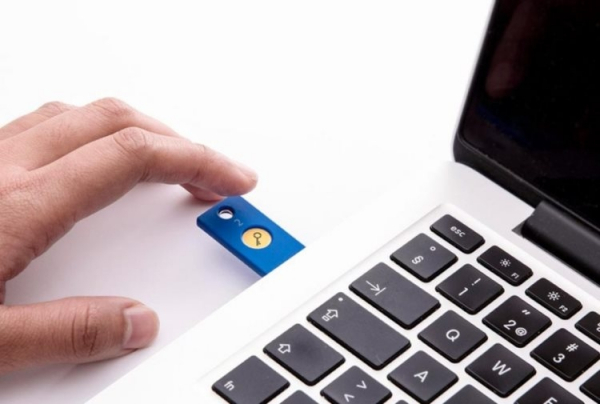
Mnogi ljudi su se već susreli s dvofaktorskom autentifikacijom, koja uključuje ne samo unos standardne lozinke, već i korištenje neke vrste drugog alata za autentifikaciju. Na primjer, neki servisi, nakon unosa korisničke lozinke, šalju SMS poruku u kojoj se navodi generirani kod koji omogućava autorizaciju. Postoji alternativni metod implementacije dvofaktorske autentifikacije koji koristi fizički hardverski ključ kao što je YubiKey, koji se mora aktivirati povezivanjem na PC.
Googleovi programeri predlažu korištenje prilagođenog hardverskog ključa kao takav ključ. Android- pametni telefon. Umjesto slanja obavještenja na uređaj, web stranica će pokušati pristupiti pametnom telefonu putem Bluetootha. Važno je napomenuti da ova metoda ne zahtijeva fizičko povezivanje pametnog telefona s računarom, jer Bluetooth ima prilično veliki domet. Nadalje, vjerojatnost da napadač dobije pristup pametnom telefonu dok je u dometu Bluetootha izuzetno je mala.
Trenutno, novu metodu autentifikacije podržavaju samo neke Google usluge, uključujući Gmail i G-Suite. Za pravilan rad, potreban je pametni telefon sa Android 7.0 Nugat ili noviji.
izvor: 3dnews.ru
