

A nikdo nalévá mladé víno do starých měchů; jinak mladé víno prorazí měchy a samo vyteče a měchy zaniknou; mladé víno se má nalévat do nových měchů; pak se ušetří obojí. Lk. 5:37,38
V dubnu tohoto roku administrace největšího na světě DC hubu oznámila zahájení podpory bezpečných připojení. Pojďme se podívat, co z toho vzešlo.
Svoboda svědomí
Jelikož všechno, co jsem si o tom myslel, už bylo řečeno , tato část článku neměla vůbec existovat.
Pokud potřebujete bezpečnost, zvolte moderního klienta a . Tečka.
Ale co když přeci jen použít NMDC hub, totiž, běžný? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Mafie
Za prvé, bezpečná připojení „klient-klient“ se vytvářejí nezávisle na přítomnosti šifrování „klient-hub“.
Za druhé, není možné vizuálně určit hub, který přenáší nebo nepřenáší požadavky na bezpečná připojení.
Za třetí, k dnešnímu dni je prakticky ve všech DC klientech šifrování připojení zapnuto jako výchozí.
Pamatujete? A teď si nastavení TLS na straně uživatele, připojme se k hubu a opatrně se pokusme spojit klienty navzájem.
NMDCs hub
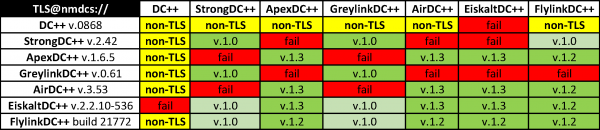
DC++ kategoricky odmítá bezpečná připojení na NMDC hubech, nicméně zcela schvaluje běžná. Důvod, který vývojáři opakovaně uvedli – není co krok po starých hrablích!
StrongDC++ umí pouze TLS v.1.0, a moderní klienti se s ním vůbec nespojují. S GreylinkDC++ je to ještě horší.
FlylinkDC++ ochotně přepíná do režimu kompatibility se starými klienty. Na jak dlouho to ale vydrží a je to vůbec potřeba?..
EiskaltDC++ dělá to stejné méně ochotně, pouze pro svou potřebu.
ADC hub(y)
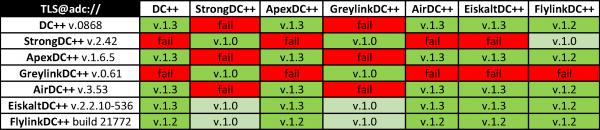
Všechno je to naprosto stejné, ale DC++ se aktivně zapojuje do hry.
EiskaltDC++, zdá se, nedělá rozdíl mezi NMDC a ADC huby, přísný je k oběma.
A pokud bychom filtrovali zastaralé klienty, a nastavili povinný požadavek na podporu TLS v.1.2?..
ADCs hub(y)

Skvělé, že?
Závěry
Čtenáři se může zdát, že nejlepší volbou je použít FlylinkDC++ a nemít problémy, ale zapomínate, že tento klient sám o sobě. Jedna z posledních známých incidentů s ním – nezaregistrované pomocí vzdálené konfigurace zaškrtávací políčko podpory bezpečných připojení u mnoha uživatelů a faktická absence téhož ve všech jeho předchozích verzích.
Celkově, z důvodu mnoha historických a politických příčin, je použití NMDC hubů jako základu pro bezpečná mezi-klientská připojení ztíženo nebo zcela nemožné. Používáním NMDC hubu zaručeně ztrácíte možnost připojit se k části uživatelů, a na oplátku získáte bezpečnost – ale bez záruk.
Doporučení
Začněte používat ADC huby, i když předběžně. Vzdejte se zastaralých klientů a pokud jste administrátor DC hubu, zablokujte u sebe Strong a Gray. Neboť
Každé království, které se rozešlo samo v sobě, zpustne; a každý město nebo dům, který se rozdělil samo v sobě, neobstojí. Mt. 12:25
Zdroj: habr.com
