

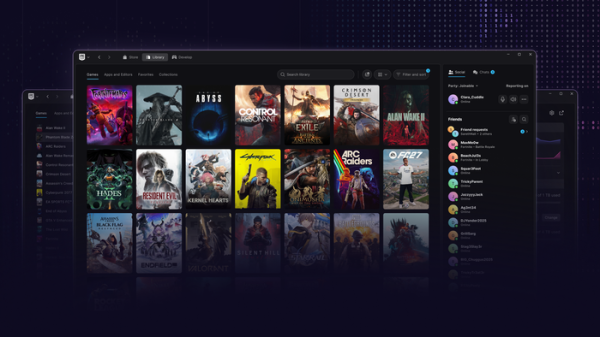
Η Epic Games αποκάλυψε μια προεπισκόπηση του νέου Epic Games Launcher, το οποίο διαθέτει την προηγουμένως υποσχεθείσα υποστήριξη πλατφόρμας. LinuxΗ νέα έκδοση διαθέτει επίσης ανανεωμένο σχεδιασμό, μειωμένο χρόνο εκκίνησης, ενσωματωμένη φωνητική συνομιλία, μία μόνο σελίδα για τη διαχείριση εκκινήσεων παιχνιδιών, τη δυνατότητα τοποθέτησης προσαρμοσμένων εφαρμογών και παιχνιδιών στον πίνακα ελέγχου, διευρυμένη αναζήτηση και παρακολούθηση ταχύτητας λήψης και δραστηριότητας.
Επιπλέον, ανακοινώθηκε ότι ετοιμάζεται μια έκδοση του διαδικτυακού παιχνιδιού Fortnite για το LinuxΑυτό το έργο περιλαμβάνει την αναβάθμιση του συστήματος προστασίας EAC (Easy Anti-Cheat) για Linux-δημιουργούνται διανομές και επαφές με τους συντηρητές για την εφαρμογή των απαραίτητων δυνατοτήτων για συστήματα κατά της εξαπάτησης LinuxΣημειώνεται ότι η παλιά εφαρμογή του EAC για Linux δεν παρέχει το απαιτούμενο επίπεδο προστασίας από απάτες, γι' αυτό και πολλοί προγραμματιστές παιχνιδιών δεν προσθέτουν υποστήριξη LinuxΗ νέα έκδοση του EAC χρησιμοποιεί τους τυπικούς μηχανισμούς ασφαλείας που παρέχονται από τον πυρήνα αντί για τη δική του ενότητα πυρήνα. Linux, και το ίδιο το anti-cheat εκτελείται ως υπηρεσία systemd.
Μεταξύ των απαιτήσεων που πρέπει να πληρούν οι διανομές για να χρησιμοποιήσουν το EAC:
- Ασφαλής φόρτωση του πυρήνα, των προγραμμάτων οδήγησης και των ενοτήτων πυρήνα που έχουν υπογραφεί με εγκεκριμένα κλειδιά. Το σωστό επίπεδο επαληθευμένης εκκίνησης έχει ήδη εξασφαλιστεί στο Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Ενεργοποιήστε το TPM 2.0 στο BIOS για να δημιουργήσετε ένα επαληθευμένο αρχείο καταγραφής εκκίνησης.
- Χρησιμοποιώντας bootloaders όπως το systemd-boot και το GRUB που υποστηρίζουν τη λειτουργία μετρούμενης εκκίνησης, η οποία σας επιτρέπει να επιβεβαιώσετε την εγκυρότητα της διαμόρφωσης και των στοιχείων που έχουν φορτωθεί.
- Ενεργοποίηση της τεχνολογίας IOMMU στο BIOS και στον πυρήνα, η οποία εμποδίζει τις συσκευές υλικού που εξαπατούν να έχουν πρόσβαση στη μνήμη του παιχνιδιού.
- Ενεργοποιεί τη λειτουργία κλειδώματος στον πυρήνα, η οποία περιορίζει την πρόσβαση root στον πυρήνα και αποκλείει τις διαδρομές παράκαμψης UEFI Secure Boot (περιορίζει την πρόσβαση στα /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug mode, mmiotrace, tracefs, BPF, PCMCIA CIS (Δομή πληροφοριών κάρτας), ορισμένες διεπαφές ACPI και καταχωρητές CPU MSR, αποκλείει τις κλήσεις kexec_file και kexec_load, απαγορεύει την εναλλαγή σε λειτουργία αναστολής λειτουργίας, περιορίζει τη χρήση DMA για συσκευές PCI, απαγορεύει την εισαγωγή κώδικα ACPI από μεταβλητές EFI και αποτρέπει τον χειρισμό των θυρών εισόδου/εξόδου).
- Απενεργοποίηση του μηχανισμού Kexec στον πυρήνα, ο οποίος χρησιμοποιείται για την εκκίνηση ενός νέου πυρήνα από τον παλιό χωρίς πλήρη επανεκκίνηση του συστήματος.
- Υποστήριξη για άγκιστρα LSM (Linux Μονάδα Ασφαλείας) στο BPF για τη σύνδεση προγραμμάτων eBPF που ελέγχουν την πρόσβαση και παρακολουθούν τη λειτουργία των διεργασιών (για τον αποκλεισμό της ανάγνωσης και της τροποποίησης της μνήμης του παιχνιδιού, καθώς και για τον έλεγχο της δραστηριότητας του συστήματος κατά της εξαπάτησης).
Προγραμματιστές Ubuntu έχουν ήδη ξεκινήσει τη συζήτηση των δημοσιευμένων απαιτήσεων, λαμβάνοντας υπόψη την προηγούμενη αρνητική εμπειρία παραβιάσεων του απορρήτου των χρηστών σε Windows (Η EAC εκτέλεσε κρυφά κώδικα στον μηδενικό δακτύλιο προστασίας, διαβίβασε δεδομένα σε εξωτερικούς διακομιστές (Αυτό θα μπορούσε να γίνει χωρίς τη ρητή συγκατάθεση του χρήστη και να παραμείνει στο σύστημα μετά την απεγκατάσταση του παιχνιδιού.) Ανησυχίες περιλαμβάνουν επίσης την αυξημένη επιφάνεια επίθεσης για κακόβουλο λογισμικό και μια σύνδεση με την κινεζική εταιρεία Tencent (η οποία κατέχει το 40% της Ecic Games), η οποία μπορεί να ενδιαφέρεται να κατασκοπεύει τους χρήστες. Προτείνεται να μην διανέμονται πακέτα EAC μέσω των κύριων αποθετηρίων, να ενημερώνονται οι χρήστες για τους πιθανούς κινδύνους και να παρέχεται ξεχωριστή διαμόρφωση εκκίνησης για όσους χρειάζεται να εκτελέσουν το EAC.
Πηγή: opennet.ru
