

Los hackers accedieron al servidor de correo principal de la empresa internacional Deloitte. La cuenta de administrador de este servidor estaba protegida únicamente por una contraseña.
El investigador austríaco independiente David Wind recibió una recompensa de 5 mil dólares por descubrir una vulnerabilidad en la página de inicio de sesión del intranet de Google.
El 91% de las empresas rusas ocultan hechos de filtraciones de datos.
Noticias como estas se pueden encontrar casi todos los días en los feeds de noticias de Internet. Esto es una prueba directa de que los servicios internos de la empresa deben ser protegidos.
Y cuanto más grande es la empresa, más empleados tiene y más compleja es su infraestructura IT interna, más relevante se vuelve el problema de la filtración de información. ¿Qué información interesa a los delincuentes y cómo protegerla?
¿Qué tipo de información puede perjudicar a la empresa?
- información de clientes y transacciones;
- información técnica sobre productos y know-how;
- información sobre socios y ofertas especiales;
- datos personales y contabilidad.
Y si te das cuenta de que alguna información de la lista anterior está accesible desde cualquier segmento de tu red simplemente con un nombre de usuario y contraseña, es hora de considerar elevar el nivel de seguridad de los datos y protegerlos de accesos no autorizados.
La autenticación de dos factores mediante medios criptográficos de hardware (tokens o tarjetas inteligentes) se ha ganado la reputación de ser muy confiable y, al mismo tiempo, bastante fácil de usar.
Hablamos sobre las ventajas de la autenticación de dos factores en casi cada artículo. Puedes leer más sobre esto en artículos sobre cómo y .
En este artículo te mostraremos cómo aplicar la autenticación de dos factores para iniciar sesión en los portales internos de la organización.
Como ejemplo, tomaremos el modelo más adecuado para uso corporativo, el Rutoken: un token USB criptográfico. .
Comencemos con la configuración.
Paso 1 - Configuración del servidor
La base de cualquier servidor es el sistema operativo. En nuestro caso, se trata de Windows Server 2016. Y junto a él, se distribuye IIS (Internet Information Services) con otros sistemas operativos de la familia Windows.
IIS es un grupo de servidores de internet, incluyendo servidor web y servidor FTP. IIS incluye aplicaciones para crear y gestionar sitios web.
IIS está diseñada para construir servicios web utilizando cuentas de usuario proporcionadas por el dominio o el servicio Active Directory. Esto permite utilizar bases de datos de usuarios existentes.
En Hemos explicado en detalle cómo instalar y configurar el Centro de Certificación en su servidor. Ahora no nos detendremos en eso y asumiremos que ya todo está configurado. El certificado HTTPS para el servidor web debe ser emitido correctamente. Es mejor verificarlo de inmediato.
Windows Server 2016 incluye IIS versión 10.0.
Si IIS está instalado, solo queda configurarlo correctamente.
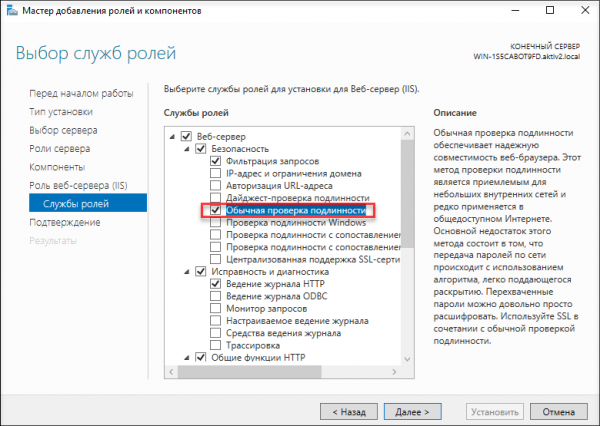
En la etapa de selección de servicios de roles, marcamos la casilla. Autenticación básica.
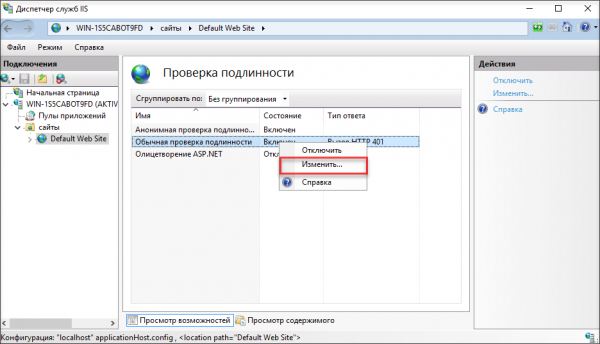
Luego en el Administrador de servicios IIS activamos la Autenticación básica.
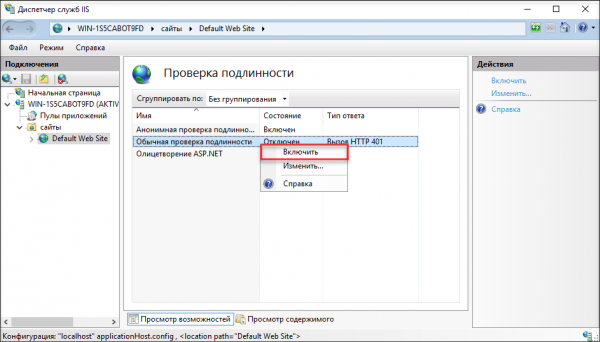
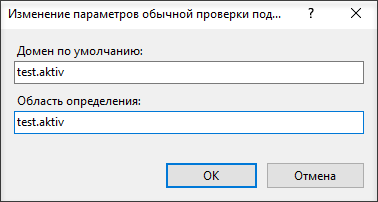
y especificamos el dominio en el que se encuentra el servidor web.
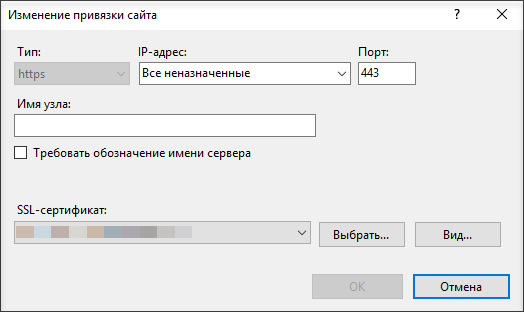
Luego añadimos la vinculación del sitio.
Y elegimos las opciones SSL.
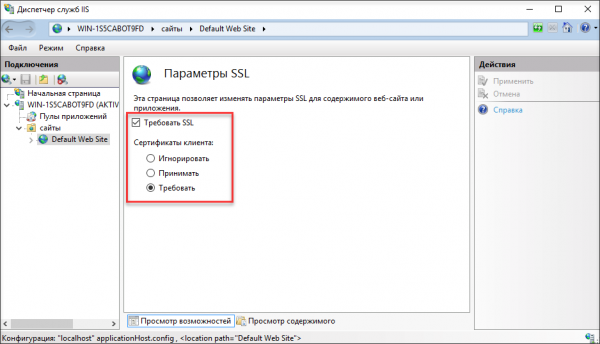
Con esto, la configuración del servidor está completa.
Después de realizar las acciones indicadas, solo podrá acceder al sitio el usuario que tenga un token con el certificado y el PIN del token.
Recordamos una vez más que, según , al usuario se le había entregado previamente un token con las claves y el certificado emitido según la plantilla del tipo Usuario con tarjeta inteligente.
Ahora pasamos a la configuración de la computadora del usuario. Debe configurar los navegadores que utilizará para conectarse a los sitios web protegidos.
Paso 2 - Configuración de la computadora del usuario
Para simplificar, supongamos que nuestro usuario tiene un sistema operativo Windows 10.
También supongamos que tiene instalado el paquete .
La instalación del paquete de controladores es opcional, ya que probablemente el soporte del token llegará a través de Windows Update.
Pero si esto no ha ocurrido, la instalación del paquete de Controladores Rutoken para Windows resolverá todos los problemas.
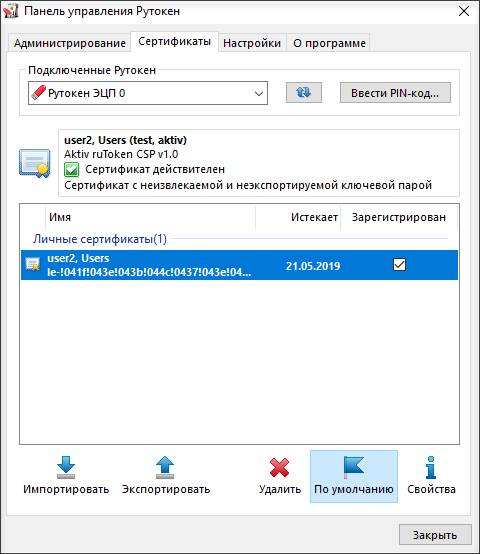
Conectamos el token a la computadora del usuario y abrimos el Panel de control de Rutoken.
En la pestaña Los certificados marcaremos la casilla del certificado necesario, si no está marcada.
De este modo hemos verificado que el token está operativo y contiene el certificado necesario.
Todos los navegadores, excepto Firefox, se configuran automáticamente.
No es necesario hacer nada especial con ellos.
Ahora abramos cualquier navegador e introduzcamos la dirección del recurso.
Antes de que el sitio se cargue, se abrirá una ventana para seleccionar el certificado y luego una ventana para introducir el PIN del token.
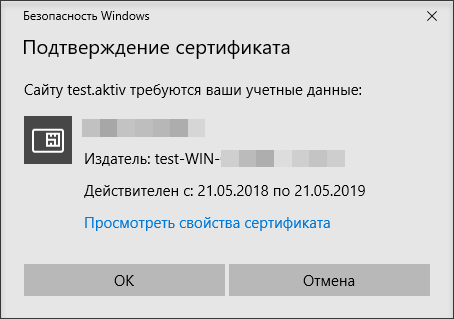
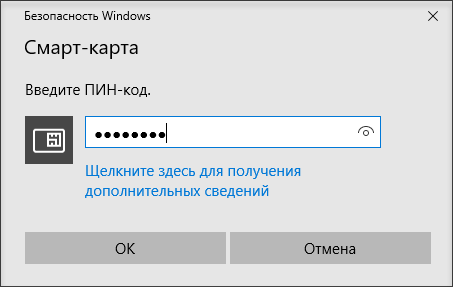
Si el dispositivo tiene como proveedor de cifrado por defecto el Aktiv ruToken CSP, se abrirá otra ventana para introducir el PIN.
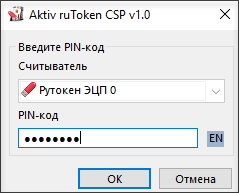
Y solo después de ingresar correctamente el PIN, se abrirá nuestro sitio en el navegador.
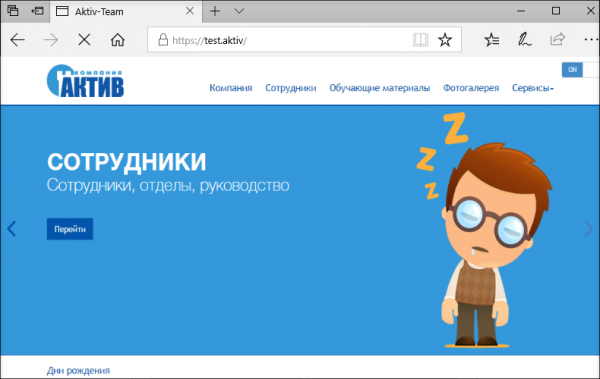
Para el navegador Firefox, es necesario realizar configuraciones adicionales.
En la configuración del navegador, seleccionar Privacidad y Seguridad. En la sección Los certificados hacer clic en Dispositivo de Seguridad. Se abrirá una ventana Gestión de dispositivos.
Hacer clic en Descargar, indicar el nombre de Rutoken ECP y la ruta C:\windowssystem32rtpkcs11ecp.dll.
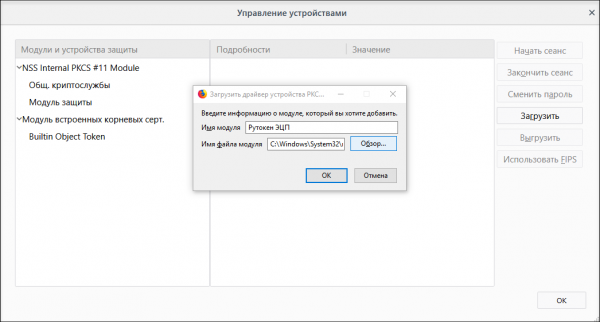
Eso es todo, ahora Firefox sabe cómo manejar el token y permite acceder al sitio utilizando este.
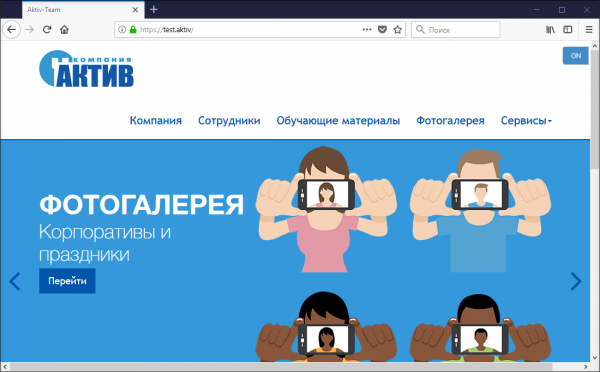
Por cierto, el acceso mediante el token a sitios web también funciona en Mac con los navegadores Safari, Chrome y Firefox.
Solo es necesario instalar desde el sitio de Rutoken y ver el certificado en el token.
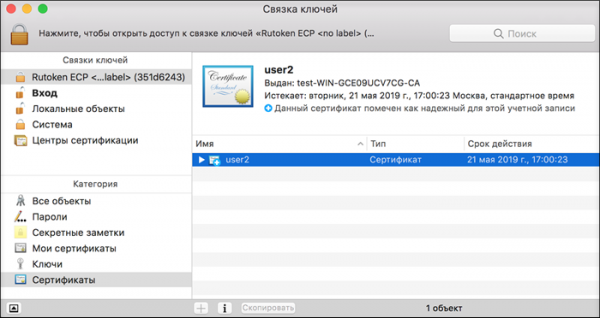
No es necesario configurar los navegadores Safari, Chrome, Yandex y otros; simplemente abre el sitio en cualquiera de estos navegadores.
El navegador Firefox se configura casi igual que en Windows (Configuración — Avanzado — Certificados — Dispositivos de seguridad). Solo que la ruta a la biblioteca es un poco diferente /Library/Akitv Co/Rutoken ECP/lib/librtpkcs11ecp.dylib.
Conclusiones
Te hemos mostrado cómo configurar la autenticación de dos factores en sitios utilizando tokens criptográficos. Como siempre, no necesitamos software adicional, aparte de las bibliotecas del sistema de Rutoken.
Puedes realizar este procedimiento con cualquier recurso interno de tu propiedad, además de que podrás configurar de manera flexible los grupos de usuarios que tendrán acceso al sitio, como en cualquier otra parte de Windows Server.
¿Usas otro sistema operativo para el servidor?
Si deseas que escribamos sobre la configuración de otros sistemas operativos, háznoslo saber en los comentarios del artículo.
Fuente: habr.com
