

در این مقاله شرح مختصری از آنچه که چنین چیزی آشنا به نظر می رسد ارائه می دهد NetBIOS. چه اطلاعاتی می تواند در اختیار یک مهاجم بالقوه قرار دهد.
حوزه نشان داده شده کاربرد تکنیک های شناسایی مربوط به شبکه های داخلی، یعنی جدا شده و غیرقابل دسترس از خارج است. به عنوان یک قاعده، هر حتی کوچکترین شرکت دارای چنین شبکه هایی است.
به خودی خود NetBIOS معمولاً برای به دست آوردن نام شبکه استفاده می شود. و این برای انجام حداقل 4 کار کافی خواهد بود.
کشف میزبان
از آنجایی که NetBIOS می تواند از UDP به عنوان یک انتقال استفاده کند، سرعت آن به آن اجازه می دهد تا میزبان ها را در شبکه های بسیار بزرگ کشف کند. بنابراین، برای مثال، یک ابزار nbtscan، که در بسته ای به همین نام موجود است، می تواند آدرس های شبکه مانند 2/192.168.0.0 را تنها در 16 ثانیه حل کند (می تواند شبکه را خراب کند)، در حالی که اسکن TCP سنتی ده ها دقیقه طول می کشد. این ویژگی را می توان به عنوان یک تکنیک جابجایی میزبان در شبکه های بسیار بزرگی که قبل از اجرای nmap در مورد آنها مشخص نیست، استفاده کرد. اگرچه نتیجه تشخیص ۱۰۰٪ را تضمین نمی کند، از آنجایی که اکثر هاست های ویندوز پاسخ می دهند و نه همه آنها، همچنان به شما امکان می دهد تقریباً تعیین کنید که میزبان های زنده در چه محدوده ای قرار دارند.
شناسایی میزبان
استفاده از نتایج بدست آوردن نام از آدرس های IP:
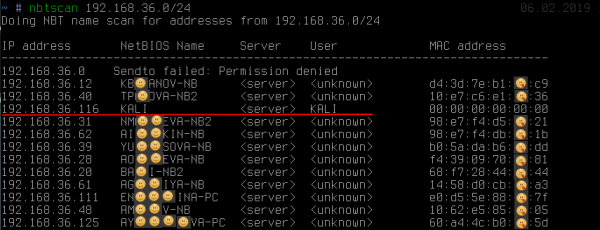
می توانید ببینید: علاوه بر این واقعیت که نام صاحب ایستگاه کاری را نشان می دهد (اگرچه اتفاقاً همیشه این اتفاق نمی افتد)، یکی از آدرس ها به وضوح از بقیه متمایز است. می بینیم که این نام دریافت شده است کالی. این رفتار معمولاً برای یونیکس-پیاده سازی ها SMB/NetBIOS به عنوان بخشی از بسته نرم افزاری سامبا یا خیلی قدیمی Windows 2000.
گرفتن نام کالی، در حالی که در هاست های دیگر اینطور استناشناخته> نشان دهنده وجود به اصطلاح است جلسه پوچ. با تنظیمات پیش فرض SMB-سرورها روشن است لینوکس مستعد آن جلسه پوچ این فقط به شما امکان می دهد کاملاً ناشناس (و همانطور که در تصویر مشاهده می کنید هیچ رمز عبوری وارد نکردیم) اطلاعات اضافی زیادی مانند خط مشی رمز عبور محلی، لیستی از کاربران محلی، گروه ها و یک لیست به دست آورید. منابع مشترک (اشتراک):
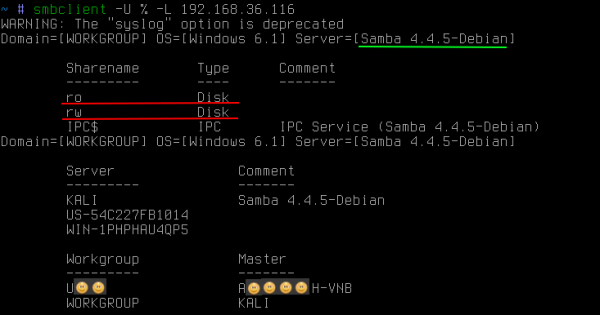
اغلب روشن است لینوکس SMB-سرورها اشتراکهایی در دسترس عموم دارند، نه تنها برای خواندن، بلکه حتی برای نوشتن. وجود هر دو تهدیدات مختلفی را به همراه دارد که استفاده از آنها از حوصله این مقاله خارج است.
NetBIOS همچنین به شما این امکان را می دهد که نام همه انواعی که ایستگاه کاری ذخیره می کند را دریافت کنید:
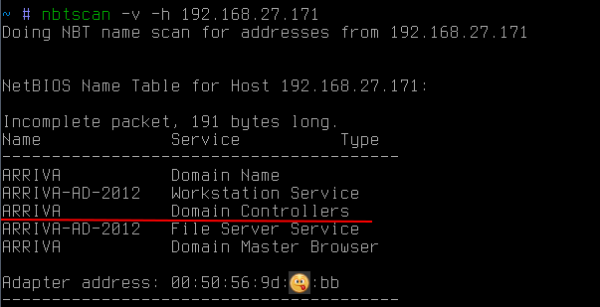
در این مورد، این به شما امکان می دهد بفهمید که هاست نیز یک کنترل کننده دامنه است ARRIVA.
همچنین شایان ذکر است که NetBIOS به شما اجازه می دهد تا دریافت کنید مک-نشانی. علاوه بر این، برخلاف درخواستهای arp، درخواستهای NetBIOS میتوانند فراتر از زیرشبکه بروند. این می تواند مفید باشد، به عنوان مثال، شما نیاز به پیدا کردن یک لپ تاپ یا سخت افزار خاصی در شبکه داشته باشید و سازنده آن را بشناسید. از سه اکتت اول مکآدرس ها سازنده را شناسایی می کنند، سپس می توانید مشابه را ارسال کنید NetBIOS-پرسش هایی به تمام زیرشبکه های شناخته شده برای یافتن دستگاه مورد نظر (http://standards-oui.ieee.org/oui.txt).
تعیین تعلق به دامنه
اغلب، هنگام حرکت از طریق شبکه های داخلی شرکت، لازم است به یک ایستگاه کاری که در یک دامنه گنجانده شده است (به عنوان مثال، برای بالا بردن امتیازات به سطح سرپرست دامنه) یا بالعکس حمله شود. در این مورد NetBIOS دوباره این ممکن است کمک کند:
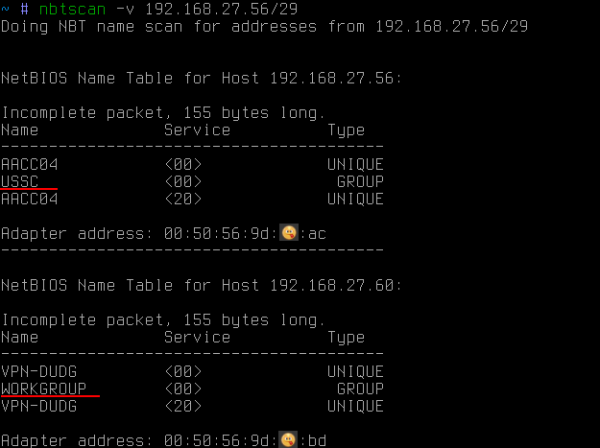
در این صورت با استفاده از NetBIOS همه نام ها از همه نوع بازیابی شد. در میان آنها می توانید علاوه بر نام رایانه شخصی (آنچه قبلاً دریافت شده است) نام گروه کاری را نیز مشاهده کنید. به طور پیش فرض برای پنجره معمولا چیزی شبیه به گروه کار یا IVAN-PC، اما اگر ایستگاه کاری در یک دامنه باشد، گروه کاری آن نام دامنه است.
بنابراین، با کمک NetBIOS می توانید بفهمید که ایستگاه کاری در یک دامنه است یا خیر و اگر چنین است، کدام یک است.
اگر نیاز به دریافت لیستی از میزبان های دامنه در یک زیر شبکه دارید، یک درخواست پخش با نام دامنه مورد نظر کافی است:
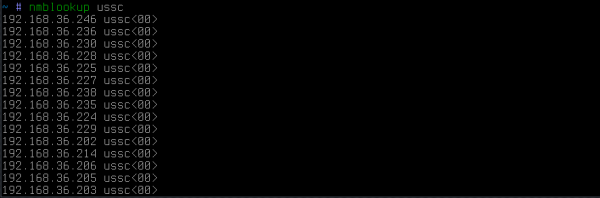
در نتیجه همه هاست های این دامنه پاسخ خواهند داد.
تشخیص هاست های چند خانه ای
و در نهایت، یکی دیگر از تکنیک های احتمالا بسیار کمتر شناخته شده، که به سادگی غیر قابل جایگزینی است یافتن راه ها به شبکه های ایمن، شاید حتی از نظر فیزیکی ایزوله. اینها می توانند شبکه های کارگاهی شرکت ها باشند که مملو از کنترل کننده ها هستند. دسترسی به این شبکه برای مهاجم به معنای فرصتی برای تأثیرگذاری بر فرآیند فناوری و برای شرکت خطر متحمل شدن خسارات عظیم است.
بنابراین، نکته این است که حتی اگر شبکه از شبکه شرکتی جدا شده باشد، اغلب برخی از مدیران، یا از روی تنبلی یا چیز دیگری، دوست دارند برای دسترسی به این شبکه، کارت شبکه دیگری را روی رایانه شخصی خود نصب کنند. علاوه بر این، همه این اتفاق می افتد، البته، با دور زدن تمام قوانین فایروال های شرکتی. راحت، بله، اما نه خیلی ایمن، اگر هک شوید، پلی برای این شبکه خواهید شد و مسئولیت را بر عهده خواهید گرفت.
با این حال، یک مشکل برای مهاجم وجود دارد - پیدا کردن مدیری که به این شکل غیرقانونی به شبکه محافظت شده پیوسته است. علاوه بر این، این یک مشکل دشوار برای خود ارائه دهندگان امنیت شبکه است. در شرکت های بزرگ، این یک کار واقعاً دشوار است، مانند پیدا کردن یک سوزن در انبار کاه.
در این شرایط، دو گزینه واضح برای یک مهاجم وجود دارد:
1. سعی کنید از هر رایانه شخصی در زیرشبکه شرکت به عنوان دروازه ای به شبکه مورد نظر استفاده کنید. این بسیار راحت خواهد بود، اما به ندرت اتفاق می افتد، زیرا در پنجره میزبان ها ارسال آی پی تقریبا همیشه از کار افتاده علاوه بر این، چنین بررسی فقط در زیر شبکه خود امکان پذیر است، و همچنین مستلزم آن است که مهاجم دقیقاً آدرس هدف را از یک شبکه ایزوله بداند.
2. سعی کنید از راه دور به هر میزبان وارد شوید و یک دستور پیش پا افتاده را اجرا کنید ipconfig/ifconfig. و اینجا همه چیز چندان هموار نیست. حتی اگر مهاجم حقوق یک مدیر دامنه را تضمین کند، هیچ کس فایروال ها و فایروال های محلی را لغو نمی کند. بنابراین این کار 100% خودکار نیست. در نتیجه، شما به طور دردناکی وارد هر میزبان می شوید و فایروال ها را غلبه می کنید (اغلب پورت 445/tcp را مسدود می کنند)، به امید اینکه در نهایت رابط شبکه مورد نظر را مشاهده کنید.
با این حال، همه چیز بسیار ساده تر است. یک ترفند بسیار ساده وجود دارد که به شما امکان می دهد لیستی از رابط های شبکه را از یک میزبان خاص دریافت کنید. فرض کنید میزبان خاصی داریم:
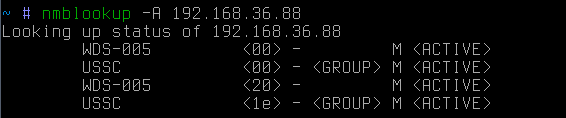
این آدرس IP → نام شبکه حل معکوس است. اگر اکنون سعی می کنیم یک وضوح مستقیم از نام شبکه → آدرس IP ایجاد کنیم:

سپس متوجه می شویم که این میزبان نیز یک دروازه (ظاهراً) در برخی از شبکه های دیگر است. شایان ذکر است که در این مورد درخواست پخش شد. به عبارت دیگر، فقط توسط میزبان ها از زیر شبکه مهاجم شنیده می شود.
اگر میزبان هدف خارج از زیرشبکه باشد، می توانید یک درخواست هدفمند ارسال کنید:
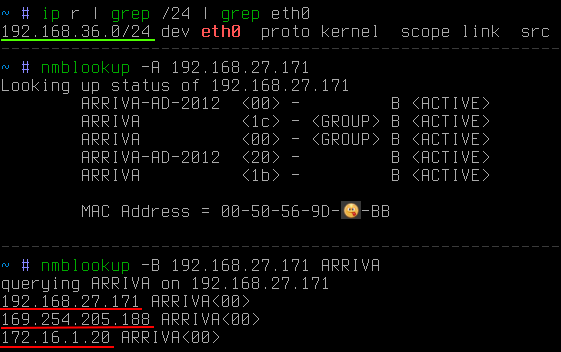
در این حالت مشخص است که هدف خارج از زیرشبکه مهاجم است. با استفاده از سوئیچ -B، مشخص شد که درخواست باید به یک آدرس خاص ارسال شود، نه به یک آدرس پخش.
اکنون تنها چیزی که باقی می ماند جمع آوری سریع اطلاعات از کل زیرشبکه مورد علاقه است و نه از یک آدرس. برای این شما می توانید از یک کوچک استفاده کنید پایتون-اسکریپت:
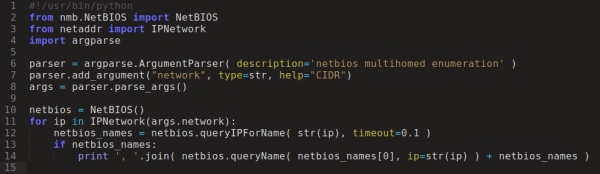
و بعد از چند ثانیه:
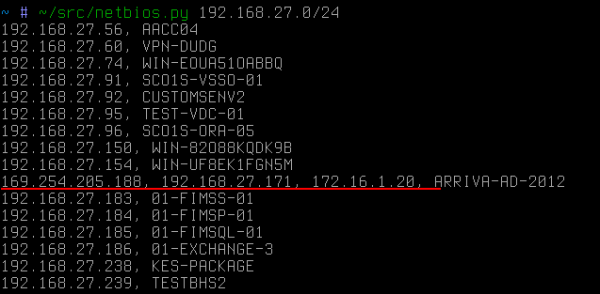
در این مورد بداهه، میزبان اختصاصی است که اگر بخواهد شبکه 172.16.1/24 را تعقیب کند، اولین هدف مهاجم خواهد بود.
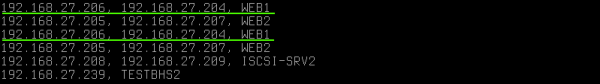
نام های تکراری در IP های مختلف نشان می دهد که هاست نیز دارای دو کارت شبکه است، اما در یک زیر شبکه. در اینجا شایان ذکر است که NetBIOS فاش نمی کند نام مستعار-s (که به راحتی از طریق درخواست های arp به صورت ip با همان قابل محاسبه است مک) در این مورد آدرسهای IP متفاوت داشته باشند مک.
نمونه دیگر استفاده از این تکنیک وای فای عمومی است. گاهی اوقات می توانید با موقعیتی روبرو شوید که در بین دستگاه های مهمان، پرسنلی که در یک بخش بسته شرکتی کار می کنند به یک شبکه عمومی متصل می شوند. سپس با کمک این تکنیک شناسایی، مهاجم خیلی سریع میتواند مسیری را برای ورود به شبکه بسته ترسیم کند:
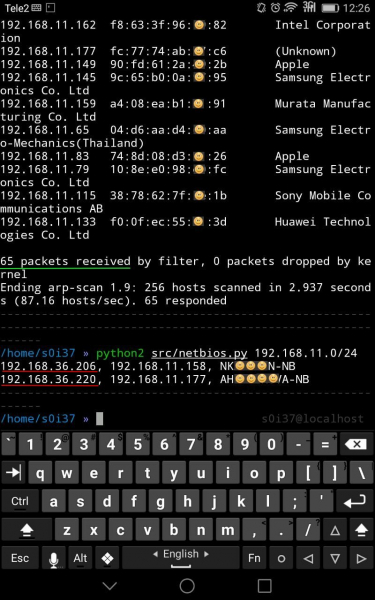
در این مورد، در میان 65 مشتری عمومی Wi-Fi، دو ایستگاه کاری وجود داشت که دارای یک رابط اضافی بود که احتمالاً مربوط به شبکه شرکتی بود.
اگر گاهی اوقات بین بخشهای شبکه یا مستقیماً در ایستگاههای کاری، ترافیک در پورت 445/tcp فیلتر میشود که از ورود از راه دور به سیستم جلوگیری میکند (اجرای کد از راه دور)، در این صورت، برای حل نامها توسط NetBIOS از پورت 137/udp استفاده می شود که تقریباً هرگز با مسدود کردن عمدی آن مواجه نمی شوید ، زیرا راحتی کار در شبکه به شدت از این امر رنج می برد ، به عنوان مثال ، ممکن است محیط شبکه ناپدید شود و غیره.
به قول معروف، شمارش کلید است
آیا محافظتی در برابر این وجود دارد؟ وجود ندارد، زیرا اصلاً آسیب پذیری نیست. این فقط عملکرد استاندارد چیزی است که به طور پیش فرض کمی در دسترس است. پنجره (در لینوکس رفتار کمی متفاوت است). و اگر ناگهان ناهماهنگ، با دور زدن قوانین مسیریابی شبکه، به یک بخش بسته ملحق شدید، مطمئناً مهاجم شما را پیدا می کند و خیلی سریع این کار را انجام می دهد.
منبع: www.habr.com
