

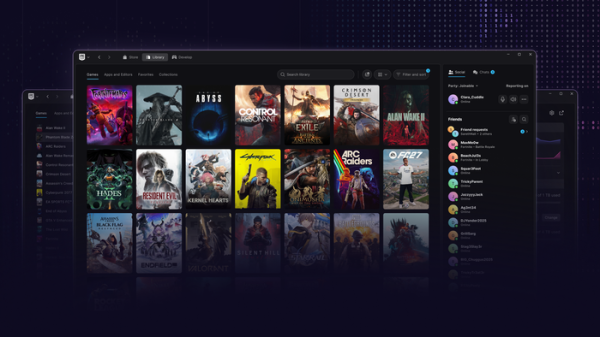
اپیک گیمز پیشنمایشی از لانچر جدید اپیک گیمز را رونمایی کرد که از پلتفرمی که قبلاً وعده داده شده بود، پشتیبانی میکند. Linuxنسخه جدید همچنین دارای طراحی بهروز شده، زمان راهاندازی کاهشیافته، چت صوتی یکپارچه، یک صفحه واحد برای مدیریت اجرای بازیها، امکان قرار دادن برنامهها و بازیهای سفارشی روی پنل، جستجوی گستردهتر و نظارت بر سرعت دانلود و فعالیت است.
علاوه بر این، اعلام شد که نسخهای از بازی آنلاین فورتنایت برای ... در حال آمادهسازی است. Linuxاین پروژه شامل ارتقاء سیستم حفاظتی EAC (Easy Anti-Cheat) برای Linux- توزیعها و تماسهایی با نگهدارندگان برقرار میشود تا قابلیتهای لازم برای سیستمهای ضد تقلب در ... پیادهسازی شود. Linuxلازم به ذکر است که پیادهسازی قدیمی EAC برای Linux سطح مورد نیاز محافظت ضد تقلب را ارائه نمیدهد، به همین دلیل است که بسیاری از توسعهدهندگان بازی پشتیبانی اضافه نمیکنند. Linuxنسخه جدید EAC به جای ماژول هسته خود، از مکانیزمهای امنیتی استاندارد ارائه شده توسط هسته استفاده میکند. Linuxو خودِ ضد تقلب به عنوان یک سرویس systemd اجرا میشود.
از جمله الزاماتی که توزیعها برای استفاده از EAC باید داشته باشند:
- بارگذاری بوت امن هسته، درایورها و ماژولهای هسته که با کلیدهای تأیید شده امضا شدهاند. سطح مناسب بوت تأیید شده از قبل تضمین شده است. Ubuntu، فدورا، بازیت، بلوفین، Debian، اوپنسوزه، سوزه، Rocky Linux и AlmaLinux.
- برای ایجاد یک گزارش بوت تأیید شده، TPM 2.0 را در بایوس فعال کنید.
- استفاده از بوت لودرهایی مانند systemd-boot و GRUB که از حالت بوت اندازهگیری شده پشتیبانی میکنند، که به شما امکان میدهد اعتبار پیکربندی و اجزای بارگذاری شده را تأیید کنید.
- فعالسازی فناوری IOMMU در بایوس و هسته، که مانع از دسترسی دستگاههای سختافزاری متقلب به حافظه بازی میشود.
- حالت Lockdown را در هسته فعال میکند، که دسترسی ریشه به هسته را محدود میکند و مسیرهای بایپس بوت امن UEFI را مسدود میکند (دسترسی به /dev/mem، /dev/kmem، /dev/port، /proc/kcore، debugfs، حالت اشکالزدایی kprobes، mmiotrace، tracefs، BPF، PCMCIA CIS (ساختار اطلاعات کارت)، برخی از رابطهای ACPI و رجیسترهای CPU MSR را محدود میکند، فراخوانیهای kexec_file و kexec_load را مسدود میکند، تغییر به حالت خواب را ممنوع میکند، استفاده از DMA را برای دستگاههای PCI محدود میکند، وارد کردن کد ACPI از متغیرهای EFI را ممنوع میکند و از دستکاری پورتهای I/O جلوگیری میکند).
- غیرفعال کردن مکانیزم Kexec در هسته، که برای راهاندازی یک هسته جدید از هسته قدیمی بدون راهاندازی مجدد کامل سیستم استفاده میشود.
- پشتیبانی از قلابهای LSM (Linux ماژول امنیتی) در BPF برای اتصال برنامههای eBPF که دسترسی را کنترل و عملکرد فرآیندها را نظارت میکنند (برای جلوگیری از خواندن و تغییر حافظه بازی و همچنین بررسی فعالیت سیستم ضد تقلب).
توسعه دهندگان Ubuntu با در نظر گرفتن تجربه منفی گذشته در مورد نقض حریم خصوصی کاربران، بحث در مورد الزامات منتشر شده را آغاز کردهایم. Windows (EAC مخفیانه کدی را روی حلقه صفرم حفاظتی اجرا کرد و دادهها را به سیستمهای خارجی منتقل نمود) سرورها (این کار میتواند بدون رضایت صریح کاربر انجام شود و پس از حذف بازی در سیستم باقی بماند.) نگرانیها همچنین شامل افزایش سطح حمله بدافزار و ارتباط با شرکت چینی Tencent (که ۴۰٪ از Ecic Games را در اختیار دارد) است که ممکن است به جاسوسی از کاربران علاقهمند باشد. پیشنهاد میشود بستههای EAC از طریق مخازن اصلی توزیع نشوند، کاربران از خطرات احتمالی مطلع شوند و پیکربندی بوت جداگانهای برای کسانی که نیاز به اجرای EAC دارند، ارائه شود.
منبع: opennet.ru
