

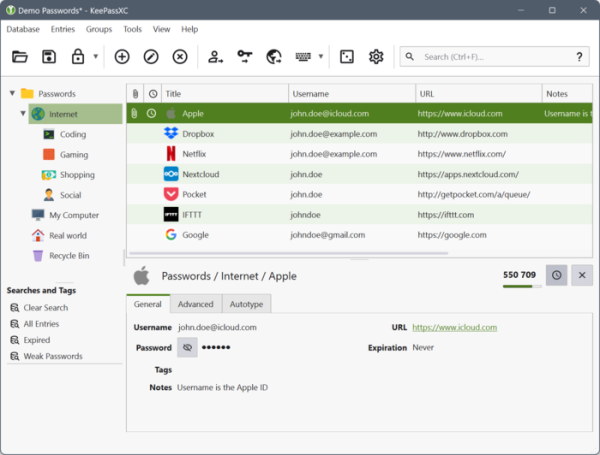
KeePassXC 2.8.0، یک مدیر رمز عبور متنباز و چند پلتفرمی، منتشر شده است. این نرمافزار ابزارهایی برای ذخیرهسازی ایمن رمزهای عبور معمولی، رمزهای عبور یکبار مصرف (TOTP)، کلیدهای SSH و سایر اطلاعاتی که کاربر محرمانه میداند، ارائه میدهد. دادهها را میتوان هم در فضای ذخیرهسازی رمزگذاری شده محلی و هم در فضای ذخیرهسازی ابری خارجی ذخیره کرد. کد این پروژه با استفاده از کتابخانه Qt به زبان C++ نوشته شده و تحت مجوزهای GPLv2 و GPLv3 توزیع شده است. نسخههای آماده برای استفاده در دسترس هستند. Linux (AppImage، Flatpak، Ubuntu PPA، اسنپ)، Windows и macOS.
ویژگی های کلیدی:
- کار با پایگاههای داده با فرمت KDBX. ذخیرهسازی رمزگذاریشدهی دادهها. امکان پیوست کردن فایلها و ویژگیهای سفارشی به رکوردهای رمز عبور ذخیرهشده.
- سازماندهی اطلاعات در گروهها. سیستم جستجوی داخلی. پر کردن خودکار رمز عبور برای برنامهها. مدیریت خط فرمان (keepassxc-cli).
- یک تولیدکننده رمز عبور امن. رمزهای عبور یکبار مصرف (TOTP) را ذخیره و تولید میکند. کیفیت رمزهای عبور ذخیره شده را تجزیه و تحلیل کرده و گزارشهای آماری تولید میکند.
- ادغام با مرورگرهای کروم، موزیلا فایرفاکس، اج، کرومیوم، ویوالدی، بریو و مرورگر تور. پشتیبانی از احراز هویت با رمز عبور از طریق ادغام مرورگر ارائه میشود.
- پشتیبانی از وارد کردن پایگاههای داده رمز عبور از فرمتهای CSV، 1Password، Bitwarden، Proton Pass و KeePass1. خروجی گرفتن به فرمتهای CSV، XML و HTML.
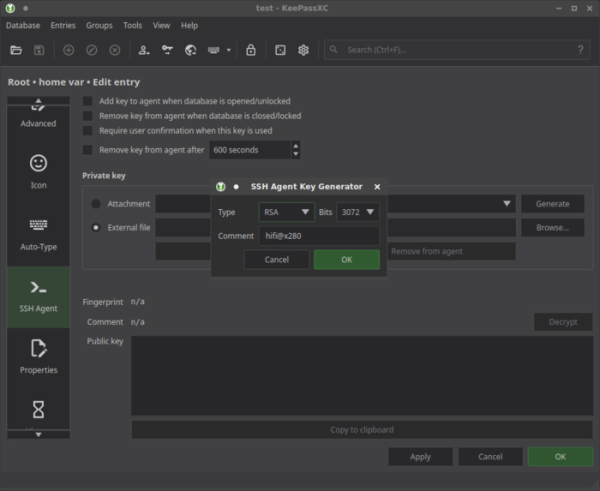
- پشتیبانی از YubiKey و OnlyKey. یکپارچهسازی با SSH Agent. اشتراکگذاری پایگاه داده KeeShare.
پشتیبانی از سرویس مخفی FreeDesktop.org، برای مثال، برای استفاده به جای حلقه کلید GNOME. پشتیبانی از الگوریتمهای رمزگذاری Twofish و ChaCha20.
تغییرات کلیدی در نسخه جدید:
- ترجمه رابط گرافیکی از Qt5 به Qt6.
- امکان استفاده از تکمیل خودکار رمز عبور در برنامههای کاربردی در محیطهای مبتنی بر Wayland با استفاده از پورتالهای XDG.
- پشتیبانی از سفارشیسازی میانبرهای صفحهکلید.
- امکان همگامسازی پایگاه داده با سیستمهای خارجی و پشتیبانی از استفاده از ابزارهای خارجی برای وارد کردن.
- حالت باز کردن سریع پولکیت Linux.
- تشکیل مجموعههای ARM64 برای Windows و مجموعههای آزمایشی ARM64 در قالب AppImage برای Linux.
- به جای ذخیره فایلهای وضعیت برنامه در دایرکتوری ~/.local/state/ (XDG_STATE_HOME)، از ~/.cache (XDG_CACHE_HOME) استفاده کنید.
- پشتیبانی از تولید کلیدهای RSA، ECDSA و Ed25519 برای عامل SSH.
- ادغام بهبود یافته با دسکتاپ اسمبلیها در قالب AppImage.
- وارد کردن کلیدهای SSH، رمزهای عبور Wi-Fi و رکوردهای با نوع ناشناخته از Proton Pass پیادهسازی شد.
- یک آسیبپذیری (CVE-2026-69150) برطرف شده است که میتوانست منجر به دسترسی به حافظه پس از آزادسازی آن هنگام وارد کردن یک فایل KDB دستکاریشدهی خاص شود.
منبع: opennet.ru
