

مایکروسافت اولین نسخه از پروژه Litebox را منتشر کرده است که یک سیستم عامل متمرکز بر امنیت را توسعه میدهد که به عنوان یک کتابخانه (Library OS) پیادهسازی شده است. این رویکرد، سرویسهای سیستم عامل را مستقیماً در برنامهها جاسازی میکند، به جای اینکه نیاز به فراخوانی سیستم به یک هسته سیستم عامل خارجی داشته باشد. Litebox را میتوان در برنامهها یا هستهها به عنوان یک لایه ایزوله اضافی استفاده کرد و دسترسی به قابلیتهای غیرضروری هسته یا APIها را مسدود کرد. کد این پروژه با زبان Rust نوشته شده و تحت مجوز MIT به صورت متنباز منتشر شده است.
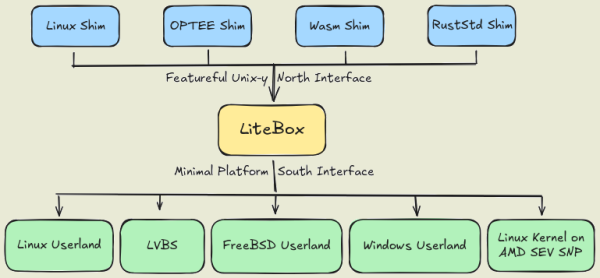
لایتباکس یک کتابخانه قابل اتصال به برنامههای کاربردی با یک لایه ایزوله ارائه میدهد که درخواستها را به APIهای خارجی ترجمه میکند. چنین APIهای خارجی میتوانند هسته باشند. Linux، محیطهای ایزوله محافظتشده OP-TEE (محیط اجرای قابل اعتماد قابل حمل باز)، محیطهای Webassembly یا کتابخانه استاندارد RustStd.
پلتفرم مینیمال ایجاد شده از طریق Litebox برای اجرای برنامهها مناسب است. Linux и Windows، هستههای تو در تو Linux و LVBS (Linux امنیت مبتنی بر مجازیسازی). زمینههای کاربردی احتمالی برای Litebox شامل تضمین راهاندازی بدون تغییر است. Linux-برنامهها در Windows، جداسازی اجرا Linux-برنامههای کاربردی روی سیستمهایی با هسته Linux، اجرای برنامهها بر روی AMD SEV SNP برای رمزگذاری حافظه، اجرای برنامههای OP-TEE در Linux و جداسازی با استفاده از مفهوم LVBS (استفاده از مجازیسازی سختافزار برای محافظت از اجزای هسته منفرد) Linux(برای مثال، برای کنترل اصالت ماژولها و کنترل دسترسی استفاده میشود.)
منبع: opennet.ru
