

شرکت Stamus Networks یک توزیع تخصصی Clear NDR 1.0 منتشر کرده است که برای استقرار سیستمهای تشخیص و پیشگیری از نفوذ به شبکه و همچنین سازماندهی پاسخها به تهدیدات شناسایی شده و نظارت بر امنیت شبکه طراحی شده است. به کاربران یک راهکار آماده برای مدیریت امنیت شبکه ارائه میشود که میتواند بلافاصله پس از دانلود مورد استفاده قرار گیرد. این توزیع از کار در حالت زنده و راهاندازی در محیطهای مجازیسازی یا کانتینرها پشتیبانی میکند. توسعههای این پروژه تحت مجوز GPLv3 توزیع شدهاند. حجم تصویر بوت 3.9 گیگابایت است.
این توزیع بر اساس یک بسته ساخته شده است Debian و از سیستم تشخیص نفوذ متنباز Suricata استفاده میکند. دادههای دریافتی از منابع مختلف در مخزن OpenSearch ذخیره میشوند. یک رابط وب ساخته شده بر روی رابط Kibana برای نظارت بر وضعیت فعلی و حوادث شناسایی شده ارائه شده است. رابط وب Stamus برای مدیریت قوانین و تجسم فعالیتهای مرتبط استفاده میشود. این سیستم همچنین شامل سیستم ضبط، ذخیرهسازی و نمایهسازی بستههای شبکه Arkime، رابط ارزیابی رویداد EveBox و جمعکننده داده Fluentd است.
این توزیع در ۱۰ سال گذشته با نام SELKS توسعه داده شده است، اما پس از تشخیص آمادگی محصول برای استفاده در راهکارهای تجاری کوچک و متوسط، و تقسیم توزیع به نسخههای Community و Enterprise، به Clear NDR تغییر نام داد. نسخه Enterprise شامل ادغام با سیستمهای یادگیری ماشین، ابزارهای پیشرفته طبقهبندی ترافیک، ادغام با سیستمهای پاسخ به تهدید شخص ثالث، بهروزرسانیهای روزانه قوانین تشخیص نفوذ و پشتیبانی فنی است.
تغییرات اصلی:
- سه گزینه برای استقرار: یک تصویر ISO با رابط گرافیکی برای کسانی که پیکربندی GUI را ترجیح میدهند، یک تصویر ISO با محیط کنسول برای سرورها و نسخهای برای اجرا در کانتینرهای ایزوله.
- سیستم تشخیص و پیشگیری از نفوذ شبکه Suricata به شاخه 8.x بهروزرسانی شده است.
- انتقال از پلتفرم جستجو، تحلیل و ذخیرهسازی دادههای Elasticsearch به شاخه OpenSearach 2 تکمیل شده است.
- پشتیبانی از پروتکل MCP (پروتکل زمینه مدل) برای ادغام با پلتفرمهای هوش مصنوعی اضافه شده است که به دستیاران هوش مصنوعی اجازه میدهد به دادههای جمعآوریشده و ابزارهای Clear NDR دسترسی داشته باشند.
- رابط وب، داشبوردها و ماژولهای مصورسازی دادههای جدیدی را ارائه میدهد. بیش از ۴۰۰ ماژول مصورسازی و ۵۸ داشبورد جدید ارائه شده است.
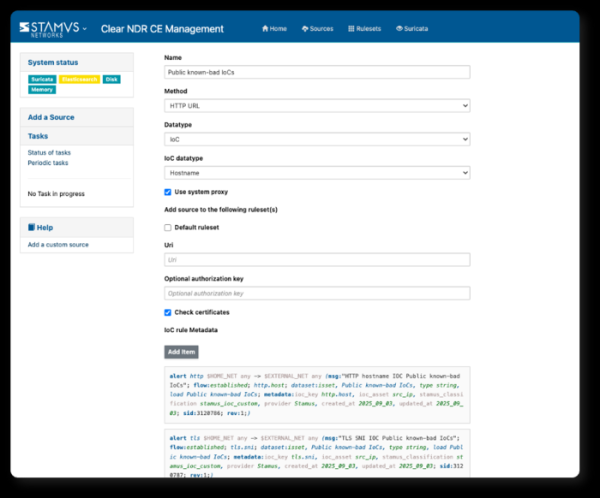
- پشتیبانی از پردازش خودکار جریانهای اطلاعات تهدید اضافه شده است، که نیازی به نوشتن دستی قوانین برای Suricata ندارد.

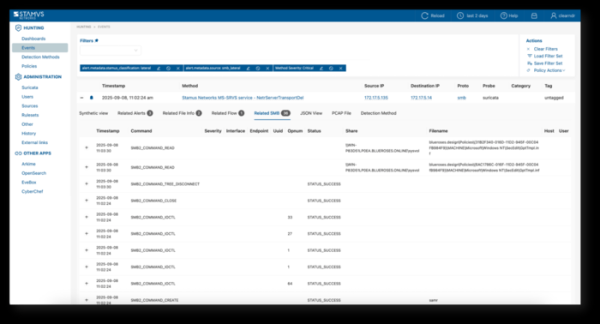
- فرآیند پاسخگویی به حوادث امنیتی تسریع شده است. امکان دسترسی به شواهد مرتبط با یک حادثه، مانند گزارشها، سوابق جریان ترافیک، عملیات فایلهای شناسایی شده و نسخههای PCAP، تنها با دو کلیک اضافه شده است.

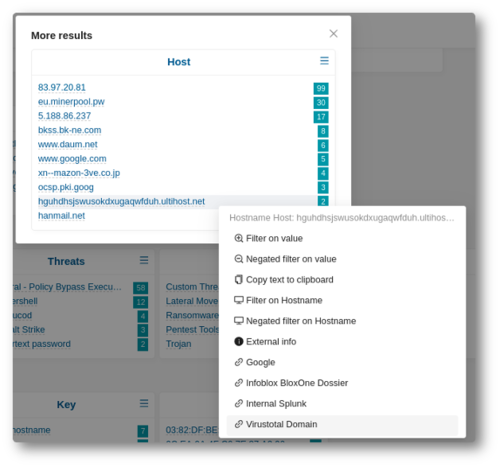
- قابلیت ادغام رابط کاربری با سایر سیستمها فراهم شده است.

- قابلیتهای گسترده برای مدیریت دوره نگهداری دادهها (نگهداری دادهها).
- یک مکانیزم اعلان داخلی برای بهروزرسانیها و نسخههای جدید.
منبع: opennet.ru
