

Bonjour à tous ! Dans la continuité de cela, je souhaite vous parler plus en détail des fonctionnalités offertes par la solution Sophos XG Firewall et vous familiariser avec son interface web. Les articles et documents commerciaux sont bien, mais il est toujours intéressant de voir comment la solution se présente en réalité. Comment tout cela fonctionne-t-il ? Alors, commençons notre revue.
Cet article présentera la première partie des fonctionnalités du Sophos XG Firewall — à savoir le « Monitoring et l'Analyse ». Un aperçu complet sera proposé sous la forme d'une série d'articles. Nous allons partir de l'interface web de Sophos XG Firewall et de la grille de licences.
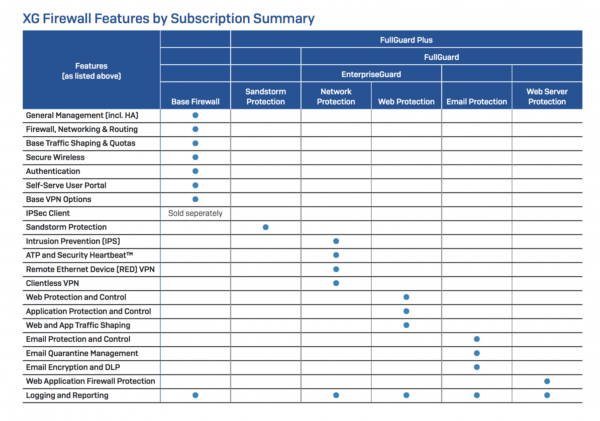
Centre de gestion de la sécurité
Et voilà, nous avons lancé le navigateur et ouvert l'interface web de notre NGFW, nous voyons une invite pour entrer un identifiant et un mot de passe pour accéder au panneau d'administration.
Nous saisissons l'identifiant et le mot de passe que nous avons définis lors de l'activation initiale et nous accédons à notre centre de gestion. Voici à quoi il ressemble.
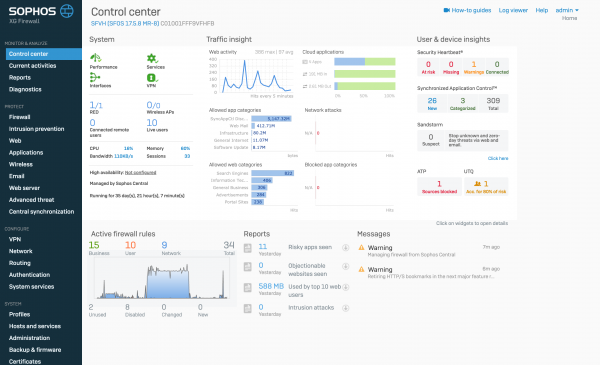
Chacun de ces widgets est presque cliquable. Vous pouvez accéder à un incident et regarder les détails.
Examinons chaque bloc, et commençons par le bloc Système.
Bloc Système
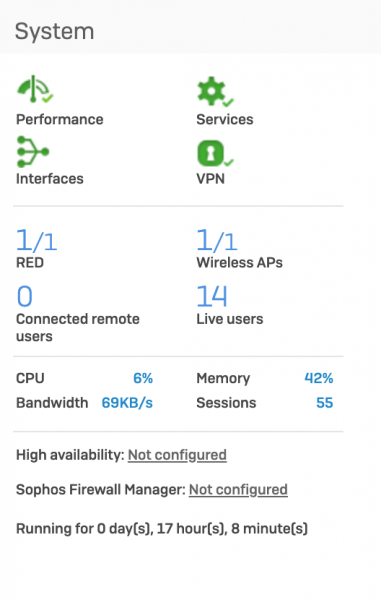
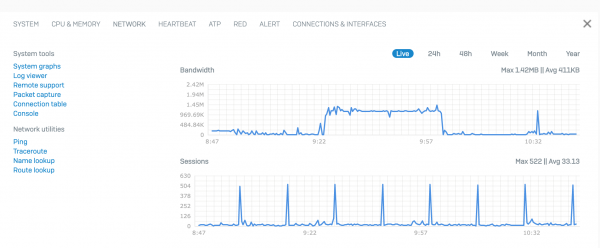
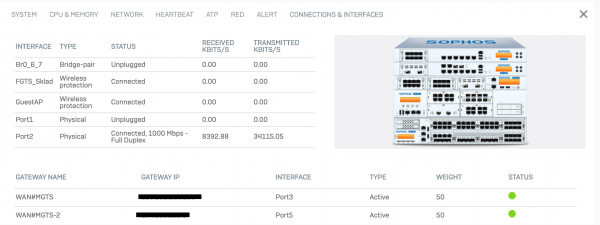
Ce bloc affiche l'état de la machine en temps réel. En cliquant sur n'importe quelle icône, vous serez redirigé vers une page fournissant des informations plus détaillées sur l'état du système.
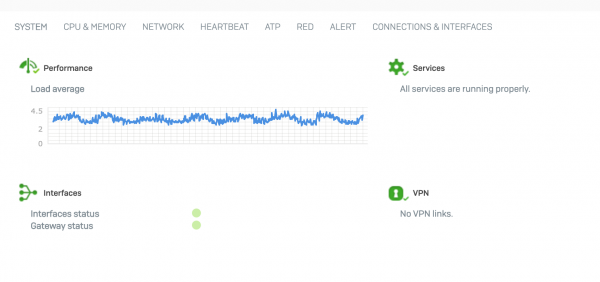
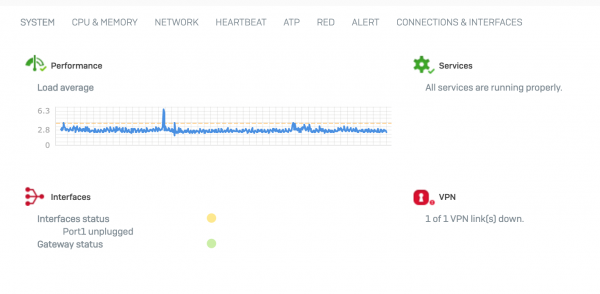
S'il y a des problèmes dans le système, ce widget le signalera, et sur la page d'information, vous pourrez voir la cause.
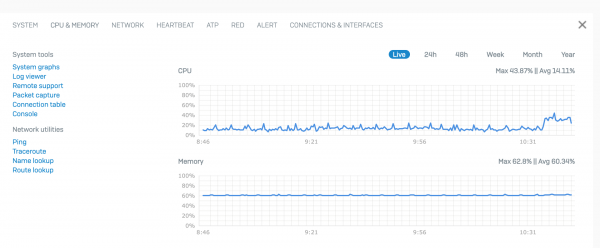
En naviguant entre les onglets, vous pouvez obtenir plus d'informations sur divers aspects du fonctionnement du pare-feu.
Bloc Analyse du trafic
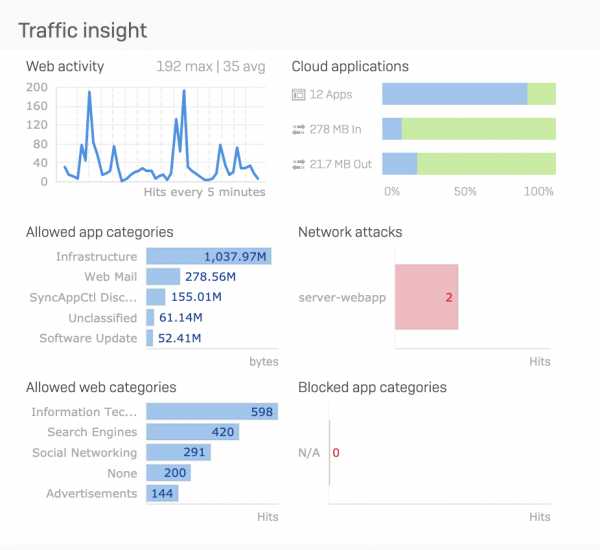
Cette section nous donne un aperçu de ce qui se passe actuellement dans notre réseau et de ce qui s'est passé au cours des dernières 24 heures. Les 5 principales catégories web et applications en termes de trafic, les attaques réseau (activation du module IPS) et les 5 principales applications bloquées.
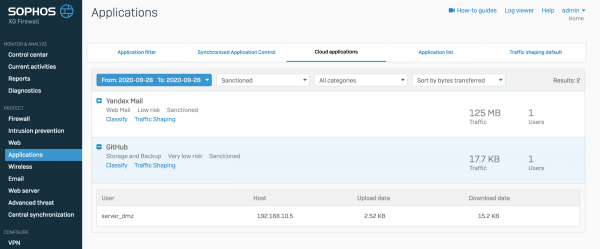
De plus, il convient de mettre en avant la section Applications Cloud. Vous pouvez y voir la disponibilité dans le réseau local des applications utilisant des services cloud. Leur nombre total, ainsi que le trafic entrant et sortant. En cliquant sur ce widget, vous accéderez à une page d'information sur les applications cloud, où vous pourrez voir plus en détail quelles applications cloud sont présentes sur le réseau, qui les utilise et des informations sur le trafic.
Bloc Insights Utilisateur et appareil
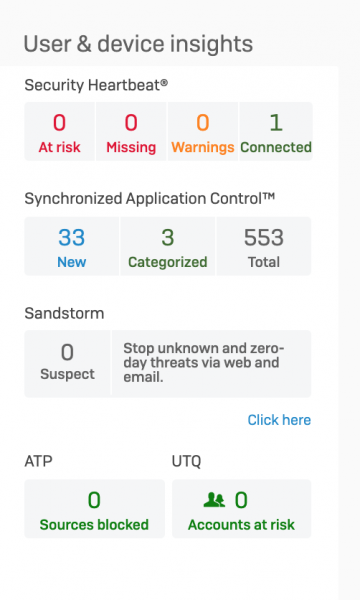
Cette section fournit des informations sur les utilisateurs. La première ligne nous montre les ordinateurs des utilisateurs infectés, en collectant des données à partir de l'antivirus Sophos et en les transmettant au Sophos XG Firewall. Sur la base de ces informations, le pare-feu peut, en cas d'infection, déconnecter l'ordinateur de l'utilisateur du réseau local ou d'un segment du réseau au niveau L2, en bloquant toutes les communications avec celui-ci. Plus de détails sur Security Heartbeat ont été donnés dans . Ensuite, deux lignes — contrôle des applications et bac à sable cloud. Étant donné qu'il s'agit d'une fonctionnalité distincte, elle ne sera pas abordée dans cet article.
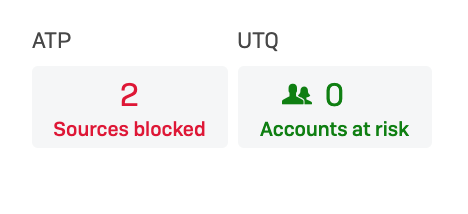
Il convient de prêter attention aux deux widgets inférieurs. Ce sont ATP (Advanced Threat Protection) et UTQ (User Threat Quotient).
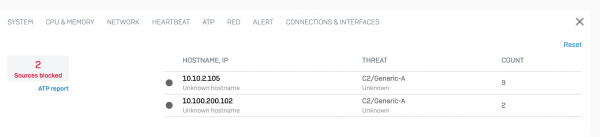
Le module ATP bloque les connexions avec les serveurs C&C, responsables des réseaux de botnets. Si un appareil de votre réseau local est infiltré dans un botnet, ce module en informera et empêchera la connexion avec le serveur de contrôle. Cela se présente de cette manière
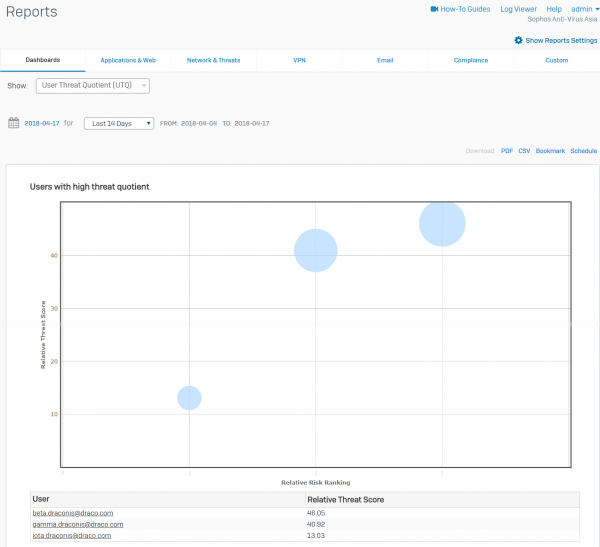
Le module UTQ attribue un indice de sécurité à chaque utilisateur. Plus un utilisateur essaie d'accéder à des sites interdits ou de lancer des applications prohibées, plus son score augmente. En se basant sur ces données, il est possible de former à l'avance ces utilisateurs sans attendre que leur ordinateur soit finalement infecté par des malwares. Cela se présente ainsi
Ensuite, il y a une section d'informations générales sur les règles de pare-feu actives et les rapports rapides que vous pouvez télécharger au format pdf.
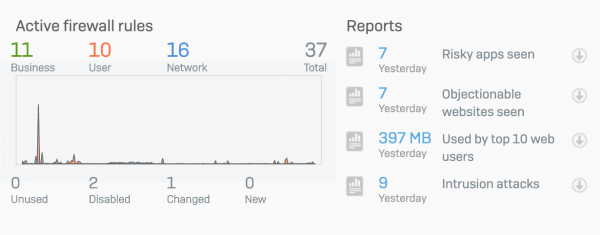
Passons à la section suivante du menu — Activités actuelles
Activités actuelles
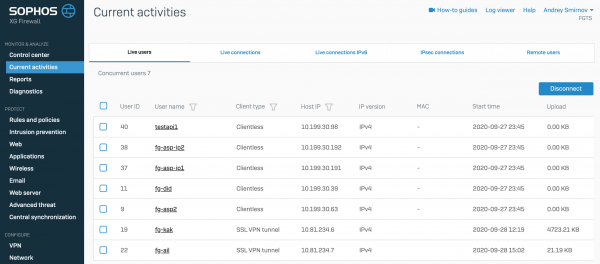
Commençons l'examen avec l'onglet Utilisateurs actifs. Sur cette page, nous pouvons voir quels utilisateurs sont actuellement connectés au Sophos XG Firewall, le mode d'authentification, l'adresse IP de la machine, le moment de la connexion et le volume de trafic.
Connexions en direct
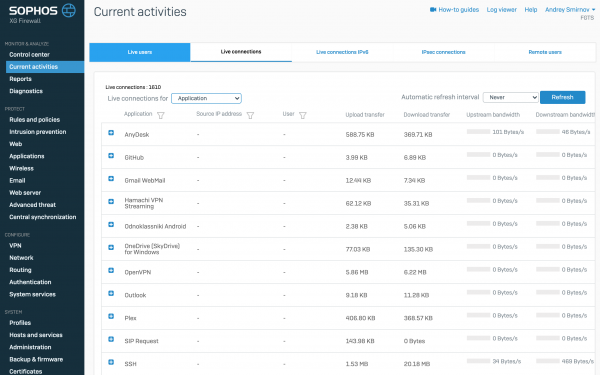
Dans cet onglet, les sessions actives en temps réel sont affichées. Ce tableau peut être filtré par applications, utilisateurs et adresses IP des machines clientes.
Connexions IPsec
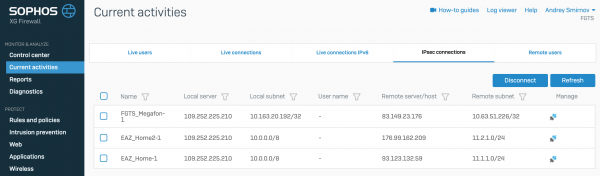
Dans cet onglet, les informations sur les connexions actives VPN IPsec sont affichées.
Onglet Utilisateurs distants
Dans l'onglet Utilisateurs distants, vous trouverez des informations sur les utilisateurs distants qui se sont connectés via SSL VPN.
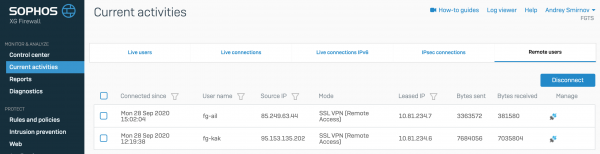
De plus, dans cet onglet, vous pouvez visualiser le trafic par utilisateur en temps réel et déconnecter de force n'importe quel utilisateur.
Nous allons passer l'onglet Rapports, car le système de rapports dans ce produit est très volumineux et nécessite un article séparé.
Diagnostics
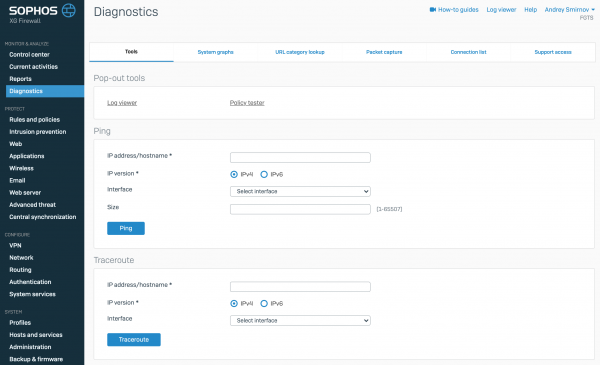
La page s'ouvre immédiatement avec différentes utilitaires pour rechercher des problèmes. Ceux-ci incluent Ping, Traceroute, recherche de nom, recherche de route.
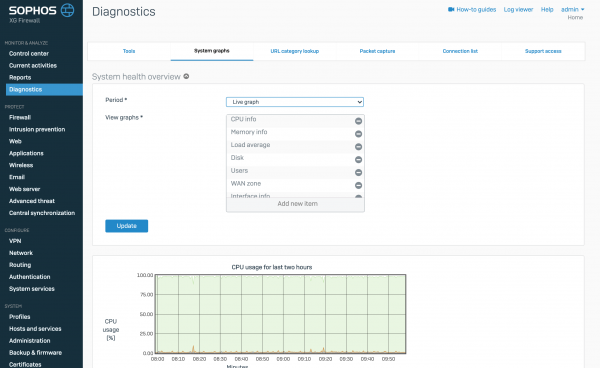
Ensuite, il y a un onglet avec des graphiques système montrant la charge du matériel et des ports en temps réel.
Graphiques système
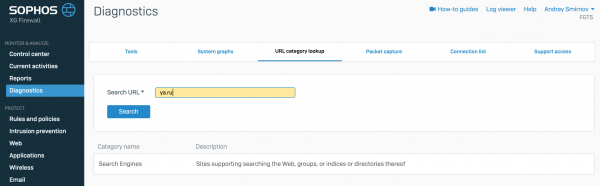
Puis un onglet où l'on peut vérifier la catégorie de la ressource web.
Recherche de catégorie URL
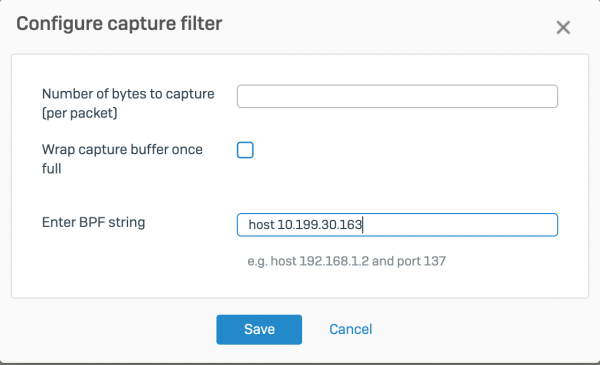
L'onglet suivant, Capture de paquets, est essentiellement un tcpdump intégré à l'interface web. Il est également possible d'écrire des filtres.
Capture de paquets
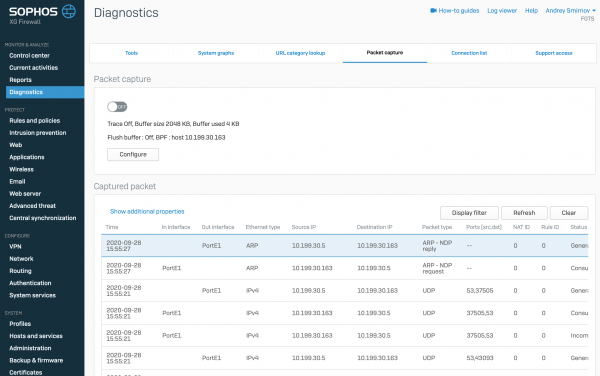
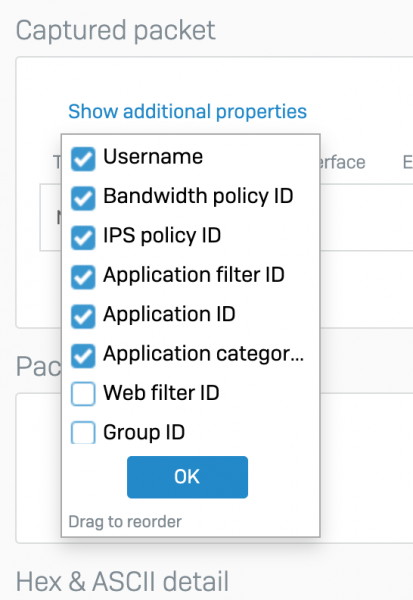
Il est intéressant de noter que les paquets sont transformés en tableau, où il est possible d'activer et de désactiver des colonnes supplémentaires d'informations. Cette fonctionnalité est très pratique pour détecter des problèmes réseau, par exemple, on peut rapidement comprendre quelles règles de filtrage ont été appliquées au trafic réel.
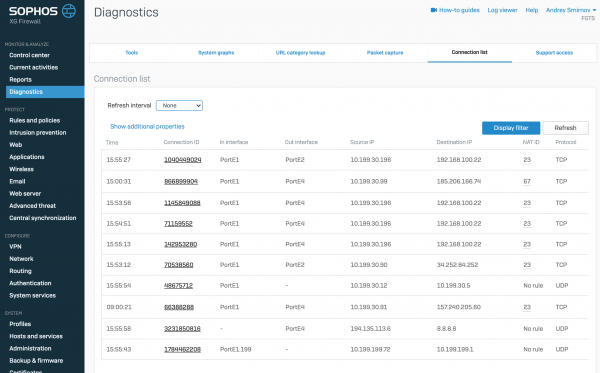
Dans l'onglet Liste des connexions, on peut voir toutes les connexions existantes en temps réel et les informations les concernant.
Liste des connexions
Conclusion
Nous allons conclure cette première partie de la revue. Nous n'avons examiné qu'une très petite partie des fonctionnalités disponibles et n'avons absolument pas touché aux modules de protection. Dans le prochain article, nous aborderons les fonctionnalités de reporting intégrées et les règles de pare-feu, leurs types et leurs objectifs.
Merci pour votre temps.
Si vous avez des questions concernant la version commerciale de XG Firewall, vous pouvez nous contacter — la société , distributeur de Sophos. Il suffit d'écrire de manière libre à .
Source : habr.com
