

Poursuivons notre discussion sur les méthodes d'amélioration de la sécurité des réseaux. Dans cet article, nous parlerons des mesures de sécurité supplémentaires et de l'organisation de réseaux sans fil plus sécurisés.
Préface de la deuxième partie
Dans l'article précédent nous avons abordé les problèmes de sécurité des réseaux WiFi et les méthodes de protection directes contre l'accès non autorisé. Nous avons examiné les mesures évidentes pour empêcher l'interception des données : le chiffrement, la dissimulation du réseau et le filtrage par adresse MAC, ainsi que des méthodes spéciales, telles que la lutte contre les points d'accès non autorisés. Cependant, en plus des méthodes de protection directes, il existe également des mesures indirectes. Ce sont des technologies qui non seulement améliorent la qualité de la connexion, mais contribuent également à renforcer la protection.
Les deux principales caractéristiques des réseaux sans fil : l'accès distant sans contact et l'air radio comme un environnement de diffusion de données, où tout récepteur de signal peut écouter l'air, et tout émetteur peut saturer le réseau avec des transmissions inutiles et simplement des interférences radio. Cela, entre autres, n'a pas un bon impact sur la sécurité globale du réseau sans fil.
On ne peut pas vivre uniquement de sécurité. Il faut encore travailler, c'est-à-dire échanger des données. Et à cet égard, le WiFi fait face à de nombreuses autres critiques :
- des zones blanches dans la couverture ;
- l'influence des sources externes et des points d'accès voisins les uns sur les autres.
En conséquence, en raison des problèmes décrits ci-dessus, la qualité du signal diminue, la connexion perd en stabilité, et la vitesse des échanges de données chute.
Bien sûr, les amateurs de réseaux filaires seront ravis de souligner qu'en utilisant des connexions câblées et, encore mieux, en fibre optique, ces problèmes ne se posent pas.
La question se pose : peut-on résoudre ces problèmes sans recourir à des mesures radicales comme la reconnexion de tous les mécontents à un réseau filaire ?
Où commencent tous les problèmes ?
Au début de l'émergence des réseaux WiFi pour les bureaux et autres, la plupart des installations suivaient un algorithme simple : on installait un unique point d'accès au centre du périmètre pour obtenir une couverture maximale. Si la puissance du signal manquait pour les zones éloignées, une antenne amplificatrice était ajoutée au point d'accès. Très rarement, un second point d'accès était ajouté, par exemple pour le bureau d'un directeur. Voilà, c'est à peu près tout ce qui était fait pour améliorer le système.
Cette approche avait ses raisons. D'une part, à l'aube de la mise en place des réseaux sans fil, le matériel était coûteux. D'autre part, installer plus de points d'accès signifiait faire face à des questions pour lesquelles il n'y avait pas de réponses à l'époque. Par exemple, comment organiser un passage sans interruption pour le client entre les points ? Comment gérer l'interférence mutuelle ? Comment simplifier et organiser la gestion des points, par exemple, l'application simultanée d'interdictions ou de permissions, le monitoring, etc. Il était donc beaucoup plus simple de suivre le principe : moins il y a d'appareils, mieux c'est.
En même temps, un point d'accès placé au plafond diffusait selon un diagramme circulaire (ou plutôt arrondi).
Cependant, les formes des constructions architecturales ne s'intègrent pas très bien dans les diagrammes circulaires de propagation du signal. Par conséquent, le signal n'atteint presque pas certains endroits, nécessitant un renforcement, tandis que dans d'autres, la diffusion dépasse le périmètre et devient accessible aux personnes non autorisées.
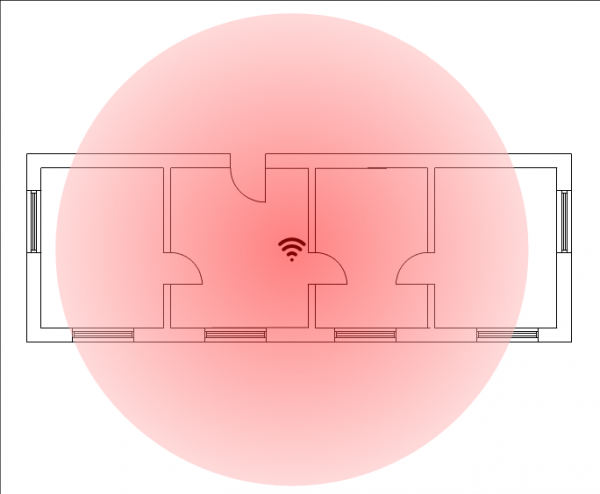
Figure 1. Exemple de couverture avec un unique point dans un bureau.
Remarque. Il s'agit d'une approximation grossière qui ne prend pas en compte les obstacles à la propagation, ainsi que la direction du signal. En pratique, les formes des diagrammes peuvent varier selon les modèles de points d'accès.
La situation peut être améliorée en utilisant davantage de points d'accès.
D'une part, cela permettra de répartir plus efficacement les dispositifs émetteurs dans l'espace de la pièce.
D'autre part, cela offre la possibilité de réduire le niveau du signal, sans le laisser dépasser le périmètre du bureau ou d'un autre bâtiment. Dans ce cas, pour que le trafic du réseau sans fil soit détecté, il faut s'approcher presque à proximité du périmètre ou même entrer dans ses limites. C'est à peu près comme cela qu'un intrus agit pour s'infiltrer dans un réseau câblé interne.
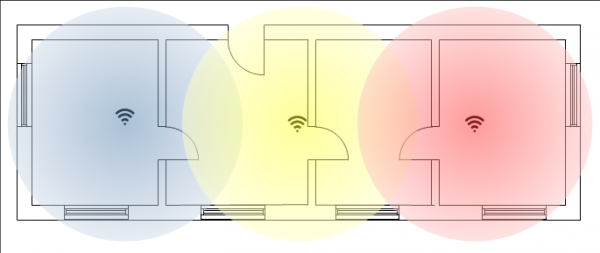
Figure 2. Increasing the number of access points allows for better coverage distribution.
Let's take another look at both figures. The first clearly illustrates one of the main vulnerabilities of a wireless network — the signal can be caught from a considerable distance.
In the second figure, the situation is not as dire. The more access points there are, the more effective the coverage area becomes and the signal strength barely extends beyond the perimeter, so to speak, beyond the office, building, and other possible locations.
An attacker will have to sneak closer without being noticed to intercept a relatively weak signal "from the street" or "from the hallway" and so on. To do this, they would need to approach the office building closely, for example, by standing under the windows or trying to enter the office building itself. In any case, this increases the risk of being captured on video surveillance or being seen by security. At the same time, it significantly shortens the timeframe for an attack. This can hardly be called "ideal conditions for hacking".
Of course, there is still one "original sin": wireless networks broadcast in an accessible range that can be intercepted by all clients. Indeed, a WiFi network can be compared to an Ethernet HUB, where the signal is transmitted simultaneously to all ports. To avoid this, ideally, each pair of devices should communicate on its own frequency channel, which should not be interfered with by anyone else.
So, briefly, these are the main problems. Let’s consider ways to solve them.
Protection mechanisms: direct and indirect
As previously mentioned in the last article, achieving perfect protection is impossible. However, it is possible to make attacks as difficult as possible, making the outcome unprofitable in relation to the effort expended.
Conditionally, protection measures can be divided into two main groups:
- direct traffic protection technologies, such as encryption or MAC filtering;
- technologies originally designed for other purposes, such as increasing speed, but that inadvertently complicate life for attackers.
Le premier groupe a été abordé dans la première partie. Mais nous avons également d'autres mesures indirectes dans notre arsenal. Comme mentionné précédemment, augmenter le nombre de points d'accès permet de réduire le niveau du signal et d'uniformiser la zone de couverture, ce qui complique la tâche des malfaiteurs.
Un autre aspect à considérer est que l'augmentation de la vitesse de transmission des données facilite l'application de mesures de sécurité supplémentaires. Par exemple, il est possible d'installer un client VPN sur chaque ordinateur portable et de transmettre des données même au sein d'un réseau local par des canaux chiffrés. Cela nécessitera certaines ressources, y compris matérielles, mais le niveau de protection en sera considérablement augmenté.
Ci-dessous, nous décrivons les technologies qui améliorent le fonctionnement du réseau et, indirectement, augmentent le niveau de sécurité.
Quels moyens indirects peuvent aider à améliorer la protection ?
Client Steering
La fonction Client Steering encourage les appareils clients à utiliser d'abord la bande de 5 GHz. Si cette option n'est pas disponible pour le client, il pourra tout de même utiliser la bande de 2,4 GHz. Pour les réseaux obsolètes avec un petit nombre de points d'accès, le fonctionnement se base principalement sur la bande de 2,4 GHz. Pour la bande de fréquence de 5 GHz, un schéma avec un seul point d'accès s'avérera souvent inacceptable. En effet, le signal à fréquence plus élevée passe moins bien à travers les murs et contourne les obstacles. La recommandation courante est de privilégier le fonctionnement en ligne de vue du point d'accès pour garantir une connexion dans la bande de 5 GHz.
Avec les normes modernes 802.11ac et 802.11ax, il est possible d'installer plusieurs points d'accès à une distance plus rapprochée grâce à un plus grand nombre de canaux, permettant ainsi de réduire la puissance tout en maintenant, voire en améliorant, la vitesse de transmission des données. En fin de compte, l'utilisation de la bande de 5 GHz complique la tâche des malfaiteurs tout en améliorant la qualité de la connexion pour les clients à portée.
Cette fonction est disponible :
- sur les points d'accès Nebula et NebulaFlex ;
- dans les pare-feu avec fonction de contrôleur.
Auto Healing
Comme mentionné précédemment, les contours du périmètre de la pièce ne s'intègrent pas bien dans les diagrammes arrondis des points d'accès.
Pour résoudre ce problème, il faut d'abord utiliser un nombre optimal de points d'accès, et ensuite réduire leurs interférences mutuelles. Cependant, simplement réduire manuellement la puissance des émetteurs – une telle intervention directe peut entraîner une détérioration de la connexion. Cela sera particulièrement notable si un ou plusieurs points d'accès tombent en panne.
L'Auto Healing permet d'ajuster rapidement la puissance sans perte de fiabilité ni de vitesse de transmission des données.
Lors de l'utilisation de cette fonction, le contrôleur vérifie l'état et le fonctionnement des points d'accès. Si l'un d'eux ne fonctionne pas, les voisins reçoivent l'instruction d'augmenter la puissance du signal pour combler le "vide". Une fois que le point d'accès est de nouveau opérationnel, les points voisins reçoivent l'instruction de réduire la puissance du signal afin de diminuer le niveau des interférences mutuelles.
Roaming WiFi sans couture
À première vue, il est difficile de qualifier cette technologie d'augmentation de la sécurité, plutôt le contraire, car elle facilite le passage du client (y compris d'un intrus) entre les points d'accès d'un même réseau. Cependant, lorsqu'on utilise deux points d'accès ou plus, il faut garantir un fonctionnement sans problème. De plus, si un point d'accès est surchargé, il sera moins efficace dans ses fonctions de protection, telles que le chiffrement, avec des délais dans l'échange de données et d'autres désagréments. À cet égard, le roaming sans couture constitue un grand atout pour répartir les charges de manière flexible et assurer un fonctionnement ininterrompu en mode sécurisé.
Configuration des seuils de signal pour la connexion et la déconnexion des clients sans fil (Signal Threshold ou Signal Strength Range)
Lors de l'utilisation d'un seul point d'accès, cette fonction n'a pas vraiment d'importance. Mais lorsqu'il y a plusieurs points opérés par un contrôleur, il est possible d'organiser une distribution mobile des clients sur différents AP. Il convient de rappeler que les fonctions du contrôleur de points d'accès sont présentes dans de nombreuses gammes de routeurs Zyxel : ATP, USG, USG FLEX, VPN, ZyWALL.
Les dispositifs mentionnés ci-dessus disposent d'une fonction pour déconnecter un client connecté à un SSID avec un signal faible. « Faible » signifie que le signal est en dessous du seuil établi sur le contrôleur. Une fois le client déconnecté, il envoie une requête pour rechercher un autre point d'accès.
Par exemple, si un client est connecté à un point d'accès dont le signal est inférieur à -65 dBm, et que le seuil de déconnexion station est -60 dBm, alors le point d'accès déconnectera le client ayant ce niveau de signal. Le client lance ensuite la procédure de reconnexion et se connecte à un autre point d'accès avec un signal égal ou supérieur à -60 dBm (valeur seuil du signal de la station).
Cela joue un rôle important lors de l'utilisation de plusieurs points d'accès. Cela empêche ainsi la situation où la majorité des clients se regroupe sur un point d'accès, tandis que d'autres points d'accès restent inactifs.
En outre, il est possible de limiter la connexion des clients avec un signal faible, souvent situés aux limites de l'espace, par exemple derrière un mur dans un bureau voisin, ce qui permet également de considérer cette fonction comme une méthode indirecte de protection.
Le passage au WiFi 6 comme l'une des voies d'amélioration de la sécurité
Nous avons déjà discuté des avantages des moyens de protection directe dans l'article précédent « Caractéristiques de la protection des réseaux sans fil et filaires. Partie 1 — Mesures de protection directes ».
Les réseaux WiFi 6 offrent des vitesses de transmission de données plus élevées. D'une part, le nouveau groupe de normes permet d'augmenter la vitesse, d'autre part, d'ajouter encore plus de points d'accès sur la même superficie. La nouvelle norme permet d'utiliser moins de puissance pour transmettre à des vitesses plus élevées.
Augmentation de la vitesse d'échange de données.
Le passage au WiFi 6 implique une augmentation de la vitesse d'échange pouvant atteindre 11 Gb/s (type de modulation 1024-QAM, canaux de 160 MHz). Les nouveaux dispositifs prenant en charge le WiFi 6 présentent également de meilleures performances. L'un des principaux problèmes lors de l'implémentation de mesures de sécurité supplémentaires, comme un canal VPN pour chaque utilisateur, est la diminution de la vitesse. Avec le WiFi 6, il sera plus facile d'appliquer des systèmes de protection supplémentaires.
BSS Coloring
Auparavant, nous avons mentionné qu'une couverture plus uniforme permet de réduire la pénétration du signal WiFi au-delà du périmètre. Cependant, avec l'augmentation continue du nombre de points d'accès, même l'utilisation d'Auto Healing peut s'avérer insuffisante, car le trafic « étranger » d'un point voisin continuera à pénétrer dans la zone de réception.
Avec l'utilisation du BSS Coloring, le point d'accès appose des étiquettes spéciales (colorie) sur ses paquets de données. Cela permet d'ignorer l'impact des appareils de transmission voisins (points d'accès).
MU-MIMO amélioré
La norme 802.11ax propose également des améliorations importantes de la technologie MU-MIMO (Multi-User — Multiple Input Multiple Output). MU-MIMO permet au point d'accès d'échanger des données avec plusieurs appareils simultanément. Toutefois, dans la norme précédente, cette technologie ne pouvait prendre en charge que des groupes de quatre clients sur une seule fréquence. Cela facilitait l'envoi, mais pas la réception. WiFi 6 utilise un MIMO multi-utilisateur 8×8 pour l'envoi et la réception.
Remarque. La norme 802.11ax élargit la taille des groupes MU-MIMO en entrée, garantissant une performance réseau WiFi plus efficace. Le canal MIMO sortant multi-utilisateur est un nouvel ajout à l'802.11ax.
OFDMA (Accès multiple par répartition orthogonale de fréquence)
C'est une nouvelle méthode d'accès aux canaux et de gestion, développée sur la base des technologies déjà testées dans la technologie de communication mobile LTE.
L'OFDMA permet d'envoyer plusieurs signaux sur une même ligne ou canal en même temps, en assignant un intervalle de temps à chaque transmission et en utilisant la séparation par fréquence. En conséquence, non seulement la vitesse augmente grâce à une meilleure utilisation du canal, mais la sécurité est également renforcée.
Résumé
Les réseaux WiFi deviennent de plus en plus sécurisés chaque année. L'utilisation de technologies modernes permet de mettre en place un niveau de protection acceptable.
Les méthodes de protection directe sous forme de chiffrement du trafic se sont avérées assez efficaces. N'oublions pas les mesures supplémentaires : filtrage par adresse MAC, dissimulation de l'identifiant de réseau, détection de points d'accès indésirables (contenement des points d'accès indésirables).
Mais il existe également des mesures indirectes qui améliorent la coopération entre les dispositifs sans fil et augmentent la vitesse d'échange de données.
L'utilisation de nouvelles technologies permet de réduire le niveau de signal des points d'accès, rendant ainsi la couverture plus homogène, ce qui améliore considérablement la santé de l'ensemble du réseau sans fil, y compris en matière de sécurité.
Le bon sens suggère que pour améliorer la sécurité, tous les moyens sont bons : directs et indirects. Cette combinaison permet de compliquer au maximum la tâche de l'assaillant.
Liens utiles :
- Caractéristiques de la protection des réseaux sans fil et câblés. Partie 1 — Mesures de protection directes
Source : habr.com
