

La vulnérabilité détectée cette année permet à tout utilisateur de domaine d'obtenir des droits d'administrateur de domaine et de compromettre Active Directory (AD) et d'autres hôtes connectés. Aujourd'hui, nous allons expliquer comment cette attaque fonctionne et comment la détecter.
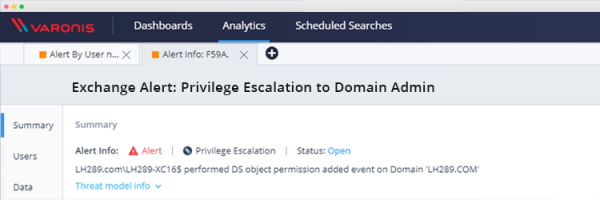
Voici comment cette attaque fonctionne :
- L'attaquant prend le contrôle du compte de tout utilisateur de domaine ayant une boîte mail active pour s'abonner à la fonction de notifications push d'Exchange.
- L'attaquant utilise un relais NTLM pour tromper le serveur Exchange : finalement, le serveur Exchange se connecte à l'ordinateur de l'utilisateur compromis en utilisant la méthode NTLM over HTTP, que l'attaquant utilise ensuite pour passer par la procédure d'authentification sur le contrôleur de domaine via LDAP avec les informations d'identification du compte Exchange.
- En conséquence, l'attaquant utilise ces privilèges du compte Exchange pour élever ses droits. Cette dernière étape peut également être réalisée par un administrateur malveillant, qui a déjà un accès légitime, pour apporter la modification nécessaire des droits. En créant une règle de détection de cette activité, vous serez protégé contre cette attaque et d'autres similaires.
Par la suite, l'attaquant peut par exemple lancer DCSync pour obtenir les mots de passe hachés de tous les utilisateurs du domaine. Cela lui permettra de réaliser différents types d'attaques — des attaques de type golden ticket à la transmission de hachages.
L'équipe de recherche de Varonis a étudié en détail ce vecteur d'attaque et a préparé un guide pour nos clients pour le détecter et vérifier s'ils ont déjà été compromis.
Détection d'une élévation de privilèges dans le domaine
Dans créez une règle personnalisée pour suivre les modifications de certains droits sur un objet. Elle se déclenchera lors de l'ajout de droits et de permissions sur un objet d'intérêt dans le domaine :
- Indiquez le nom de la règle
- Définissez la catégorie comme « Élévation de privilèges »
- Définissez la valeur pour le type de ressources comme « Tous les types de ressources »
- Serveur de fichiers = DirectoryServices
- Définissez le domaine qui vous intéresse, par exemple, par son nom
- Ajoutez un filtre pour l'ajout de permissions sur l'objet AD
- Et n'oubliez pas de laisser désélectionnée l'option « Rechercher dans les objets enfants »
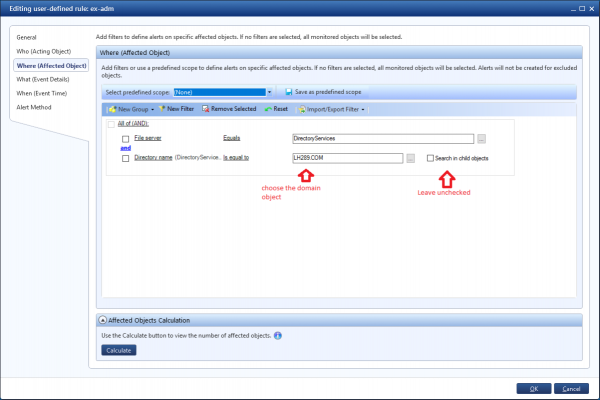
Et maintenant, le rapport : détection de la modification des droits sur l'objet du domaine
Les modifications des autorisations sur un objet AD sont des phénomènes assez rares, donc tout ce qui a déclenché cet avertissement doit être examiné de près. Il serait également utile de tester l'apparence et le contenu du rapport avant de déployer la règle.
Ce rapport montrera également si vous avez déjà été compromis par cette attaque :
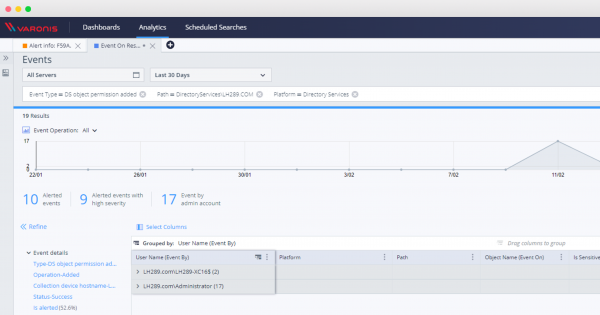
Après l'activation de la règle, vous pourrez enquêter sur tous les autres événements d'élévation de privilèges en utilisant l'interface Web de DatAlert :
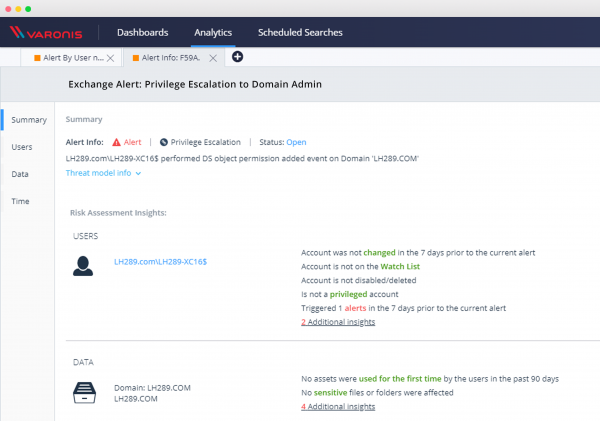
Une fois cette règle configurée, vous pourrez surveiller et vous défendre contre ces types de vulnérabilités de sécurité et similaires, enquêter sur les événements liés aux objets des services d'annuaire AD et vérifier si vous êtes vulnérable à cette faille critique.
Source : habr.com
