

Epic Games telah meluncurkan pratinjau Epic Games Launcher baru, yang menampilkan dukungan platform yang telah dijanjikan sebelumnya. LinuxVersi baru ini juga menghadirkan desain yang diperbarui, waktu startup yang lebih singkat, obrolan suara terintegrasi, satu halaman untuk mengelola peluncuran game, kemampuan untuk menempatkan aplikasi dan game khusus pada panel, pencarian yang diperluas, serta pemantauan kecepatan dan aktivitas unduhan.
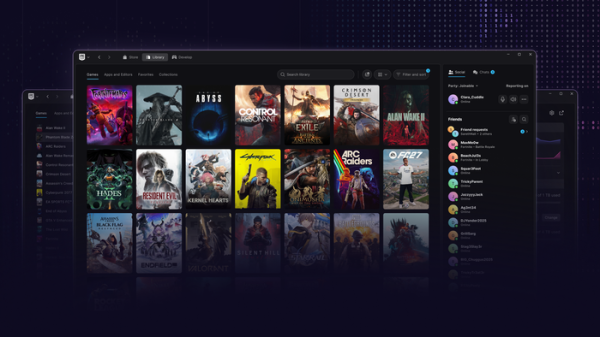
Selain itu, diumumkan bahwa versi game online Fortnite sedang dipersiapkan untuk LinuxProyek ini melibatkan peningkatan sistem perlindungan EAC (Easy Anti-Cheat) untuk Linux-distribusi dan kontak sedang dibangun dengan para pengelola untuk mengimplementasikan kemampuan yang diperlukan untuk sistem anti-kecurangan di LinuxPerlu dicatat bahwa implementasi EAC yang lama untuk Linux tidak menyediakan tingkat perlindungan anti-cheat yang dibutuhkan, itulah sebabnya banyak pengembang game tidak menambahkan dukungan. LinuxVersi baru EAC menggunakan mekanisme keamanan standar yang disediakan oleh kernel, bukan modul kernelnya sendiri. Linux, dan sistem anti-cheat itu sendiri berjalan sebagai layanan systemd.
Di antara persyaratan yang harus dipenuhi oleh distributor untuk menggunakan EAC adalah:
- Pemuatan Secure Boot pada kernel, driver, dan modul kernel yang ditandatangani dengan kunci yang disetujui. Tingkat verifikasi boot yang tepat sudah dipastikan di UbuntuFedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Aktifkan TPM 2.0 di BIOS untuk membuat log boot terverifikasi.
- Dengan menggunakan bootloader seperti systemd-boot dan GRUB yang mendukung mode boot terukur, Anda dapat memastikan keabsahan konfigurasi dan komponen yang dimuat.
- Pengaktifan teknologi IOMMU di BIOS dan kernel, yang mencegah perangkat keras curang mengakses memori game.
- Mengaktifkan mode Lockdown di kernel, yang membatasi akses root ke kernel dan memblokir jalur bypass UEFI Secure Boot (membatasi akses ke /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, mode debug kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), beberapa antarmuka ACPI dan register CPU MSR, memblokir panggilan kexec_file dan kexec_load, melarang peralihan ke mode tidur, membatasi penggunaan DMA untuk perangkat PCI, melarang impor kode ACPI dari variabel EFI, dan mencegah manipulasi port I/O).
- Menonaktifkan mekanisme Kexec di kernel, yang digunakan untuk meluncurkan kernel baru dari kernel lama tanpa melakukan reboot sistem secara penuh.
- Dukungan untuk kait LSM (Linux Modul Keamanan) di BPF untuk menghubungkan program eBPF yang mengontrol akses dan memantau pengoperasian proses (untuk memblokir pembacaan dan modifikasi memori game, serta memeriksa aktivitas sistem anti-cheat).
Pengembang Ubuntu telah mulai membahas persyaratan yang dipublikasikan, dengan mempertimbangkan pengalaman negatif di masa lalu terkait pelanggaran privasi pengguna. Windows (EAC secara diam-diam mengeksekusi kode pada cincin perlindungan ke nol, mengirimkan data ke pihak eksternal) server (Hal ini dapat dilakukan tanpa persetujuan eksplisit pengguna dan tetap berada di sistem setelah game dihapus instalasinya.) Kekhawatiran lainnya termasuk peningkatan potensi serangan malware dan keterkaitan dengan perusahaan Tiongkok Tencent (yang memiliki 40% saham Ecic Games), yang mungkin tertarik untuk memata-matai pengguna. Diusulkan untuk tidak mendistribusikan paket EAC melalui repositori utama, memberi tahu pengguna tentang potensi risiko, dan menyediakan konfigurasi boot terpisah bagi mereka yang perlu menjalankan EAC.
Sumber: opennet.ru
