

Selamat datang di pelajaran ketiga kursus ini . Pada Kami telah menerapkan mock-up yang diperlukan untuk melakukan pekerjaan laboratorium. Dalam pelajaran ini kita akan melihat prinsip dasar bekerja dengan log on , mari berkenalan dengan event handler, dan juga pertimbangkan mekanisme untuk melindungi log. Bagian teoretis, serta rekaman lengkap video pelajaran, terletak di bawah potongan.
Untuk mengumpulkan log dari perangkat, perangkat tersebut harus terdaftar di FortiAnalyzer. Ada dua opsi pendaftaran.
- Opsi pertama adalah mengaktifkan opsi “kirim log ke FortiAnalyzer” pada perangkat yang didaftarkan dan menentukan alamat IP-nya. Setelah ini, permintaan dikirim ke FortiAnalyzer untuk mendaftarkan perangkat ini. Administrator harus mengkonfirmasi atau menolak permintaan yang diterima. Jika Teknologi Domain Administratif diaktifkan, FortiGate dapat ditambahkan ke ADOM utama (disebut root, yang kita kerjakan di pelajaran terakhir) dan ke ADOM yang dibuat sendiri yang ditujukan untuk perangkat FortiGate.
- Opsi kedua adalah apa yang disebut Wizard Registrasi Perangkat. Pendaftaran perangkat terjadi pada FortiAnalyzer itu sendiri. Untuk mendaftar, Anda memerlukan informasi tentang perangkat yang didaftarkan - nomor seri, alamat IP, jenis perangkat, dan versi sistem operasi. Jika verifikasi data berhasil, perangkat ditambahkan ke daftar FortiAnalyzer. Jika teknologi Domain Administratif diaktifkan, perangkat akan secara otomatis mendaftar dengan domain administratif yang sesuai. Jika Anda telah membuat beberapa domain administratif serupa, maka Anda perlu mendaftarkan perangkat dari domain administratif yang ingin Anda tambahkan.
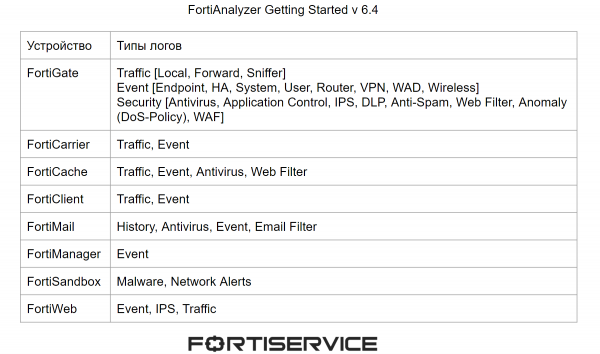
Setiap perangkat menghasilkan jenis log yang berbeda. Jenis log utama yang dapat dihasilkan oleh perangkat Fortinet ditunjukkan pada gambar di bawah.
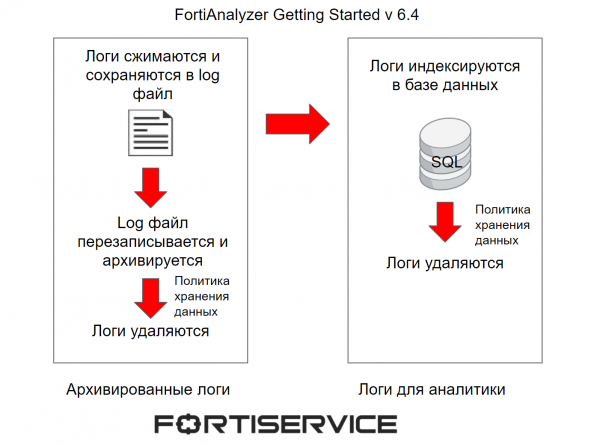
Kita sudah membicarakan tentang pemrosesan awal log di pelajaran terakhir, tapi menurut saya ada baiknya menyegarkan ingatan Anda. Log yang diterima oleh FortiAnalyzer dikompresi dan disimpan dalam file log. Ketika file ini mencapai ukuran tertentu, file tersebut akan ditimpa dan diarsipkan. Log seperti itu disebut diarsipkan. Log tersebut dianggap offline karena tidak dapat dianalisis secara real time. Mereka hanya tersedia untuk dilihat dalam format RAW. Kebijakan penyimpanan data domain administratif menentukan berapa lama log tersebut akan disimpan dalam memori FortiAnalyzer.
Pada saat yang sama, log diindeks dalam database SQL untuk mendukung analitik. Log ini dianalisis di FortiAnalyzer secara real time menggunakan mekanisme Log View, FortiView dan Reports. Kebijakan penyimpanan data domain administratif menentukan berapa lama log tersebut akan disimpan dalam memori FortiAnalyzer. Setelah log ini dihapus dari memori FortiAnalyzer, log tersebut mungkin tetap sebagai log yang diarsipkan, namun hal ini bergantung pada kebijakan penyimpanan data domain administratif.
Proses pengolahan log ditunjukkan secara skematis pada gambar di bawah ini.
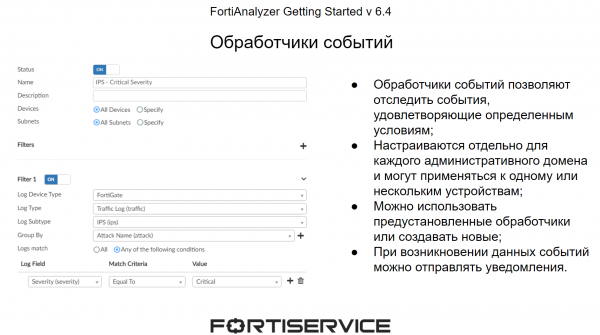
Saat log tiba di perangkat, log tersebut diperiksa oleh pengendali peristiwa. Mereka memungkinkan Anda melacak peristiwa menarik menggunakan kondisi yang telah dikonfigurasi sebelumnya. Kondisi diatur ke parameter yang terdapat dalam log format RAW. Sistem memiliki serangkaian peristiwa yang telah ditentukan sebelumnya untuk setiap domain administratif, namun jika perlu, Anda dapat membuat pengendali peristiwa Anda sendiri. Manfaat utama dari event handler adalah ketika peristiwa penting terjadi, sistem dapat mengirimkan pemberitahuan ke server email atau syslog, juga melalui SNMP. Hal ini memungkinkan Anda bereaksi cukup cepat terhadap peristiwa yang terjadi di jaringan.
Sekarang mari kita bicara tentang melindungi log. Karena log menyimpan informasi penting tentang apa yang terjadi di jaringan, log perlu dilindungi baik dari kemungkinan kehilangan akibat berbagai kegagalan, maupun dari gangguan eksternal. Teknologi pertama yang akan membantu melindungi log jika terjadi berbagai kegagalan adalah RAID. Hal ini memungkinkan Anda untuk membagi ruang dari disk yang tersedia menjadi beberapa segmen logis sehingga jika satu atau lebih disk gagal (tergantung pada jenis RAID), data tidak hilang. Jenis RAID utama yang dapat digunakan di FortiAnalyzer ditunjukkan pada gambar di bawah.
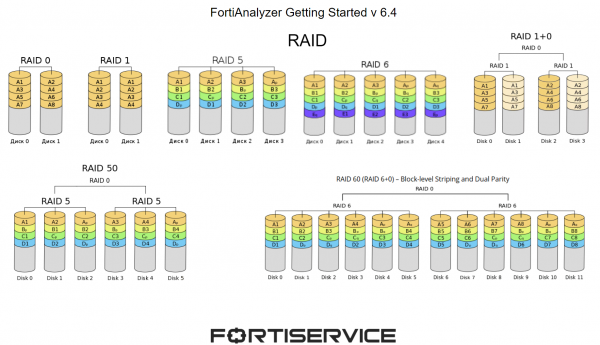
- RAID 0 mendistribusikan informasi ke 2 disk atau lebih. Tujuan utamanya adalah kecepatan dan kinerja. Jika satu atau lebih disk gagal, seluruh susunan disk akan terganggu;
- RAID 1 mendistribusikan salinan informasi ke 2 disk atau lebih. Jika satu disk gagal, susunan disk akan terus beroperasi seperti biasa;
- RAID 5 mendistribusikan informasi ke beberapa disk, dan juga di setiap yang disebut "rantai informasi" mengalokasikan satu disk untuk data pemulihan. Jika satu disk gagal, susunan disk akan terus beroperasi seperti biasa;
- RAID 6 beroperasi dengan cara yang sama, hanya dua disk yang dialokasikan untuk pemulihan data;
- RAID 10 menggabungkan opsi RAID 0 dan RAID 1. Dengan menggunakan ini, Anda dapat terus bekerja dengan informasi jika 2 disk gagal (satu dari setiap serangan, jika tidak, informasi tidak dapat dibaca);
- RAID 50 menggabungkan fungsionalitas RAID 0 dan RAID 5. Dalam hal ini, pekerjaan yang stabil dengan informasi akan terus berlanjut, bahkan jika satu disk di setiap RAID 5 gagal;
- RAID 60 menggabungkan fungsionalitas RAID 0 dan RAID 6. Dalam hal ini, pengoperasian informasi yang stabil akan terus berlanjut, bahkan jika 6 disk di setiap RAID 2 gagal.
Mekanisme selanjutnya adalah backup log. Ada beberapa opsi pencadangan - dari menu Tampilan Log, tempat Anda dapat menggunakan filter tertentu untuk menyimpan log yang diperlukan, atau Telusuri Log, tempat Anda dapat mengunduh file log yang direkam. Dimungkinkan juga untuk membuat cadangan log ke server eksternal menggunakan antarmuka CLI.
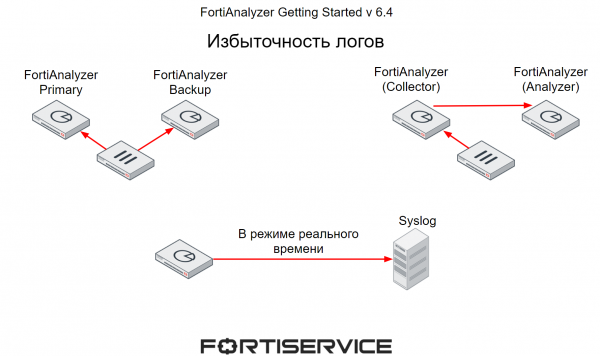
Mekanisme lain yang memungkinkan Anda melindungi informasi penting yang terdapat dalam log adalah redundansi. Ada beberapa opsi di sini juga.
- Yang pertama, di mana perangkat mengirim log ke 2 FortiAnalyzer sekaligus - salah satunya adalah yang utama, yang lain adalah cadangan.
- Kita telah membahas metode kedua dalam pelajaran terakhir - FortiAnalyzer bekerja dalam mode kolektor dan mengumpulkan log dari berbagai perangkat. Sesuai jadwal, log yang dikumpulkan dikirim ke FortiAnalyzer, yang beroperasi dalam mode Analyzer. Jika yang kedua gagal, kolektor akan dapat mengirim log ke FortiAnalyzer lain.
- Dan opsi ketiga adalah mentransfer log dari FortiAnalyzer ke server eksternal, misalnya ke Syslog. Dalam hal ini, transfer log akan terjadi secara real time.
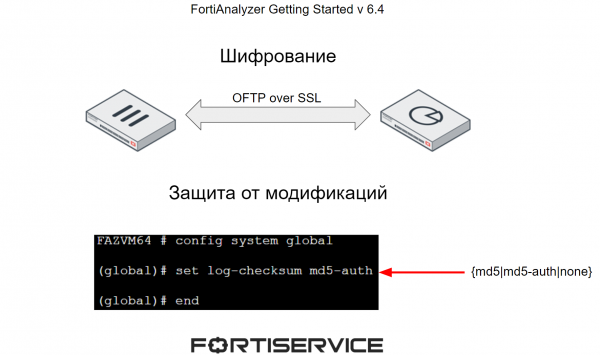
Untuk melindungi log dari penyusupan, dua mekanisme utama digunakan:
- Enkripsi saluran transmisi data antara FortiAnalyzer dan perangkat lain;
- Lindungi log dari modifikasi dengan menambahkan checksum.
Video tutorial menyajikan materi teoritis yang dibahas di atas, dan juga membahas aspek praktis bekerja dengan log - memfilternya, melihatnya dalam berbagai mode, menyiapkan event handler. Selamat menonton!
Dalam pelajaran berikutnya kita akan melihat secara rinci aspek-aspek bekerja dengan laporan. Agar tidak ketinggalan, berlanggananlah ke kami .
Anda juga dapat mengikuti pembaruan pada sumber daya berikut:
Sumber: www.habr.com
